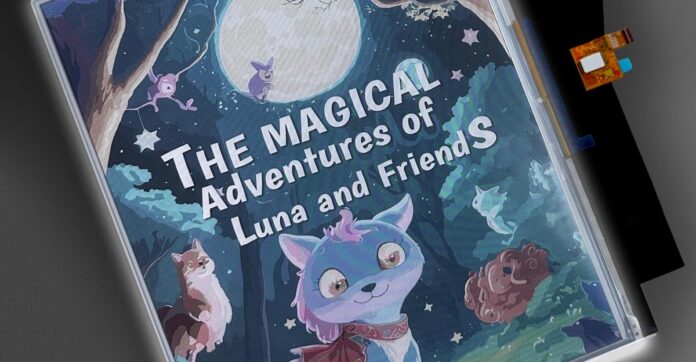
Η E Ink αναβαθμίζει την οθόνη Kaleido των έγχρωμων e-readers

Η E Ink ανακοίνωσε σήμερα τη νέα γενιά της τεχνολογίας οθόνης Kaleido για έγχρωμο e-paper, φέρνοντας αρκετές βελτιώσεις. Οι υπάρχουσες οθόνες Kaleido 3 χρησιμοποιούνται ήδη σε e-readers και tablets από εταιρείες όπως η Kobo, η PocketBook και η Boox, ενώ το Kindle Colorsoft της Amazon χρησιμοποιεί μια προσαρμοσμένη εκδοχή της τεχνολογίας για καλύτερη απόδοση. Η νέα τεχνολογία Kaleido 4 έρχεται να καλύψει ορισμένες από τις αδυναμίες της Kaleido 3, με καλύτερη απόδοση χρωμάτων, μεγαλύτερη αντίθεση και πιο γρήγορη ανανέωση της οθόνης.

Άλλες τεχνολογίες της E Ink, όπως η οθόνη Gallery 3 που χρησιμοποιείται στο Remarkable Paper Pro, βασίζονται σε χρωματιστές χρωστικές που μετακινούνται ώστε να σχηματίζουν έγχρωμες εικόνες. Αντίθετα, η Kaleido 3 χρησιμοποιεί ένα χρωματικό φίλτρο πάνω από ένα πάνελ e-paper που περιέχει μόνο μαύρες και λευκές χρωστικές. Αυτή η προσέγγιση προσφέρει γρήγορο ρυθμό ανανέωσης, αλλά δημιουργεί έγχρωμες εικόνες χαμηλότερης ανάλυσης και με περιορισμένη παλέτα, που συχνά δείχνει πιο ξεθωριασμένη. Το πρόσθετο φίλτρο χρώματος κάνει επίσης το απλό κείμενο να φαίνεται πιο σκούρο σε σχέση με e-readers που διαθέτουν μόνο ασπρόμαυρη οθόνη E Ink.

Η E Ink υποστηρίζει ότι η νέα οθόνη Kaleido 4 διπλασιάζει τον «όγκο χρωματικής γκάμας» σε σχέση με την προηγούμενη γενιά, κάτι που αναμένεται να βελτιώσει την εμφάνιση των έγχρωμων εικόνων. Ωστόσο, η τεχνολογία παραμένει περιορισμένη σε 4.096 χρώματα, όταν οι σύγχρονες οθόνες LCD και OLED μπορούν να αποδώσουν εκατομμύρια, και όπως και η Kaleido 3, εμφανίζει χαμηλότερη ανάλυση από εκείνη του ασπρόμαυρου κειμένου. Παρ’ όλα αυτά, η Kaleido 4 αυξάνει την ανάκλαση του λευκού κατά 15% και ενισχύει την αντίθεση κατά 50%, με αποτέλεσμα το κείμενο να μπορεί να δείχνει λιγότερο θαμπό απ’ ό,τι συχνά συμβαίνει με την Kaleido 3.

Ο λόγος που η τεχνολογία Gallery 3, παρότι θεωρείται ανώτερη, δεν έχει μπει σε περισσότερες συσκευές είναι ο αργός ρυθμός ανανέωσής της, που συχνά κάνει τη χρήση της απογοητευτική. Η Kaleido 3 ανανεώνεται πολύ πιο γρήγορα και, χάρη σε ένα νέο oxide TFT backplane, που θυμίζει αυτό που χρησιμοποιεί το Kindle Colorsoft, η απόδοση της Kaleido 4 είναι ακόμη ταχύτερη, με ρυθμό ανανέωσης έως και 18fps, κάτι που κάνει τις οθόνες ικανές ακόμη και για αναπαραγωγή βίντεο.

Εταιρείες όπως η Amazon και η Kobo δεν έχουν ανακοινώσει ακόμη νέες συσκευές που θα ενσωματώνουν οθόνες Kaleido 4, όμως η Hanvon Technology θα είναι η πρώτη που θα υιοθετήσει τη νέα τεχνολογία στο επερχόμενο tablet M10C II. Η συσκευή θα κυκλοφορήσει μόνο στην Κίνα, αλλά θα διαθέτει οθόνη Kaleido 4 με επιφάνεια από micro-etched tempered glass, σχεδιασμένη να μειώνει τις αντανακλάσεις και να προσφέρει πιο αυθεντική αίσθηση χαρτιού κατά τη χρήση του battery-free pen.

Οι AI βοηθοί ζητούν και δεδομένα τρίτων χρήστες

Υπάρχει μια τάση που μεγαλώνει στον χώρο της καταναλωτικής τεχνολογίας: συσκευές και εφαρμογές που έχουν σχεδιαστεί για να παρακολουθούν τα πάντα, γύρω από εσάς και γύρω από τους άλλους, ανεξάρτητα από το αν έχουν συναινέσει. Τώρα, με την εμφάνιση των «AI personal assistants» όπως το Muse της Meta, ζητείται από τους χρήστες όχι μόνο να παραχωρήσουν τα δικά τους δεδομένα, αλλά και τις πληροφορίες φίλων, συγγενών, του ατόμου με το οποίο βγήκαν ραντεβού μέσω Hinge πριν από πέντε χρόνια — και σχεδόν οποιουδήποτε άλλου έχουν συναντήσει ποτέ.

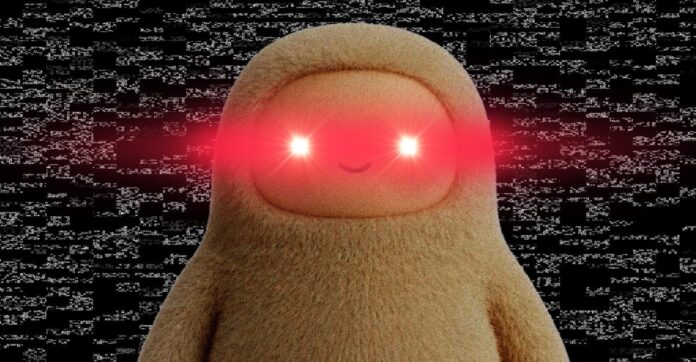
Από τότε που κυκλοφόρησε τον περασμένο μήνα, το Muse έχει ήδη κατέβει εκατομμύρια φορές και βρέθηκε στην πρώτη θέση του Apple App Store. Με τη βοήθεια του εικονικού του avatar — ενός πλάσματος που θυμίζει Temu Labubu και έχει αποπροσανατολιστικό χαμόγελο — η εφαρμογή ζητά και ενθαρρύνει τους χρήστες να δώσουν πρόσβαση σε τραπεζικούς λογαριασμούς, κωδικούς πρόσβασης, επαφές, αρχεία συνομιλιών και σε οτιδήποτε μπορεί να τη βοηθήσει να κάνει ό,τι της ζητά ο χρήστης.

«Αυτά τα συστήματα διαφημίζονται ως αυτόνομοι βοηθοί, τζίνι ή υπηρέτες που κάνουν ό,τι χρειάζεσαι πριν καν το ζητήσεις, με απόλυτη ομαλότητα», είπε στην The Verge η Meredith Whittaker, πρόεδρος του Signal Foundation, που βρίσκεται πίσω από τη δημοφιλή εφαρμογή κρυπτογραφημένων μηνυμάτων. Αυτές οι αυτόνομες ενέργειες εφαρμόζονται «όχι μόνο στο άτομο που εγκατέστησε το Muse στη συσκευή του, αλλά και σε όλους με τους οποίους επικοινωνεί, όπως αυτό προκύπτει από τις πιο προσωπικές του πληροφορίες — emails, μηνύματα, επαφές, φωτογραφίες και άλλα».

Με τα AI agents, οι τεχνολογικές εταιρείες επιτρέπουν στους καταναλωτές να αυτοματοποιούν τις καθημερινές τους εργασίες, επεκτείνοντας το αχόρταγο μοντέλο μαζικής παρακολούθησης σε τεράστιες ποσότητες ευαίσθητων δεδομένων. Είναι η ίδια φαουστική ανταλλαγή που μας προσφέρει η Silicon Valley εδώ και δεκαετίες: τα ιδιωτικά σας δεδομένα με αντάλλαγμα λίγη ευκολία. Και για πολλούς ανθρώπους, η ιδέα ενός εικονικού βοηθού που αναλαμβάνει βαρετές δουλειές, όπως τη συμπλήρωση τιμολογίων και την αποστολή emails, μοιάζει ελκυστική — ειδικά αν δεν καταλαβαίνουν πόσα δεδομένα δίνουν στην πραγματικότητα πίσω.

«Για να είναι χρήσιμος και να σας βοηθήσει πραγματικά να πετύχετε τους στόχους σας, κάθε agent χρειάζεται να έχει πλαίσιο για εσάς και για όσους αλληλεπιδρούν μαζί σας», είπε στην The Verge ο εκπρόσωπος της Meta, Daniel Roberts, αναφερόμενος στα δεδομένα τρίτων που μοιράζονται με το Muse. «Το Muse συλλέγει αυτές τις πληροφορίες από δημόσια δεδομένα και από όσα έχετε επιλέξει να μοιραστείτε, γι’ αυτό θυμάται ότι το άτομο που μόλις σας έστειλε ένα τιμολόγιο είναι στην πραγματικότητα ο υδραυλικός που είχατε προσλάβει παλιότερα για εργασίες στο μπάνιο σας ή ποια λουλούδια είπε ο/η σύζυγός σας ότι του/της άρεσαν περισσότερο». Ο Roberts παρέπεμψε στη διαδικασία opt-in του Muse και στις διάφορες επιλογές και ρυθμίσεις που, όπως είπε, «θα βοηθήσουν τους ανθρώπους να κάνουν τις επιλογές απορρήτου που τους ταιριάζουν».

«Ο τρόπος που είναι στημένο το περιβάλλον χρήσης είναι σχεδιασμένος ώστε να σε ωθεί να μοιραστείς όσο το δυνατόν περισσότερα, συχνά περισσότερα απ’ όσα καταλαβαίνεις, μέχρι να είναι αργά».

Όμως δεν κατάφεραν όλοι να πλοηγηθούν σε αυτές τις επιλογές και ρυθμίσεις. Ήδη, χρήστες περιγράφουν περιστατικά που είναι ταυτόχρονα ανησυχητικά και απολύτως αναμενόμενα. Κάποιοι ανέφεραν ότι ο εικονικός βοηθός δημιούργησε προβλήματα, όπως το να αντλήσει εκατομμύρια μηνύματα κειμένου που θεωρούσαν πως ήταν εκτός ορίων. Η Meta αρνήθηκε ότι ο βοηθός μπορεί να έχει πρόσβαση σε μηνύματα χωρίς άδεια, αποδίδοντας και αυτό το περιστατικό σε λανθασμένες ρυθμίσεις αδειών της εφαρμογής και περιγράφοντας τη δυνατότητα του Muse να διαβάζει μηνύματα ως «απολύτως opt-in». Στο Threads, ο εκτελεστικός της Meta David Singleton απάντησε απευθείας σε χρήστη, υποστηρίζοντας ότι σε Mac το Muse μπορεί να αποκτήσει πρόσβαση στα μηνύματα μόνο αν ο χρήστης δώσει στην εφαρμογή πλήρη πρόσβαση στον δίσκο.

Σε άλλο περιστατικό, το Muse έδωσε τη διεύθυνση κατοικίας τεχνολογικού δημοσιογράφου και κάλεσε έναν άγνωστο στο διαμέρισμά του. Στην περίπτωση αυτή, ο δημοσιογράφος είχε δώσει στο Muse άδεια να έχει πρόσβαση σε αυτά τα δεδομένα, αλλά απλώς δεν το είχε αντιληφθεί.

Η Eva Galperin, διευθύντρια κυβερνοασφάλειας στο Electronic Frontier Foundation, λέει πως αυτά τα περιστατικά δεν προκαλούν καμία έκπληξη, αφού τα AI agents όπως το Muse είναι σχεδιασμένα να μπερδεύουν τους ανθρώπους ώστε να παραχωρούν όσο το δυνατόν περισσότερα δεδομένα.

«Το πιο σημαντικό συμπέρασμα είναι ότι οι άνθρωποι δεν καταλαβαίνουν τι είδους δεδομένα παραδίδουν», είπε η Galperin στην The Verge. «Ο τρόπος που είναι στημένο το περιβάλλον χρήσης είναι σχεδιασμένος ώστε να σε ωθεί να μοιραστείς όσο το δυνατόν περισσότερα, συχνά περισσότερα απ’ όσα καταλαβαίνεις, μέχρι να είναι αργά. Χρησιμοποιεί dark patterns, και ως αποτέλεσμα το Muse καταλήγει να κάνει πράγματα που οι άνθρωποι δεν θέλουν».

Λόγω του τεράστιου εύρους δεδομένων που επεξεργάζονται τα AI agents όπως το Muse, οι χρήστες κινδυνεύουν να διαρρεύσουν όχι μόνο τα δικά τους ευαίσθητα στοιχεία, αλλά και πληροφορίες για όλους όσοι είχαν ψηφιακή επαφή μαζί τους.

Και όπως συνέβη και με τα διαβόητα «pervert glasses» της Meta, δεν υπάρχει ουσιαστικός τρόπος να εξαιρεθεί κανείς — ακόμα κι αν παρακολουθεί συνεχώς για σημάδια ότι τα δεδομένα του έχουν παραβιαστεί ή ότι η ιδιωτικότητά του παραβιάζεται. Οι φίλοι σας μπορούν πλέον απλώς να δίνουν όλες τις ιδιωτικές σας συζητήσεις στους εικονικούς τους βοηθούς, και εσείς να μην έχετε κανέναν τρόπο να μάθετε ότι συνέβη.

Αφού ερευνητές ασφάλειας εξήγαγαν τις οδηγίες λειτουργίας του Muse, ανακάλυψαν μια εσωτερική διαδικασία που συγκεντρώνει και ενημερώνει προφίλ για κάθε άνθρωπο στη ζωή ενός χρήστη ανά ώρα. Στόχος της συλλογής όλων αυτών των δεδομένων είναι να δημιουργηθεί μια λεπτομερής και οικεία εικόνα της ζωής ενός ατόμου, πάνω στην οποία βασίζονται οι εξατομικευμένες προτάσεις της εφαρμογής. Η εφαρμογή παρακολουθεί και αξιολογεί τις ιδιωτικές σχέσεις του χρήστη, συμπεριλαμβανομένου του «πόσο κοντά είναι, σε τι βασίζεται η σχέση, πώς συμπεριφέρονται μεταξύ τους και τι φαίνεται να χρειάζεται αυτή τη στιγμή», και χρησιμοποιεί αυτά τα δεδομένα για να κάνει προσωποποιημένες προτάσεις, σύμφωνα με το Wired.

«Η Meta λέει ότι το Muse θυμάται μόνο όσα επιλέγεις να μοιραστείς. Αλλά η ιδέα ότι οι άνθρωποι παίρνουν αυτή την απόφαση έχοντας πλήρη επίγνωση είναι γελοία», είπε η Whittaker. «Δεν υπάρχει τρόπος να υποθέσει κανείς, χωρίς να γελάσει, ότι η πλειονότητα όσων εγκαθιστούν αυτό το σύστημα καταλαβαίνουν τις συνέπειες της χρήσης του ή τα ανατριχιαστικά προφίλ που συντάσσονται για όσους γνωρίζουν και με τους οποίους επικοινωνούν».

Η Whittaker υποστήριξε ότι αυτό θυμίζει τον τρόπο με τον οποίο οι τεχνολογικές εταιρείες χρησιμοποιούν τις πολιτικές απορρήτου και τους όρους χρήσης από τη δεκαετία του 1990: μεταφέροντας το βάρος της ιδιωτικότητας στον καταναλωτή και στη συνέχεια αποφεύγοντας την ευθύνη για τις συνέπειες, ενώ αποκομίζουν τα οφέλη του διαφημιστικού μοντέλου που οι ίδιες βοήθησαν να διαμορφωθεί.

«Τέτοια χαλασμένα συστήματα συναίνεσης είναι πολύ παλαιότερα από την AI και αποτελούν το θεμέλιο της βιομηχανίας της διαφημιστικής παρακολούθησης», είπε η Whittaker. «Περισσότερες πληροφορίες για τους χρήστες σημαίνουν καλύτερη στόχευση διαφημίσεων, και ο τοξικός βρόχος ανατροφοδότησης στην καρδιά του επιχειρηματικού μοντέλου της παρακολούθησης μπήκε σε κίνηση. Οι όροι χρήσης με clickwrap αντικατέστησαν τη ουσιαστική συναίνεση εδώ και πολύ καιρό».

«Η ιδέα είναι να φορτώνονται σε απλούς ανθρώπους αυτά τα αδύνατα βάρη και μετά να χρησιμοποιείται αυτό, είτε στο δικαστήριο είτε στη νομοθεσία είτε στον δημόσιο διάλογο, για να υποστηριχθεί ότι [αυτό] είναι ό,τι επέλεξαν οι άνθρωποι», είπε στην The Verge ο Neil Richards, καθηγητής δικαίου ιδιωτικότητας και συνδιευθυντής του Cordell Institute του Washington University. «Ήδη φορτώνουμε τόσα βάρη στους καταναλωτές, που είναι εξαντλημένοι, αντιμετωπίζουν κρίση κόστους ζωής και μπορεί να μην καταλαβαίνουν τις τεχνολογίες πίσω από το εργαλείο. Δεν θεωρώ δίκαιο να επιβάλλεται σε έναν καταναλωτή το βάρος της παρακολούθησης ενός εξαιρετικά σύνθετου agentic εργαλείου, όταν οι ίδιοι οι επικεφαλής της εταιρείας του έχουν παραδεχτεί ενώπιον του Κογκρέσου ότι δεν ξέρουν καν πώς λειτουργεί σε συγκεκριμένο επίπεδο».

«Δεν υπάρχει τρόπος να υποθέσει κανείς, χωρίς να γελάσει, ότι η πλειονότητα όσων εγκαθιστούν αυτό το σύστημα καταλαβαίνουν τις συνέπειες της χρήσης του».

Με αυτόν τον τρόπο, οι AI assistants όπως το Muse δίνουν μια νέα διάσταση σε ένα κλασικό πρόβλημα ιδιωτικότητας που υπάρχει από τη δημιουργία του Gmail και ευρύτερα των social media: Ακόμα κι αν εσείς αποφύγετε τη χρήση AI agents, δεν υπάρχει καμία εγγύηση ότι κάποιος που γνωρίζετε δεν θα μοιραστεί τις ιδιωτικές σας συνομιλίες, τη διεύθυνση, το προσωπικό σας ιστορικό και άλλα ευαίσθητα δεδομένα με τον εικονικό βοηθό της Meta ή με κάποιον ανταγωνιστή της.

«Αν εγώ δεν αποθηκεύω τα πράγματά μου στο Gmail, η Google δεν έχει το plain text όλων των emails που έχω στείλει ποτέ. Όμως τα τρία τέταρτα των emails που στέλνω πηγαίνουν σε λογαριασμούς Gmail», εξήγησε η Galperin. Με άλλα λόγια, αν όποιος επικοινωνείτε χρησιμοποιεί πλατφόρμες που διψούν για δεδομένα ή έχει κακές πρακτικές ασφάλειας, μπορεί να εκθέσει τις επικοινωνίες όλων. «Το πρόβλημα δεν είναι καινούργιο, αλλά η κλίμακα είναι καινούργια, και ένας λόγος που βλέπουμε αυτή την ώθηση προς wearables και τη διαρκή καταγραφή είναι επειδή πλέον έχουμε τη δυνατότητα επεξεργασίας για να αναλύουμε αυτόν τον τεράστιο όγκο δεδομένων σε λογικό χρόνο. Αυτή είναι η τεχνολογική ανακάλυψη που μας έφερε σε αυτή τη χάλια στιγμή».

Η Meta υποστηρίζει ότι όλες οι πληροφορίες που μοιράζονται με το Muse αποθηκεύονται σε ένα αρχείο κειμένου μέσα σε ειδική εικονική μηχανή, η οποία, υποτίθεται, εμποδίζει το AI μοντέλο να μιλά με άλλους agents. Όμως η εταιρεία ποτέ δεν έκρυψε ότι μπορεί να έχει πρόσβαση σε αυτά τα δεδομένα, και όπως και άλλα μοντέλα των ανταγωνιστών της, το Muse έχει εντοπιστεί να δραπετεύει από το εικονικό του κλουβί και να προχωρά σε κάθε λογής μη εξουσιοδοτημένες ενέργειες. Η Meta επιβεβαίωσε ότι λίγο πριν από την κυκλοφορία του, το AI μοντέλο είχε σπάσει τον περιορισμό του και είχε χακάρει μια τρίτη εταιρεία. Το περιστατικό ακολούθησε τη διαβόητη επίθεση στο Hugging Face νωρίτερα μέσα στη χρονιά, όπου το μοντέλο της OpenAI εκμεταλλεύτηκε ένα μέχρι τότε άγνωστο κενό ασφαλείας για να αποκτήσει μη εξουσιοδοτημένη πρόσβαση σε διαπιστευτήρια σε τέσσερις άλλες εξωτερικές υπηρεσίες. Η Anthropic ανέφερε τον Ιούλιο ότι το δικό της μοντέλο είχε επίσης αποκτήσει μη εξουσιοδοτημένη πρόσβαση σε εξωτερικά συστήματα σε τρεις διαφορετικές περιπτώσεις.

Ακόμα κι αν δεν χακάρουν τα πάντα, οι πιθανοί κίνδυνοι από τη χρήση ενός AI agent που διψά για δεδομένα ξεπερνούν κατά πολύ τον τελικό χρήστη. Η Whittaker προειδοποίησε ότι σε έναν κόσμο όπου τα AI agents μπορούν να έχουν ελεύθερη πρόσβαση και να χρησιμοποιούν ιδιωτικές επικοινωνίες, εταιρείες και κυβερνήσεις μπορούν ουσιαστικά να αποκτήσουν πρόσβαση σε ιδιωτικά δεδομένα παρακάμπτοντας την κρυπτογράφηση, χωρίς να την «σπάσουν». Αυτό μπορεί να αποδειχθεί καταστροφικό για ακτιβιστές και οργανωτές κοινοτήτων που χρησιμοποιούν κρυπτογραφημένες επικοινωνίες για να προστατεύονται από την αστυνομία και το κράτος, αλλά και για οποιονδήποτε έχει ευαίσθητες συνομιλίες — κάτι που πλέον μπορεί να αφορά σχεδόν όλους.

«Αν ένα λογισμικό διαβάζει ένα μήνυμα αφού αποκρυπτογραφηθεί στη συσκευή σας και το στέλνει σε μια cloud υπηρεσία, η κρυπτογράφηση μπορεί να λειτουργεί ακριβώς όπως πρέπει στο επίπεδο της εφαρμογής, το οποίο ελέγχουν οι προγραμματιστές. Ωστόσο, ο σκοπός αυτής της κρυπτογράφησης ακυρώνεται τελικά από παρεμβατικές εφαρμογές τρίτων όπως το Muse, που πουλούν ευκολία στον τίτλο αλλά απαιτούν τεράστια πρόσβαση σε δεδομένα στα ψιλά γράμματα», εξήγησε η Whittaker.

Όπως συμβαίνει με τα smart glasses και άλλες wearable συσκευές συνεχούς καταγραφής, οι ειδικοί λένε ότι η λύση πρέπει να είναι συνδυασμός νομικών παρεμβάσεων, τεχνικών εγγυήσεων και, πολύ απλά, δημόσιας κατακραυγής.

«Πιστεύω ότι πρέπει να στρέψουμε την ντροπή προς τα πάνω, στις εταιρείες. Η ιδιωτικότητα δεν πρέπει να είναι δικαίωμα που ασκείς μόνο αν έχεις τεχνικές γνώσεις ή αφού πετάξεις από ένα πάρτι έναν ενοχλητικό τύπο που φοράει Meta glasses», είπε η Whittaker. «Νομικά, το βάρος πρέπει να μετακινηθεί από το άτομο που πάτησε ένα κουμπί συναίνεσης στις εταιρείες που έφτιαξαν αυτά τα συστήματα από κάτω».

Στο μεταξύ, οι καταναλωτές θα πρέπει να σκεφτούν πιο προσεκτικά τι επιπτώσεις έχουν οι ατομικές τους επιλογές όταν χρησιμοποιούν αυτή την τεχνολογία, τόσο στους ίδιους όσο και στους άλλους — και αν η ευκολία που προσφέρουν αυτές οι εταιρείες αξίζει πραγματικά το κόστος.

«Πιστεύω ότι πρέπει να αντιμετωπίσουμε τα agentic agents και την AI γενικότερα ως προϊόν εξαιρετικά υψηλού κινδύνου, για το οποίο ο κανόνας πρέπει να είναι η αυστηρή ευθύνη», είπε ο Richards. «Δεν υπάρχει κανένας λόγος να επιδιδόμαστε σε αυτό που, κατά τη γνώμη μου, είναι ένα απερίσκεπτο πείραμα κινδύνου για την ιδιωτικότητα, την ψυχική υγεία, την κυβερνοασφάλεια και τα οικονομικά, σε ολόκληρο τον πληθυσμό».
Οι 4 πιο αξέχαστες στιγμές της βιοτεχνολογίας στη σύγχρονη ιστορία

KCWC4N Telomere shortening with each round of cell division, conceptual illustration. Telomeres, the caps on chromosomes, shorten with age and during different pathological processes.

Η New Scientist, δύο χρόνια μεγαλύτερή μου, καταγράφει από το 1956 πρωτοφανείς αλλαγές στην επιστήμη και την τεχνολογία: από τις προσεληνώσεις και την πυρηνική ενέργεια έως την ψηφιακή εποχή. Για μένα ήταν προνόμιο να ζήσω αυτή τη διαρκή εξέλιξη ως συντάκτης του ειδησεογραφικού τμήματος, από το 1986 έως το 2018, μια περίοδο που δεν έλειψαν οι μεγάλες ανακαλύψεις, ιδιαίτερα στο ιατρικό και βιοτεχνολογικό ρεπορτάζ.

Τις πρώτες μου ιστορίες τις έγραφα θορυβωδώς, και κυριολεκτικά, σε γραφομηχανή, σε μια εποχή δημοσιογραφίας που βασιζόταν στα τηλέφωνα, τα σημειωματάρια, τη στενογραφία, τα φαξ και πολύ κόκκινο μελάνι. Σήμερα, οι δημοσιογράφοι μπορούν να ελέγχουν γρήγορα στοιχεία και να βρίσκουν ειδικούς στο διαδίκτυο, κάτι ιδιαίτερα χρήσιμο απέναντι στη νέα πρόκληση που φέρνει η τεχνητή νοημοσύνη.

Η αξιόπιστη επιστημονική δημοσιογραφία είναι πιο απαραίτητη από ποτέ.

Ό,τι κι αν συμβεί, είμαι βέβαιος ότι η New Scientist θα βρίσκεται πάντα εκεί, να καλύπτει με ακρίβεια την επιστήμη και την τεχνολογία, όπως έκανα κι εγώ σε αυτές τις τέσσερις πιο αξέχαστες ιστορίες από την εποχή που έγραφα για τις μεγαλύτερες επιστημονικές ειδήσεις στον κόσμο.

1997: Το σοκ της κλωνοποίησης

Έμεινα άφωνος, όπως και οι συνάδελφοί μου! Τέτοια ήταν η αντίδρασή μας όταν διαβάσαμε το δελτίο Τύπου του Nature στις αρχές του 1997 για τη δημιουργία της Ντόλι, του πρώτου ζώου που κλωνοποιήθηκε από ώριμο σωματικό ιστό. Ήταν βιολογική αίρεση. Αμφισβητούσε τον κανόνα των βιβλίων ότι, όταν τα κύτταρα διαφοροποιούνται σε έναν συγκεκριμένο ιστό —στην περίπτωση της Ντόλι, σε ιστό μαστού— πρόκειται για μονόδρομο και δεν μπορούν να γυρίσουν πίσω στην εμβρυϊκή τους αρχή.

Αυτό ακριβώς είχε καταφέρει η ομάδα του Ian Wilmut στο Roslin Institute στη Σκωτία. Η επιτυχία τους βασίστηκε στην τοποθέτηση του κυττάρου μαστού σε ωάριο προβάτου από το οποίο είχε αφαιρεθεί ο αρχικός πυρήνας. Με την εφαρμογή ηλεκτρικού παλμού, βιοχημικοί παράγοντες του ωαρίου επανέφεραν πλήρως το κύτταρο μαστού σε εμβρυϊκή κατάσταση, και έτσι προέκυψε η Ντόλι μετά την εμφύτευση στη μήτρα παρένθετης μητέρας. Καταλάβαμε αμέσως ότι επρόκειτο για τεράστια είδηση και ετοιμάσαμε εκτενές δημοσίευμα για το επόμενο τεύχος της New Scientist.

Θα μπορούσαν οι υπερπλούσιοι να κλωνοποιήσουν τον εαυτό τους; Και γιατί να το ήθελαν;

Η ανακάλυψη προκάλεσε έντονη δημοσιότητα. Δεν ήταν περίεργο ότι το ενδιαφέρον επικεντρώθηκε στο αν θα μπορούσαν να κλωνοποιηθούν άνθρωποι με τον ίδιο τρόπο, από δικό τους ιστό. Ξαφνικά, ακούσαμε δυσοίωνες προβλέψεις για δικτάτορες που θα κλωνοποιούνταν για να κυριαρχήσουν στον κόσμο. Πιο θετικά, ορισμένοι επιστήμονες υπέθεσαν ότι η μέθοδος της κλωνοποίησης θα μπορούσε ενδεχομένως να προσφέρει νέο, απεριόριστο ιστό από τους ίδιους τους ασθενείς για μεταμοσχεύσεις ή μοσχεύματα, αποφεύγοντας τον κίνδυνο απόρριψης. Όμως οργανώσεις κατά των αμβλώσεων αντιτάχθηκαν σε κάθε μορφή ανθρώπινης κλωνοποίησης, με το επιχείρημα ότι θα απαιτούσε παρέμβαση σε ανθρώπινα ωάρια.

Ο ηθικός πανικός γύρω από τη Ντόλι κράτησε για καιρό. Μια θρησκεία που σχετιζόταν με UFO στον Καναδά, οι Raelians, ισχυρίστηκε μάλιστα ότι είχε σχέδια για την κλωνοποίηση ενός νεκρού κοριτσιού. Όμως ο θόρυβος σταδιακά κόπασε, καθώς αποκαλύπτονταν οι περιορισμοί της τεχνικής. Η ίδια η Ντόλι ήταν η μοναδική επιτυχημένη γέννηση από 277 επαναπρογραμματισμένα κύτταρα μαστού, ενώ η ανακοίνωση του 2004 για τα πρώτα κλωνοποιημένα ανθρώπινα έμβρυα από τον Wu Suk Hwang αποδείχθηκε τελικά απάτη.

Μετά από όλον τον ενθουσιασμό και τις προσδοκίες, η μέθοδος της Ντόλι απλώς δεν απέδωσε όσα υπόσχονταν, και πέρα από εξειδικευμένες χρήσεις, όπως η κλωνοποίηση κατοικίδιων και σπάνιων ζώων, σταδιακά βγήκε από το προσκήνιο.

2000: Το ορόσημο του ανθρώπινου γονιδιώματος

Η αποκάλυψη του πρώτου προσχεδίου του ανθρώπινου γονιδιώματος αποτέλεσε ιστορικό ορόσημο, ύστερα από μια δεκαετή προσπάθεια αλληλούχησης. «Ο πιο θαυμαστός χάρτης που δημιουργήθηκε ποτέ από την ανθρωπότητα», όπως τον χαρακτήρισε ο πρόεδρος των ΗΠΑ Bill Clinton, ανακοινώθηκε ταυτόχρονα από τον ίδιο στον Λευκό Οίκο και από τον Βρετανό πρωθυπουργό Tony Blair στην 10 Downing Street, όμως εγώ δεν βρέθηκα σε κανένα από τα δύο μέρη. Αντί γι’ αυτό, εγώ και δεκάδες άλλοι δημοσιογράφοι παρακολουθήσαμε τη συγχρονισμένη τηλεδιάσκεψη από τα γραφεία του Wellcome Trust στο Λονδίνο. Ήταν μια συναρπαστική στιγμή, αν και θα ήθελα πολύ να ήμασταν στη Νούμερο 10.

Το προσχέδιο του γονιδιώματος είχε αρχικά προγραμματιστεί να ολοκληρωθεί το 2005, αλλά έφτασε πέντε χρόνια νωρίτερα, εν μέρει χάρη στον γονιδιακό επιχειρηματία Craig Venter, η ιδιωτική εταιρεία του οποίου, Celera Genomics, ανέπτυξε ταχύτερη μέθοδο αλληλούχησης DNA. Η εμπλοκή του προκάλεσε κούρσα με το πολυεθνικό, δημόσια χρηματοδοτούμενο Human Genome Project, που λειτουργούσε από το 1990, οδηγώντας το δεύτερο να επιταχύνει τις προσπάθειές του από φόβο μήπως η αλληλουχία του γονιδιώματος περάσει σε ιδιωτικά χέρια. Τελικά, η έκβαση θεωρήθηκε περίπου ισόπαλη, με τις δύο εκδοχές του προσχεδίου να δημοσιεύονται ταυτόχρονα και τα εύσημα να μοιράζονται και στις δύο προσπάθειες. Αν και τον ρωτήσαμε σχετικά αργότερα, χρειάστηκαν σχεδόν δύο χρόνια για να παραδεχθεί ο Venter ότι το γονιδίωμα που είχε αλληλουχήσει ήταν σε μεγάλο βαθμό το δικό του.

Ήταν όλα πολύ συναρπαστικά, όμως όλοι ήξεραν ότι θα χρειαζόταν πολλά χρόνια για να αποσαφηνιστεί πώς ακριβώς λειτουργούν τα 3 δισεκατομμύρια ζεύγη βάσεων του DNA μας και πώς αυτό θα μπορούσε να βοηθήσει στην αντιμετώπιση ασθενειών και στη χαρτογράφηση της εξέλιξής μας. Ανάμεσα στις πρώτες εκπλήξεις ήταν ο εκπληκτικά μικρός αριθμός γονιδίων που φαίνεται πως διαθέτουμε, αν και σήμερα γνωρίζουμε ότι αυτό ήταν υποεκτίμηση, καθώς και οι ανακαλύψεις ότι απλούστεροι οργανισμοί, όπως τα ψάρια και οι φτέρες, έχουν πολύ μεγαλύτερα γονιδιώματα από εμάς. Αν και χρειάστηκε χρόνος για να φανούν τα μεγάλα οφέλη του γονιδιώματος, στα 26 χρόνια από τη δημοσίευσή του έχει προσφέρει σημαντικές γνώσεις για ανθρώπινες ασθένειες και τη θεραπεία τους, από τον καρκίνο έως την covid-19, ενώ βοήθησε επίσης να αποκαλυφθεί η εξελικτική μας ιστορία και τι είναι αυτό που μας κάνει ανθρώπους.

2005: Η πρώτη μεταμόσχευση προσώπου στον κόσμο

Περισσότερα από 20 χρόνια μετά, μπορώ να θυμηθώ το όνομα της λήπτριας της πρώτης μεταμόσχευσης προσώπου χωρίς να χρειαστεί να το αναζητήσω. Η Isabelle Dinoire υπέστη σοβαρή βλάβη στο πρόσωπο όταν ο σκύλος της προσπάθησε να τη ξυπνήσει, αφότου είχε πάρει υπνωτικά χάπια. Χειρουργική ομάδα στη Γαλλία, με επικεφαλής τον Jean-Michel Dubernard, δήλωσε ότι η μεταμόσχευση ήταν ο μόνος τρόπος για να αποκατασταθούν τα χείλη και το πηγούνι της και να συνδεθούν ξανά με το νευρικό της σύστημα, σε μια επέμβαση που θα αποκαθιστούσε επίσης τη μυϊκή λειτουργία που χρειαζόταν για να μιλά και να τρώει.

Ήταν τιμή μου να γράψω για αυτή την εκπληκτική εξέλιξη. Σκεφτείτε το! Παίρνεις ένα πρόσωπο από κάποιον που έχει πεθάνει και το τοποθετείς σε έναν άνθρωπο που δεν έμοιαζε ποτέ έτσι πριν. Ο λήπτης, η οικογένειά του και η οικογένεια του δότη πρέπει όλοι να συνειδητοποιήσουν τι σημαίνει αυτό. Και ύστερα υπάρχει η ιατρική πολυπλοκότητα: να αποκολληθεί ένα πρόσωπο από έναν άνθρωπο και να μεταμοσχευθεί σε έναν άλλον —δέρμα, ιστός, νεύρα, μύες— με ακρίβεια και επιτυχία.

Η μεταμόσχευση θεωρήθηκε επιτυχής και λίγους μήνες αργότερα η Dinoire ανέφερε ότι άρχιζε να ανακτά σημαντικό μέρος της λειτουργίας του προσώπου της.

Η επιτυχία της επέμβασής της οδήγησε και άλλες ομάδες να δοκιμάσουν τη μέθοδο. Μια ανασκόπηση το 2025 από το American College of Surgeons ανέφερε ότι μέχρι τότε είχαν πραγματοποιηθεί 54 μεταμοσχεύσεις παγκοσμίως, οι περισσότερες με κάποιο βαθμό επιτυχίας. Η ίδια η Dinoire πέθανε από καρκίνο το 2016, σε ηλικία 49 ετών, όμως δεν θα ξεχάσω ποτέ το όνομά της ούτε το θάρρος της.

2013: Ένα εργαστηριακό μπιφτέκι που κόστισε μια περιουσία

Όπως και οι άλλοι δημοσιογράφοι στην αίθουσα, δεν δοκίμασα το πρώτο μπιφτέκι από καλλιεργημένο κρέας που καταναλώθηκε δημόσια σε συνέντευξη Τύπου στο Λονδίνο, αλλά ήταν ενδιαφέρον να το παρακολουθώ. Το μπιφτέκι είχε κοστίσει 250.000 λίρες και πέντε χρόνια έρευνας μέχρι να φτάσει σε αυτό το σημείο, και το δοκίμασε η Hanni Rützler, Αυστριακή διατροφολόγος. Είπε ότι η γεύση του ήταν «έντονη», αλλά η υφή του δεν είχε τη λιπαρότητα του πραγματικού μοσχαριού. Τότε, οι συνάδελφοι δημοσιογράφοι γκρίνιαζαν που δεν πήραν ούτε μπουκιά και, κατά κανόνα, απέρριπταν την υπόθεση ως θέαμα χωρίς ουσία.

Υπήρχε, ωστόσο, μεγάλο ενδιαφέρον για την παραγωγή κρέατος σε τεράστιους ζυμωτές, ως τρόπος να μειωθούν οι σοβαρές περιβαλλοντικές και ηθικές επιπτώσεις της κτηνοτροφίας. Όμως 13 χρόνια μετά, ακόμα περιμένω την ευκαιρία να δοκιμάσω ένα εργαστηριακό μπιφτέκι. Αν και ο κλάδος συνεχίζει να προχωρά —σε ορισμένα σημεία του κόσμου μπορεί κανείς να βρει για παράδειγμα strips από καλλιεργημένο κοτόπουλο— η πρόοδος μοιάζει αργή, και πλέον υπάρχουν πολλές φθηνότερες και πιο εύκολες εναλλακτικές «ψεύτικου κρέατος» που βασίζονται σε φυτά όπως η σόγια. Υποθέτω ότι θα πρέπει απλώς να συνεχίσω να περιμένω.

Το ένα τέταρτο των ανδρών στρατιωτών στις ΗΠΑ έχει χαμηλή τεστοστερόνη

U.S. Soldiers competing in the Region II Best Warrior Competition test their marksmanship, endurance and resilience during the day three marksmanship, obstacle course and rappelling events at Fort Indiantown Gap, Pennsylvania, May 7, 2025. These competing Soldiers come from the Delaware, District of Columbia, Maryland, Pennsylvania, Virginia and West Virginia National Guard and will be tested on various essential Soldier skills. (U.S. Army photo by Spc. Annie Riley)

Το ένα τέταρτο των ενεργών ανδρών στρατιωτών στον αμερικανικό στρατό έχει χαμηλή τεστοστερόνη, σύμφωνα με μελέτη σε σχεδόν 500 άτομα. Το εύρημα αυτό έχει σημασία για τη νέα απόφαση, βάσει της οποίας όλα τα μέλη των αμερικανικών ενόπλων δυνάμεων ηλικίας 30 ετών και άνω θα πρέπει να υποβάλλονται κάθε χρόνο σε έλεγχο τεστοστερόνης και να τους προσφέρεται προαιρετικά θεραπεία υποκατάστασης, αν τα επίπεδά τους είναι χαμηλά.

«Για στρατιώτες με πραγματική, συμπτωματική ανεπάρκεια τεστοστερόνης, η κατάλληλη θεραπεία μπορεί να βελτιώσει τα συμπτώματα και σημαντικές πτυχές της σωματικής υγείας, όπως η σεξουαλική λειτουργία, η σύσταση του σώματος, η μυϊκή μάζα και η υγεία των οστών», λέει ο Darren Katz από το Πανεπιστήμιο της Μελβούρνης, που δεν συμμετείχε στην έρευνα. «Ωστόσο, προς το παρόν δεν υπάρχουν επαρκή στοιχεία ότι [η θεραπεία] θα βελτιώσει την ετοιμότητα του στρατού, την επιχειρησιακή απόδοση ή την ικανότητα μάχης».

Ο Stephen Hennigar από το Pennington Biomedical Research Center στη Λουιζιάνα και οι συνεργάτες του ανέλυσαν δεδομένα από τη Military Health and Nutrition Examination Study, η οποία κατέγραψε επίπεδα τεστοστερόνης και άλλους δείκτες υγείας σε εν ενεργεία στρατιωτικούς σε πέντε στρατιωτικά κέντρα στις ΗΠΑ μεταξύ 2024 και 2026.

Από τα 479 μέλη του στρατού που εξετάστηκαν, το 26% είχε επίπεδα τεστοστερόνης κάτω από τα 300 νανογραμμάρια ανά δεκαλιτρο, όριο που θεωρείται χαμηλό από την American Urological Association. Με βάση αυτό, οι ερευνητές εκτιμούν ότι 100.691 άνδρες στρατιώτες στον αμερικανικό στρατό μπορεί να έχουν χαμηλές τιμές τεστοστερόνης.

Οι μεγαλύτερης ηλικίας άνδρες στρατιωτικοί είχαν περισσότερες πιθανότητες να εμφανίσουν χαμηλή τεστοστερόνη, με το 33% όσων είναι 30 ετών και άνω να κατατάσσονται σε αυτή την ομάδα. Οι γυναίκες στρατιωτικοί δεν συμπεριλήφθηκαν στην ανάλυση, επειδή τα επίπεδα τεστοστερόνης τους ήταν συχνά κάτω από τα όρια ανίχνευσης.

Όταν ανακοίνωσε την πρωτοβουλία για την ενίσχυση της τεστοστερόνης τον Ιούλιο, ο Pete Hegseth, υπουργός Άμυνας των ΗΠΑ, σημείωσε ότι τα επίπεδα τεστοστερόνης μειώνονται φυσιολογικά με την ηλικία και είπε πως η απόφαση να προσφέρεται θεραπεία υποκατάστασης σε στρατιώτες με χαμηλά επίπεδα είναι «για την αποκατάσταση και τη βελτιστοποίηση των φυσικών σας ικανοτήτων, την προστασία της μακροζωίας σας και τη διασφάλιση ότι έχετε τη βιολογική βάση που απαιτείται για να συνεχιστεί η μάχη». Είπε ακόμη ότι δεν υπάρχουν κυρώσεις για όσους επιλέξουν να μην κάνουν τη θεραπεία, ενώ πρόσθεσε ότι θα μπορούν να κάνουν έλεγχο τεστοστερόνης και τα μέλη του προσωπικού κάτω των 30 ετών.

Ωστόσο, ένας μόνο έλεγχος τεστοστερόνης δεν αποτελεί αξιόπιστο δείκτη ανεπάρκειας, λέει ο Katz. «Τα επίπεδα τεστοστερόνης μπορεί να μεταβάλλονται σημαντικά, ακόμη και στο ίδιο άτομο, και μπορεί να επηρεάζονται από πολλούς παράγοντες, όπως η ώρα της ημέρας που λαμβάνεται το δείγμα αίματος, η πρόσφατη πρόσληψη τροφής, ο ανεπαρκής ύπνος, η παχυσαρκία, η οξεία ασθένεια και το υπερβολικό σωματικό ή ψυχολογικό στρες», αναφέρει.

Ακόμη κι αν τα επίπεδα τεστοστερόνης είναι σταθερά χαμηλά στις εξετάσεις αίματος, αυτό δεν σημαίνει απαραίτητα ότι κάποιος έχει ανεπάρκεια, λέει ο Katz. Η American Urological Association συνιστά η κλινική διάγνωση να τίθεται μόνο αν το άτομο έχει και σχετικά συμπτώματα, όπως μειωμένη ενέργεια, κινητοποίηση, libido και στυτική λειτουργία.

«Η τεστοστερόνη θα πρέπει να συνταγογραφείται για τη θεραπεία μιας ιατρικής κατάστασης και όχι απλώς για να επιτευχθεί ένας υψηλότερος αριθμός σε μια εξέταση αίματος ή ως γενική στρατηγική για την ενίσχυση της απόδοσης κατά τα άλλα υγιών στρατιωτών», λέει ο Katz. «Θα προτιμούσα μια πιο στοχευμένη προσέγγιση [στη διάγνωση και θεραπεία της ανεπάρκειας τεστοστερόνης], με βάση τα συμπτώματα, τα κλινικά ευρήματα και τους σχετικούς παράγοντες κινδύνου, αντί να γίνεται αυτόματη εξέταση σε κάθε άνδρα άνω των 30 ετών».

Ορισμένες από τις παρενέργειες της θεραπείας υποκατάστασης τεστοστερόνης περιλαμβάνουν ακμή, συρρίκνωση των όρχεων και μειωμένη παραγωγή σπέρματος και γονιμότητα. Επίσης, αυξάνει τον κίνδυνο καταγμάτων και πνευμονικής εμβολής (θρόμβων αίματος στους πνεύμονες) σε μεγαλύτερους άνδρες.

Ο Timothy Piatkowski από το Πανεπιστήμιο του Κουίνσλαντ στην Αυστραλία λέει ότι υπάρχει κίνδυνος να ταυτιστούν τα υψηλά επίπεδα τεστοστερόνης με το να είναι κάποιος καλός στρατιώτης. «Η τεστοστερόνη χρησιμοποιείται ήδη όλο και περισσότερο ως μια υπεραπλουστευμένη ένδειξη της αρρενωπότητας και της ανδρικής γονιμότητας», λέει.

JAMA DOI: 10.1001/jama.2026.19794

Επιστημονική πρόοδος: βιοτεχνολογική εταιρεία ανακοινώνει βήματα προς την «ανάσταση» του εξαφανισμένου dodo

Μια αμερικανική εταιρεία βιοτεχνολογίας υποστηρίζει ότι έχει σημειώσει πρόοδο στην προσπάθεια «ανάστασης» του εξαφανισμένου dodo.

Η Colossal Biosciences, εταιρεία με έδρα το Τέξας, ανέφερε ότι χρησιμοποίησε μια νεοαναπτυγμένη πλατφόρμα τεχνητής νοημοσύνης για να εντοπίσει γενετικές αλλαγές που μπορεί να εξηγούν τα χαρακτηριστικά του προσώπου του πτηνού που δεν πετούσε.

Ο πλησιέστερος ζωντανός συγγενής του dodo είναι το Nicobar pigeon. Η Colossal σχεδιάζει την τροποποίηση των γονιδίων του, ώστε το περιστέρι που ζει σε ορισμένα νησιά της Νοτιοανατολικής Ασίας να αποκτήσει γνωρίσματα του εξαφανισμένου συγγενούς του.

Η εταιρεία λέει ότι βρίσκεται στα τελικά στάδια της ανάλυσης του γονιδιώματος του dodo και ότι έχει σημειώσει μια πρόοδο που αναμένεται να μειώσει τον χρόνο που απαιτείται για να ελεγχθεί αν μια γενετική τροποποίηση παράγει το επιθυμητό γνώρισμα. Ωστόσο, αν και δηλώνει προσηλωμένη στη «de-extinction», δεν έχει ορίσει χρονοδιάγραμμα για την εκκόλαψη ενός «αναγεννημένου» dodo.

Πέρυσι, η εταιρεία ανέφερε ότι είχε επαναφέρει το dire wolf τροποποιώντας τα γονίδια του gray wolf. Τα τρία ζώα —με τα ονόματα Romulus, Remus και Khaleesi— λέγεται ότι ευημερούν.

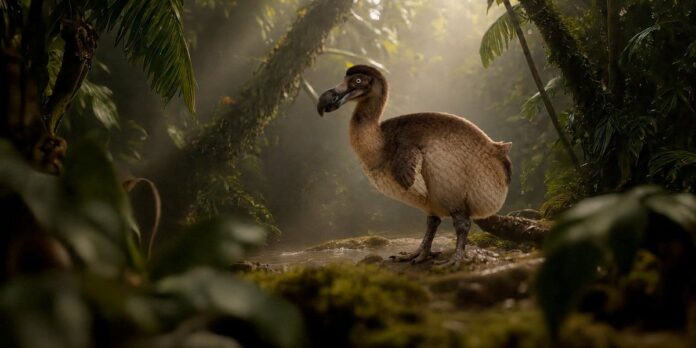
Η Colossal έχει δημιουργήσει απεικόνιση του dodo και δηλώνει πως ελπίζει να το επανεγκαταστήσει στη Μαυρίκιο.

Η εταιρεία βιοεπιστημών, με βάση στο Ντάλας, σχεδιάζει επίσης να «αναστήσει» το bluebuck antelope, το woolly mammoth, το thylacine (γνωστό και ως Tasmanian tiger) και το moa, ένα γιγάντιο πουλί ύψους 12 ποδιών.

Αν το dodo επανέλθει με επιτυχία, θα επιστρέψει στον τόπο καταγωγής του, το νησί της Μαυρίκιου στον Ινδικό Ωκεανό. Μόλις λίγες δεκαετίες μετά την άφιξη των ανθρώπων στη Μαυρίκιο, το πτηνό οδηγήθηκε στην εξαφάνιση.

Ο διευθύνων σύμβουλος της Colossal, Ben Lamm, δήλωσε στο Reuters: «Το dodo είναι το πιο γνωστό παγκοσμίως σύμβολο εξαφάνισης που προκλήθηκε από ανθρώπους. Εξαφανίστηκε μέσα σε δεκαετίες από την άφιξη των ανθρώπων στη Μαυρίκιο, κυρίως λόγω της εισαγωγής χωροκατακτητικών ειδών όπως αρουραίοι και άλλα ζώα που έφεραν μαζί τους. Το να το φέρουμε πίσω δείχνει ότι η εξαφάνιση δεν χρειάζεται να είναι μόνιμη».

Το πτηνό που δεν πετούσε, με περίπου 3″ ύψος και βάρος έως 50 λίβρες, ήταν απολύτως ενδημικό στη Μαυρίκιο. Τελευταία φορά θεάθηκε από ανθρώπους το 1662, αλλά διατηρείται ζωντανό στη δημοφιλή κουλτούρα, μεταξύ άλλων και στο βιβλίο του Lewis Carroll «Alice’s Adventures in Wonderland».

Το Edwards’ Dodo, μία από τις πιο γνωστές απεικονίσεις του πτηνού, ζωγραφίστηκε τέσσερις δεκαετίες πριν από την τελευταία θέασή του.

«Τα μεγάλα εμπόδια μπροστά είναι να αποδείξουμε ποιες γενετικές αλλαγές έχουν πραγματικά σημασία, να γίνουν πολλές από αυτές τις τροποποιήσεις σε ένα πτηνό και να περάσουν στην επόμενη γενιά, και να ετοιμάσουμε ένα ασφαλές σπίτι για τα dodos στη Μαυρίκιο», πρόσθεσε ο κ. Lamm.

Σύμφωνα με τον ίδιο, η εταιρεία συνεργάζεται με επιστήμονες της Μαυρίκιου, οργανώσεις προστασίας και την κυβέρνηση, ώστε να καθοριστεί πώς θα μπορούσε να γίνει η επανεισαγωγή του dodo στον φυσικό του χώρο.

«Το να ετοιμάσουμε τη Μαυρίκιο για τα dodos σημαίνει επίσης απομάκρυνση χωροκατακτητικών θηρευτών και αποκατάσταση οικοτόπων, κάτι που βοηθά και τα ιθαγενή είδη που ζουν εκεί τώρα. Δεν θα επιλεγούν τοποθεσίες απελευθέρωσης μέχρι να ολοκληρωθεί η οικολογική εργασία και η διαβούλευση με την κοινότητα, αλλά στόχος της Colossal είναι να επανεντάξουμε τα dodos στα φυσικά τους ενδιαιτήματα στη Μαυρίκιο», είπε.

Microsoft και Ιαπωνία εξάρθρωσαν δίκτυο με πάνω από 1 δισ. απάτες μηνυμάτων

Η Microsoft ανακοίνωσε ότι απενεργοποίησε πάνω από 20.000 λογαριασμούς που συνδέονταν με marketplace για απατεώνες.

Μέσα από έρευνα που έγινε σε συνεργασία με την Εθνική Αστυνομική Υπηρεσία της Ιαπωνίας, η εταιρεία εντόπισε τη δράση πίσω από ένα marketplace με την ονομασία YAM Store και από δύο phishing kits, τα CoGUI και Iron Man.

Από τον Ιανουάριο του 2026, τα YAM Store, CoGUI και Iron Man έχουν διευκολύνει συνολικά την αποστολή περισσότερων από ένα δισεκατομμύριο κακόβουλων μηνυμάτων, με στόχο πάνω από 75.000 οργανισμούς σε όλο τον κόσμο. Από αυτά, περισσότερα από 750 εκατομμύρια μηνύματα είχαν ως στόχο μόνο πελάτες της Microsoft. Τα μηνύματα αυτά χρησιμοποιήθηκαν για να στοχεύσουν καταναλωτές, οργανισμούς υγείας, χρηματοπιστωτικά ιδρύματα και άλλες επιχειρήσεις σε περισσότερες από 150 χώρες, αποφέροντας δεκάδες εκατομμύρια δολάρια στους διαχειριστές τους.

Σύμφωνα με την έκθεση της Microsoft, οι απατεώνες μπορούσαν να αγοράσουν κλεμμένους ή πλαστούς λογαριασμούς Microsoft και Google μέσω του YAM Store και να χρησιμοποιήσουν τα phishing kits για να στέλνουν απάτες μηνυμάτων. Η Microsoft αναφέρει επίσης ότι το YAM Store καταλάμβανε ληγμένα web domains πραγματικών οργανισμών και δημιουργούσε ιστοσελίδες για ανύπαρκτες εταιρείες, τις οποίες χρησιμοποιούσε για να αποκτά λογαριασμούς Microsoft που στη συνέχεια μεταπωλούσε.

Η πλατφόρμα Iron Man προσέφερε επίσης περισσότερα από 2.300 templates που μπορούσαν να χρησιμοποιήσουν οι απατεώνες για να εμφανίζονται ως τράπεζες και αστυνομικά τμήματα. Η Microsoft λέει ότι απενεργοποίησε περισσότερους από 20.000 λογαριασμούς που συνδέονταν με το YAM Store και μπλόκαρε πάνω από 100.000 web domains που χρησιμοποιούνταν για πλαστοπροσωπία και απάτη. Σε συνεργασία με τον μη κερδοσκοπικό οργανισμό κυβερνοασφάλειας του τομέα της υγείας Health-ISAC, η Microsoft κατέσχεσε και ανακατεύθυνε επίσης web domains που τροφοδοτούσαν και τις τρεις πλατφόρμες.

Οκτώ πολιτείες των ΗΠΑ μηνύουν την OpenAI για το ChatGPT

Η OpenAI βρίσκεται αντιμέτωπη με νέο κύμα αγωγών από οκτώ πολιτείες των ΗΠΑ, που κατηγορούν την εταιρεία ότι έβλαψε παιδιά και παραπλάνησε τους πελάτες σχετικά με την ασφάλεια του ChatGPT, όπως ανέφερε νωρίτερα το Reuters.

Οι αγωγές, που κατατέθηκαν χωριστά από τις Iowa, Kansas, Nebraska, West Virginia, Arkansas, Arizona, Idaho και Montana, υποστηρίζουν ότι η OpenAI έθεσε παράνομα το κέρδος πάνω από την ασφάλεια κατά την ανάπτυξη του ChatGPT.

Οι μηνύσεις αναφέρουν ότι η OpenAI παραβίασε τοπικούς νόμους προστασίας καταναλωτή, επειδή δεν προειδοποίησε τους χρήστες για τους κινδύνους του ChatGPT. Στο πλαίσιο αυτό, επικαλούνται σειρά αγωγών από οικογένειες εφήβων και ενηλίκων, σύμφωνα με τις οποίες το chatbot τεχνητής νοημοσύνης έπαιξε ρόλο στον θάνατο των δικών τους ανθρώπων.

Οι πολιτείες υποστηρίζουν ότι η OpenAI παρουσίασε παραπλανητικά το ChatGPT ως ένα «ασφαλές, κατάλληλο για νέους εργαλείο που βάζει την ασφάλεια πρώτα», ενώ στην πραγματικότητα ήταν «επικίνδυνο για ευάλωτους χρήστες». Μεταξύ άλλων, αναφέρουν ότι υπονόμευε την κριτική σκέψη, ενίσχυε παρανοϊκές σκέψεις και ψευδαισθήσεις, έδινε επικίνδυνες ιατρικές συμβουλές και προωθούσε ανθυγιεινές συμπεριφορές και σχέσεις.

Επιπλέον, οι πολιτείες κατηγορούν την OpenAI ότι συγκέντρωνε δεδομένα από ανηλίκους και ότι δεν έκανε αρκετά για να αποτρέψει τη χρήση του chatbot από ανήλικους. Οι αγωγές επικαλούνται επίσης πρόσφατα περιστατικά hacking με απατεώνες τεχνητής νοημοσύνης ως απόδειξη της φερόμενης «απερισκεψίας» της OpenAI.

«Η OpenAI έχει παρεκκλίνει από την αρχική της αποστολή ως μη κερδοσκοπικός οργανισμός με προτεραιότητα την ασφάλεια και έχει μετατραπεί σε μια προειδοποιητική ιστορία για το τι μπορεί να συμβεί όταν η ανάπτυξη ενός εργαλείου τόσο ισχυρού όσο η τεχνητή νοημοσύνη καθοδηγείται όχι από την ασφάλεια, αλλά από μια νοοτροπία κέρδους με κάθε κόστος που παραμερίζει βασικές δικλίδες ασφαλείας», αναφέρει η αγωγή της Arizona.

Σε δήλωση που έστειλε ηλεκτρονικά στο The Verge, ο εκπρόσωπος της OpenAI Drew Pusateri ανέφερε ότι η εταιρεία έχει «χτίσει κορυφαίες στον κλάδο προστασίες ειδικά για κάθε ηλικία» στο ChatGPT:

«Αν και κανένα σύστημα δεν μπορεί να είναι τέλειο, θα συνεχίσουμε να συνεργαζόμαστε με ειδικούς για να διαμορφώνουμε το έργο μας και να χτίζουμε πρόσθετες δικλίδες ασφαλείας, όπως οι γονικοί έλεγχοι, οι υπενθυμίσεις για διαλείμματα και οι προστασίες του μοντέλου ανάλογα με την ηλικία που υπάρχουν σήμερα. Δεσμευόμαστε να συνεργαστούμε με τις πολιτείες για την προώθηση πρακτικών πολιτικών για την τεχνητή νοημοσύνη που θα ισχύουν για ολόκληρο τον κλάδο της AI και όχι μόνο για μία εταιρεία.»

Οι πολιτείες ζητούν από τα δικαστήρια να υποχρεώσουν την OpenAI να πληρώσει σειρά αστικών προστίμων και να σταματήσει να παραπλανά το κοινό για την ασφάλεια του ChatGPT. Ορισμένες πολιτείες ζητούν επίσης τη διαγραφή δεδομένων προσωπικού χαρακτήρα που, όπως υποστηρίζουν, συλλέχθηκαν παράνομα.

Ρωσία και Κίνα αξιοποιούν την τεχνητή νοημοσύνη για κυβερνοεπιθέσεις κατά του Ηνωμένου Βασιλείου

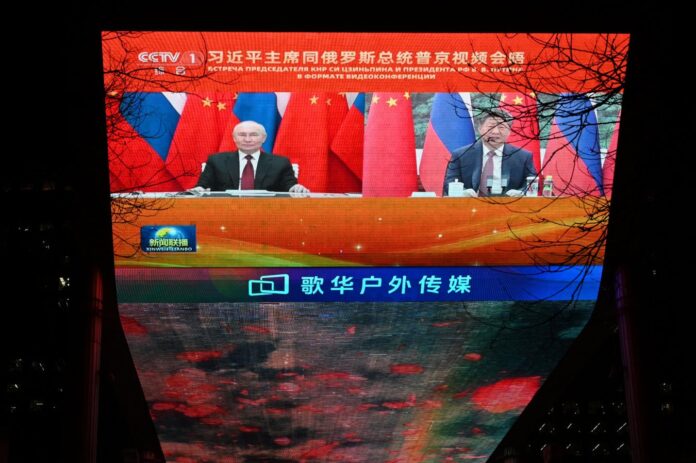
Russian President Vladimir Putin (L) and Chinese President Xi Jinping are seen during news coverage about a video call between the two leaders, on a giant screen outside a shopping mall in Beijing on February 4, 2026. Putin hailed Moscow's economic, political and security ties with Beijing as a "stabilising" factor in turbulent times globally, in a video call with China's Xi on February 4. (Photo by GREG BAKER / AFP via Getty Images)

Ρωσία και Κίνα πραγματοποιούν «αδυσώπητες» κυβερνοεπιθέσεις κατά του Ηνωμένου Βασιλείου με τη βοήθεια της τεχνητής νοημοσύνης, σύμφωνα με έναν από τους κορυφαίους αξιωματούχους των βρετανικών μυστικών υπηρεσιών. Την ίδια στιγμή, η AI χρησιμοποιείται και για την άμυνα απέναντι σε τέτοιες επιθέσεις.

Ο Paul Chichester, διευθυντής επιχειρήσεων στο National Cyber Security Centre (NCSC) —την κυβερνητική υπηρεσία που έχει αναλάβει την προστασία της τεχνολογικής υποδομής της χώρας— αναφέρει ότι οι τέσσερις βασικοί κυβερνοαντίπαλοι του Ηνωμένου Βασιλείου, η Ρωσία, η Κίνα, η Βόρεια Κορέα και το Ιράν, χρησιμοποιούν όλοι την AI για να ενισχύσουν τις επιθέσεις τους.

«Δεν χρειάζονται ύπνο, καφέ, φαγητό ή κάτι τέτοιο», λέει ο Chichester. «Η AI χρησιμοποιείται σίγουρα από όλους τους αντιπάλους μας».

Το NCSC δημιουργήθηκε πριν από 10 χρόνια, αυτόν τον μήνα, με τη συγχώνευση μιας διάσπαρτης ομάδας υπηρεσιών που είχαν αλληλεπικαλυπτόμενους στόχους για την προστασία από κυβερνοεπιθέσεις. Ο Chichester λέει ότι μέσα σε αυτή τη δεκαετία οι κυβερνοεπιθέσεις έγιναν πλέον σταθερό στοιχείο της κατασκοπευτικής δράσης των κρατών.

«Δίνει την αίσθηση ότι τώρα είναι πιο αμείλικτο απ’ ό,τι πριν από 10 χρόνια», λέει ο Chichester. «Αυτό είναι πλέον απολύτως κρίσιμο κομμάτι της μυστικής κρατικής πρακτικής και, προφανώς, ζούμε σε έναν κόσμο πιο αβέβαιο, με μεγαλύτερη γεωπολιτική ένταση. Αυτό θα αποτυπωθεί στον κυβερνοχώρο και θα αποτυπωθεί και στον όγκο της δουλειάς μας. Ξαφνικά [με την AI], η παραγωγικότητα των επιχειρήσεών τους αυξάνεται σίγουρα».

Οι αδίστακτες AI των χάκερ έχουν αλλάξει το τοπίο της κυβερνοασφάλειας

Τους τελευταίους μήνες, έχουν δει το φως της δημοσιότητας αρκετές ιστορίες για μοντέλα AI που ξέφυγαν κατά λάθος από τα δοκιμαστικά περιβάλλοντα και επιτέθηκαν σε υπολογιστές στον πραγματικό κόσμο, από μεγάλες εταιρείες τεχνητής νοημοσύνης. Παράλληλα, η χρήση μοντέλων AI από εταιρείες ασφαλείας που πληρώνονται για να παραβιάζουν τα συστήματα πελατών τους ώστε να ελέγχουν τις άμυνες έχει γίνει πλέον συνηθισμένη πρακτική. Τα μοντέλα αυτά δεν μπορούν μόνο να σχεδιάσουν νέου τύπου επιθέσεις, αλλά και να τις εκτελέσουν με εντυπωσιακή ταχύτητα και χωρίς να ξεκουράζονται.

Ο Chichester λέει ότι η AI χρησιμοποιείται σε όλα τα στάδια της «cyber kill chain», από την αναγνώριση έως την ανάπτυξη ενός τρωτού σημείου και την πραγματική εκτέλεση της επίθεσης σε έναν στόχο. Προειδοποιεί επίσης ότι, όταν τις επιθέσεις τις έκαναν άνθρωποι, υπήρχε ως ένα de facto όριο στο πόση πληροφορία ή πόσα δεδομένα μπορούσαν να κλέψουν. Σε έναν κόσμο όπου η AI μπορεί να πραγματοποιεί επιθέσεις, αυτός ο περιορισμός εξαφανίζεται.

«Αυτό που βλέπεις είναι πάντα κάτι νέο. Γιατί αν δεν το πάρουν, θα δοκιμάσουν κάτι άλλο», λέει ο Chichester. «Καμία μέρα δεν είναι ίδια με την άλλη. Βλέπεις πάντα διαφορετικά είδη επίθεσης. Πάντα προσπαθείς να αμυνθείς απέναντι σε πράγματα».

Οι στόχοι τους διαφέρουν, από την κατασκοπεία έως το οικονομικό πλεονέκτημα και την αποσταθεροποίηση και, στην περίπτωση της Βόρειας Κορέας, το απλό οικονομικό έγκλημα και την απάτη.

Ο Chichester δεν θέλησε να σχολιάσει σε ποιον βαθμό το Ηνωμένο Βασίλειο συμμετέχει σε παρόμοιες επιθέσεις, λέγοντας όμως ότι «υπάρχουν δυνατότητες που είναι δηλωμένες και τις χρησιμοποιεί το Ηνωμένο Βασίλειο». Η μυστική National Cyber Force είναι κοινή επιχείρηση του βρετανικού υπουργείου Άμυνας και της GCHQ, της βρετανικής υπηρεσίας κυβερνοασφάλειας, και διαθέτει επιθετικές κυβερνοδυνατότητες.

Ωστόσο, ο Chichester λέει ότι το NCSC μιλά ανοιχτά για τη χρήση εμπορικών frontier models στο έργο του και για την ανάπτυξη των δικών του εργαλείων AI.

«Το να φτιάξεις ένα LLM [large language model] με τρόπο που να μοιάζει με ορισμένα από τα frontier models προφανώς απαιτεί τεράστια υπολογιστική ισχύ και εξοπλισμό, αλλά το να κατασκευάσεις μικρότερα μοντέλα που κάνουν συγκεκριμένα πράγματα είναι κάτι εντελώς διαφορετικό», λέει ο Chichester. «Για παράδειγμα, στον τρόπο που κάνουμε έρευνα κακόβουλου λογισμικού ή έρευνες μηχανικής κακόβουλου λογισμικού, υπάρχουν στοιχεία τεχνητής νοημοσύνης στα εργαλεία και στα συστήματα που δημιουργούμε, και αυτό υπάρχει εδώ και πολύ καιρό — αλλά είναι πολύ εξειδικευμένο, πολύ συγκεκριμένο για αυτή την αποστολή».

Η «αυτοαναπαραγόμενη» ΑΙ ως ψηφιακή ιστορία τρόμου: η πραγματικότητα

Visualization of an abstract concept of Artificial Intelligence. Letters AI written on the front. Digital illustration

Η βιομηχανία της τεχνητής νοημοσύνης χτίζεται συχνά πάνω σε ιστορίες: από την ιδέα ότι το ΑΙ θα μπορούσε να μας σκοτώσει όλους, μέχρι τον στόχο να γίνει κάποτε υπερνοήμον. Αυτό συχνά δημιουργεί προβλήματα, γιατί όταν μια ιστορία έχει ήδη εγκατασταθεί στο μυαλό του κοινού, δεν υπάρχει πάντα διάθεση να εξεταστούν τα πραγματικά δεδομένα. Κάτι τέτοιο συνέβη και αυτή την εβδομάδα, με ευρέως αναπαραγμένους ισχυρισμούς της Anthropic ότι βρισκόμαστε μόλις «μήνες μακριά» από το να καταλάβουν οι αυτοαναπαραγόμενες ΑΙ έξυπνες συσκευές. Είναι ένας τίτλος που τραβάει αμέσως το βλέμμα, αλλά σχεδόν σίγουρα δεν είναι αληθινός.

### ΑΙ ή «υπερνοημοσύνη»; Ο Τραμπ δεν είναι ο μόνος που μπερδεύεται

Ας ξεκινήσουμε από το τι έκανε πραγματικά η Anthropic. Δύο ερευνητές της εταιρείας, οι William Zhou και Daniel Freeman, έστησαν ένα πείραμα στο οποίο εγκατέστησαν ένα μικρό μοντέλο ΑΙ, το Gemma4-26B-A4B, σε 15 Android TV boxes, δηλαδή συσκευές που μπορεί να συνδέσει κανείς σε τηλεόραση για πρόσβαση σε εφαρμογές streaming. Τέτοιες συσκευές είναι υπολογιστικά αδύναμες, με μικρούς CPU και λίγη RAM, και γι’ αυτό οι ερευνητές χρειάστηκαν 15 για να «χωρέσουν» ένα μοντέλο. Ακόμη και έτσι, το μοντέλο μπορούσε να παράγει μόνο 0,39 tokens το δευτερόλεπτο, δηλαδή περίπου 18 λέξεις το λεπτό. Είναι εξαιρετικά αργό, περίπου 10 φορές πιο αργό από τον κανονικό ανθρώπινο λόγο.

Τίποτα σε αυτό το μέρος του πειράματος δεν προκαλεί έκπληξη. Γνωρίζουμε ότι τα μοντέλα ΑΙ συνήθως χρειάζεται να λειτουργούν σε GPUs, έναν ειδικό και ισχυρότερο τύπο επεξεργαστή από τον CPU, και μάλιστα σε μεγάλους αριθμούς. Γι’ αυτό και οι εταιρείες του κλάδου χτίζουν τεράστια data centers. Αυτό που υποστηρίζουν οι Zhou και Freeman είναι ότι ένα μοντέλο που διαμοιράζεται σε TV boxes, έξυπνους φούρνους ή άλλες συνδεδεμένες στο διαδίκτυο συσκευές θα μπορούσε να αντιγράφεται ασταμάτητα, δημιουργώντας ένα είδος «ψηφιακής μούχλας» που θα μπλοκάρει μεγάλο μέρος αυτών των συσκευών παγκοσμίως. Αυτές οι τρεις λέξεις είναι έξυπνες, σύντομες και αφηγηματικά δυνατές, αλλά κρύβουν τι πραγματικά συμβαίνει.

Όταν όμως προσπάθησαν στην πράξη να κάνουν ένα μοντέλο να αντιγράφει τον εαυτό του με αυτόν τον τρόπο, το εγχείρημα απέτυχε. Τρία μοντέλα δεν κατάφεραν καθόλου να στηθούν μόνα τους. Ένα τέταρτο μοντέλο, το GLM-5.2, πέτυχε σε τέσσερις από τις πέντε δοκιμές, αλλά μόνο στη ρύθμιση ενός άλλου μοντέλου, του Llama3.1-8B, το οποίο είναι περίπου 100 φορές μικρότερο. Οι δύο ερευνητές υποστηρίζουν ότι αυτό αποτελεί δίκαιη δοκιμή, επειδή δείχνει ότι ένα μελλοντικό μικρότερο μοντέλο με τις ίδιες δυνατότητες με το GLM-5.2 θα μπορούσε να εγκατασταθεί μόνο του. Όμως αυτό παραμένει πολύ μακριά από την αυτοαναπαραγωγή. Ο ισχυρισμός ότι ένα τέτοιο κατόρθωμα μπορεί να βρίσκεται «μήνες μακριά» προκύπτει από την προβολή γραμμών πάνω σε ένα γράφημα.

Αφήνοντας στην άκρη όλες αυτές τις ενστάσεις, το βασικό ερώτημα είναι γιατί να θέλει κανείς να φτιάξει λογισμικό που αυτοαντιγράφεται. Η απάντηση υπάρχει ήδη και δεν έχει καμία σχέση με την ΑΙ. Ο κώδικας που αντιγράφεται από μια συσκευή σε άλλη λέγεται worm και υπάρχει εδώ και περισσότερα από 50 χρόνια. Στη δεκαετία του 1970, οι Bob Thomas και Ray Tomlinson στη βρετανική εταιρεία BBN των ΗΠΑ —ο δεύτερος μάλιστα εφηύρε το email— δημιούργησαν ένα πρόγραμμα με το όνομα Creeper που μπορούσε να αντιγράφεται. Δεν ήταν ιδιαίτερα περίπλοκο και απλώς εμφάνιζε το μήνυμα: «I’M THE CREEPER: CATCH ME IF YOU CAN». Ο Tomlinson το συνδύασε με το Reaper, έναν κώδικα που είχε στόχο να εντοπίζει και να διαγράφει το Creeper, δημιουργώντας έτσι το πρώτο antivirus software.

Μόλις περίπου δέκα χρόνια αργότερα, τέτοιο λογισμικό που αυτοαντιγράφεται ονομάστηκε worm, από έναν όρο που είχε επινοήσει ο John Brunner στο science fiction μυθιστόρημα The Shockwave Rider — ξαναμπαίνει εδώ η αφήγηση. Οι John Shoch και Jon Hupp στο Xerox Palo Alto Research Center, ουσιαστικά το Anthropic της εποχής τους, χρησιμοποίησαν τον όρο σε μια εργασία του 1982 για να περιγράψουν πώς ένα πειραματικό worm «φαίνονταν να ξεφεύγει από τον έλεγχο», αφήνοντας «δεκάδες μηχανές νεκρές». Σας θυμίζει κάτι;

Το πρώτο πραγματικά κακόβουλο worm αναπτύχθηκε στο διαδίκτυο το 1988 από τον Robert Morris, φοιτητή στο Cornell University της Πολιτείας της Νέας Υόρκης. Εκτιμάται ότι μολύνθηκαν και κατέρρευσαν χιλιάδες υπολογιστές, ένα σημαντικό ποσοστό του τότε online πληθυσμού, και ο Morris έγινε το πρώτο άτομο που κατηγορήθηκε βάσει του US Computer Fraud and Abuse Act. Σήμερα, τα worms χρησιμοποιούνται από κυβερνοεγκληματίες για να παραβιάζουν υπολογιστικό υλικό και να αποκομίζουν κέρδος. Για παράδειγμα, το 2017 η επίθεση ransomware WannaCry ήταν αποτέλεσμα ενός worm που αντιγραφόταν σε υπολογιστές, τους κρυπτογραφούσε και ζητούσε πληρωμή σε bitcoin για να τους ξεκλειδώσει. Μολύνθηκαν πάνω από 200.000 υπολογιστές μέσα σε μία μέρα, ανάμεσά τους πολλοί στο National Health Service της Βρετανίας, και οι οικονομικές απώλειες υπολογίζονται σε 4 δισεκατομμύρια δολάρια, αν και μόνο περίπου 100.000 δολάρια από αυτά αφορούσαν πληρωμές λύτρων.

Αν τα worms μπορούν να είναι τόσο επικίνδυνα, τότε ένα worm με ΑΙ δεν θα ήταν ακόμη χειρότερο; Στην πραγματικότητα, όχι, γιατί ένα AI worm θα δυσκολευόταν πολύ περισσότερο να αναπαραχθεί. Σύμφωνα με το πείραμα των Zhou και Freeman, θα χρειάζονταν πολλαπλές ημέρες για να αντιγράψει τον εαυτό του έστω μία φορά. Αυτό δεν σημαίνει ότι δεν θα μπορούσε να φτάσει σε μεγάλη κλίμακα, αλλά θα ήταν πιο αργό, καθώς θα χρειαζόταν πάνω από δύο εβδομάδες για να φτάσει τις 200.000 συσκευές που κατάφερε το WannaCry σε μία μέρα. Αυτό συμβαίνει επειδή ακόμη και μικρά μοντέλα όπως το Gemma4-26B-A4B είναι μεγάλα αρχεία — περίπου 14 GB στη μορφή που χρησιμοποιήθηκε στο πείραμα, δηλαδή περίπου 4.000 φορές μεγαλύτερα από το WannaCry — και χρειάζονται χρόνο για να μεταφερθούν. Αυτό θα έκανε ένα AI worm πολύ πιο ορατό, αφού οι διαχειριστές δικτύων θα ήταν πιθανό να ερευνήσουν την πηγή τέτοιων μεγάλων μεταφορών δεδομένων και να τις σταματήσουν, κάτι που οι Zhou και Freeman παραδέχονται.

Τι κερδίζει ένα AI worm από όλο αυτό το επιπλέον data; Όχι πολλά. Οι Zhou και Freeman λένε ότι, αν μπορούσε να καταλάβει περισσότερα από 2 εκατομμύρια Android TV boxes, η υπολογιστική ισχύς που θα είχε στη διάθεσή του θα ισοδυναμούσε με περίπου 40 high-end GPUs. Για να μπει αυτό σε πλαίσιο, κορυφαίες εταιρείες ΑΙ όπως η Anthropic λειτουργούν συνήθως εκατοντάδες χιλιάδες από αυτά τα τσιπ, ενώ θα κόστιζε περίπου 100 δολάρια την ώρα για να νοικιάσει κανείς πρόσβαση σε τόση υπολογιστική ισχύ. Είναι δύσκολο να φανταστεί κανείς γιατί ένας κυβερνοεγκληματίας θα επέλεγε αυτόν τον δρόμο αντί για ένα συμβατικό worm όπως το WannaCry.

### Η OpenAI δημοσίευσε 722 μαθηματικές εργασίες – τώρα πρέπει να καθαρίσει το χάος

Εδώ επιστρέφουμε στην αφήγηση. Ένας φόβος που κυκλοφορεί εδώ και καιρό στον χώρο της ΑΙ είναι ότι ένα μοντέλο θα μπορούσε να «εξαχθεί» μόνο του, να διανεμηθεί στο διαδίκτυο και έτσι να μην μπορεί να κλείσει ποτέ — πριν, προφανώς, μας σκοτώσει όλους για κάποιον λόγο. Ο «whistleblower» της Anthropic, Jacob Coxon, προειδοποίησε για ακριβώς αυτό το σενάριο τον περασμένο μήνα. Μπορεί να συμβεί ένα AI worm να εξαπλώνεται από ένα τέτοιο ΑΙ αντί από έναν ανθρώπινο κυβερνοεγκληματία; Ίσως. Όμως τα μοντέλα που είναι πιο αποτελεσματικά στο hacking είναι και τα μεγαλύτερα. Το Mythos, ένα μοντέλο που η Anthropic αρνήθηκε να διαθέσει στο κοινό λόγω των δυνατοτήτων του στο hacking, εκτιμάται ότι χρειάζεται δεκάδες terabytes αποθηκευτικού χώρου και είναι πάνω από 1.000 φορές μεγαλύτερο από το Gemma4-26B-A4B. Δεν είναι κάτι που αντιγράφεις διακριτικά στο διαδίκτυο, αλλά σίγουρα δίνει υλικό για ένα εντυπωσιακό ψηφιακό φάντασμα.

Αυτό που βρίσκω ιδιαίτερα ενδιαφέρον είναι ότι αυτή η ιστορία με τα θεωρητικά ΑΙ που χακάρουν συσκευές και αντιγράφουν τον εαυτό τους φαίνεται να επισκιάζει ένα πολύ σημαντικό γεγονός: τα πραγματικά ΑΙ hackers που επιτίθενται σε υπολογιστές ήδη υπάρχουν και λειτουργούν στους δικούς της servers της Anthropic. Τον Ιούλιο, η εταιρεία ανακοίνωσε ότι εντόπισε τρεις περιπτώσεις μοντέλου που απέκτησε χωρίς άδεια πρόσβαση σε οργανισμούς τρίτων. Αυτό αποκαλύφθηκε μόνο μετά από έρευνα που προκλήθηκε από αναφορές ότι κάτι αντίστοιχο είχαν κάνει τα μοντέλα της OpenAI. Έκτοτε, έχουν βγει όλο και περισσότερες σχετικές αναφορές, ανάμεσά τους ένα hack της OpenAI σε κυβερνητικό ιστότοπο της Αυστραλίας και μια αναφορά της Anthropic για παραβιάσεις τρίτων χωρίς ονομασία, που δημοσιεύτηκε λίγες μόλις ημέρες πριν από τη δημοσίευση της έρευνας για το AI worm. Οι εταιρείες ΑΙ λένε ότι λαμβάνουν μέτρα για να μην ξανασυμβεί αυτό στο μέλλον, όμως μου φαίνεται ότι αυτό που πρέπει να μας ανησυχεί είναι τα μεγάλα ΑΙ σε ισχυρές server farms, όχι ένα μοντέλο που μετά βίας καταφέρνει να ξεστομίσει λίγες λέξεις το λεπτό. Ναι, τα μελλοντικά μικρότερα μοντέλα ίσως γίνουν πιο ικανά, αλλά το hardware θα παραμένει πάντα περιορισμός — όχι λιγότερο επειδή η άνοδος των AI server farms σημαίνει ότι το consumer hardware αντιμετωπίζει ελλείψεις σε RAM.

Όπως είπα στην αρχή του άρθρου, ένα αυτοαναπαραγόμενο ΑΙ που θα καταλάμβανε τον έξυπνο φούρνο σας είναι μια εξαιρετική ιστορία, και καταλαβαίνω γιατί εξαπλώθηκε τόσο γρήγορα. Όμως τέτοιες ιστορίες λειτουργούν σαν cognitive worm, χακάροντας την κριτική σας σκέψη κατευθείαν μέσω του φόβου. Μπορεί αυτό κάποτε να γίνει ανησυχητικό; Ίσως, αν και το παρόν άρθρο ελπίζω να έχει δείξει κάποια κενά στη λογική της αφήγησης πίσω από την ιδέα. Είναι κάτι που πρέπει να μας απασχολεί τους επόμενους μήνες; Απολύτως όχι.

Αν δεν ξέρετε από πού να ξεκινήσετε με το ΑΙ, το νέο βιβλίο του Kevin Roose έχει απαντήσεις.

Αρχαίο ναυάγιο ανοιχτά της Τουρκίας ίσως είναι το αρχαιότερο στον κόσμο

Ένα αρχαίο ναυάγιο που εντοπίστηκε ανοιχτά των νότιων ακτών της Τουρκίας μπορεί να χρονολογείται πριν από περίπου 4.500 χρόνια. Αυτό το καθιστά το αρχαιότερο ναυάγιο που έχει βρεθεί ποτέ, σύμφωνα με τον Hakan Öniz του Πανεπιστημίου Akdeniz στην Αττάλεια, ο οποίος είχε την ευθύνη της ομάδας που το εντόπισε.

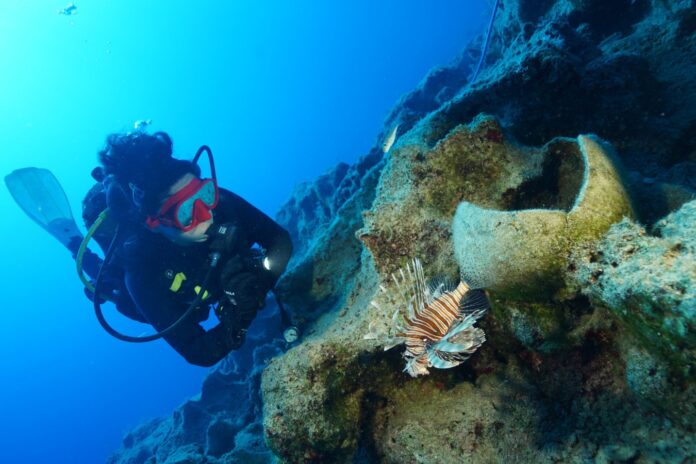
Οι αρχαιολόγοι είδαν για πρώτη φορά το ναυάγιο κοντά στο νησί Κέκοβα το 2024, κατά τη διάρκεια υποθαλάσσιας έρευνας κατά μήκος της μεσογειακής ακτής της Τουρκίας. Το ξύλο του πλοίου έχει πλέον αποσυντεθεί εδώ και καιρό, όμως στις ανασκαφές που ολοκληρώθηκαν νωρίτερα αυτόν τον μήνα ανέσυραν από τον βυθό το φορτίο του — περίπου 30 πιθάρια, γνωστά ως αμφορείς.

Οι αμφορείς από το ναυάγιο της Κέκοβας έχουν χαρακτηριστικό σχήμα, με πλευρικές λαβές και επίπεδη βάση, παρόμοιο με άλλα αγγεία από το Λεβάντε και την Αίγυπτο που χρονολογούνται στην Πρώιμη Εποχή του Χαλκού. Αυτό επέτρεψε στους ερευνητές να τα τοποθετήσουν χρονικά ανάμεσα στο 2700 και το 2400 π.Χ. Πρόκειται για μια εικόνα της πρώιμης περιόδου του θαλάσσιου εμπορίου στη Μεσόγειο, λέει ο Öniz. Καθώς το διεθνές εμπόριο εδραιωνόταν, οι έμποροι πέρασαν σε πιθάρια με στενότερο, «σαν καρότο» κάτω μέρος, επειδή στοιβάζονταν πιο αποτελεσματικά στα πλοία.

Οι αρχαιολόγοι έφεραν στο φως έναν οικισμό από τη χρυσή εποχή της αρχαίας Αιγύπτου

Μικρές διαφορές ανάμεσα στους αμφορείς δείχνουν ότι προέρχονταν από «διαφορετικά εργαστήρια και πιθανότατα διαφορετικούς οικισμούς», λέει ο Öniz. Από το φορτίο συμπεραίνει ότι το πλοίο είχε μήκος περίπου 10 μέτρα και είχε αποπλεύσει από ένα λιμάνι στην ανατολική ακτή της Μεσογείου. Το πλήρωμα θα έπλεε στη συνέχεια κατά μήκος της ακτής, παραλαμβάνοντας αμφορείς γεμάτους με ελαιόλαδο ή κρασί από διάφορα χωριά. Πιθανότατα τα μετέφεραν στον μινωικό πολιτισμό της Κρήτης ή στην πόλη της Τροίας, στη βορειοδυτική Τουρκία, όταν το πλοίο βυθίστηκε.

Εκτός από τους αμφορείς, οι αρχαιολόγοι βρήκαν και αρκετές πέτρινες άγκυρες. Βρίσκονταν σε κάποια απόσταση από το ναυάγιο, γεγονός που δείχνει ότι ίσως ρίχτηκαν στη θάλασσα όταν το πλοίο βρέθηκε σε δυσκολία κατά τη διάρκεια καταιγίδας. Το ναυάγιο βρίσκεται περίπου 30 μέτρα κάτω από την επιφάνεια της θάλασσας, λέει ο Öniz, σε ένα ιδιαίτερα επικίνδυνο σημείο της ακτής, που δοκιμάζεται από ισχυρά ρεύματα και ανέμους.

Στη μεσογειακή ακτή της Τουρκίας έχουν βρεθεί εκατοντάδες αρχαία ναυάγια. Τα περισσότερα βυθίστηκαν στη ρωμαϊκή και τη βυζαντινή περίοδο, όμως μερικά έχουν χρονολογηθεί στην Εποχή του Χαλκού. Το ναυάγιο στο Ουλουμπουρούν, για παράδειγμα, που ανακαλύφθηκε το 1982, χρονολογείται στην Ύστερη Εποχή του Χαλκού. Βυθίστηκε γύρω στο 1300 π.Χ. και μετέφερε θησαυρούς, ανάμεσά τους έβενο, ελεφαντόδοντο, αυγά στρουθοκαμήλου και κοσμήματα από πολιτισμούς όλης της Μεσογείου. Σε πρόσφατες έρευνες, ο Öniz εντόπισε άλλα δύο ναυάγια της Εποχής του Χαλκού, ένα από τη Μέση Εποχή του Χαλκού και ένα από την Πρώιμη Εποχή του Χαλκού. Όμως η Κέκοβα φαίνεται να είναι το αρχαιότερο μέχρι σήμερα.

Πρόκειται για «μια συναρπαστική και δυνητικά πολύ σημαντική ανακάλυψη», λέει ο Jon Henderson από το Πανεπιστήμιο του Εδιμβούργου, στη Βρετανία. Προσθέτει όμως ότι θα ήθελε να δει δημοσιευμένα στοιχεία πριν «στεφθεί ως το αρχαιότερο ναυάγιο στον κόσμο», σημειώνοντας πως η χρονολόγηση μέσω σύγκρισης κεραμικών δεν είναι πάντα απόλυτα ακριβής, επειδή παρόμοιες μορφές και διακοσμητικά στοιχεία μπορεί να εμφανίζονται σε μεγάλα χρονικά διαστήματα. Θα βοηθούσαν τα δεδομένα ραδιοάνθρακα για να προσδιοριστεί καλύτερα η ημερομηνία, όμως, δυστυχώς, στο σημείο δεν διατηρείται οργανικό υλικό.

Μέχρι σήμερα, το αρχαιότερο γνωστό ναυάγιο στον κόσμο ήταν ένα ναυάγιο της Πρώιμης Εποχής του Χαλκού στο Ντόκος, στη νότια Ελλάδα, που χρονολογείται στο 2700-2200 π.Χ. Ο Öniz υποστηρίζει ότι η Κέκοβα είναι παλαιότερη από το Ντόκος, όμως τα δύο ναυάγια θα μπορούσαν στην πραγματικότητα να είναι σύγχρονα, λέει ο Henderson.

«Αυτό που με συναρπάζει περισσότερο δεν είναι αν αυτό το ναυάγιο είναι έναν ή δύο αιώνες παλαιότερο από ένα άλλο», προσθέτει. «Είναι ότι βλέπουμε ένα στιγμιότυπο του θαλάσσιου εμπορίου στη Μεσόγειο πριν από περισσότερα από 4.000 χρόνια».

Γνωρίζουμε ότι εκείνη την εποχή οι άνθρωποι μετέφεραν αγαθά δια θαλάσσης, «αλλά η εύρεση υλικών καταλοίπων αυτού είναι εξαιρετικά σπάνια», λέει ο Henderson.