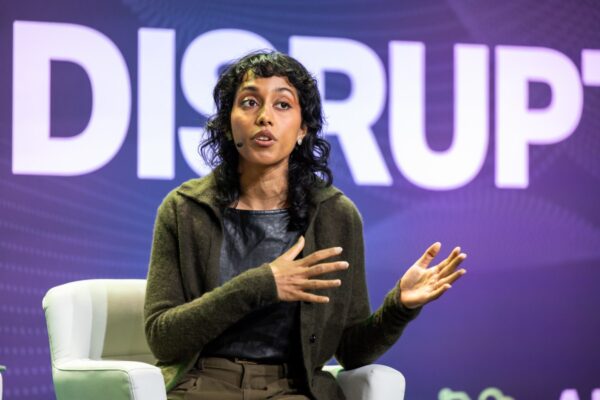
Ο Άλεξ Κομορόσκε παρουσίασε το όραμα της Common Fabric για ανθρώπινη τεχνολογία
Ο Άλεξ Κομορόσκε, CEO και συνιδρυτής της Common Fabric, συζήτησε με τον Τιμ Ο’Ράιλι για το όραμα της εταιρείας γύρω από την «ανθρώπινη» τεχνολογία και το Resonant Computing Manifesto. Η συνέντευξη πραγματοποιήθηκε στις 20 Οκτωβρίου 2026, ενώ η σύνοψη του event δημοσιεύτηκε στις 4 Νοεμβρίου 2026 και βασίστηκε σε απομαγνητοφωνημένη συζήτηση.
Η Common Fabric χτίζει υποδομή για ανθρωποκεντρική, agentic υπολογιστική και το καταναλωτικό της προϊόν δεν έχει ακόμη κυκλοφορήσει. Ο Ο’Ράιλι είπε ότι, αφού είδε το προϊόν ιδιωτικά την προηγούμενη ημέρα, ένιωσε «πιο αισιόδοξος για το μέλλον του web και το μέλλον της AI από ό,τι εδώ και πολύ καιρό».
Το Resonant Computing Manifesto περιγράφει πέντε αρχές για τεχνολογία που είναι ιδιωτική, dedicated, πλουραλιστική, προσαρμοστική και prosocial. Σύμφωνα με τον Κομορόσκε, η ιδιωτικότητα σημαίνει ότι ο χρήστης παραμένει ο διαχειριστής των δεδομένων του και αυτά χρησιμοποιούνται σύμφωνα με τις επιθυμίες του. Το manifesto δίνει έμφαση επίσης στην απουσία συγκρούσεων συμφερόντων, στη μη συγκέντρωση ισχύος και στη δυνατότητα των συστημάτων να κάνουν και όσα δεν είχαν προβλεφθεί εξαρχής.
Ο Κομορόσκε περιέγραψε τη διαφορά ανάμεσα σε ένα «άδειο» και ένα «αντηχούν» περιβάλλον. Το πρώτο αρέσει τη στιγμή που χρησιμοποιείται, αλλά αφήνει μετά αίσθηση μετάνοιας. Το δεύτερο αφήνει τον χρήστη ενδυναμωμένο και τροφοδοτημένο. Όπως είπε, η σύγχρονη τεχνολογία, οι επιχειρήσεις και η πολιτική είναι πολύ καλές στο να παράγουν αποτελεσματικά «άδειες» εμπειρίες, αλλά όχι «αντηχούσες» εμπειρίες.
Σε ό,τι αφορά την ιδιωτικότητα, ο Ο’Ράιλι έθεσε το ερώτημα της σχέσης της με την εμπιστοσύνη και αν η ιδιωτικότητα πρέπει να μοιάζει με τα μοντέλα ασφάλειας που κλειδώνουν αυστηρά τα δεδομένα, όπως οι ιατρικοί φάκελοι στο HIPAA. Ο Κομορόσκε απάντησε ότι εννοεί μια ιδιωτικότητα που κάνει τα δεδομένα πιο χρήσιμα, επειδή παραμένουν υπό τον έλεγχο του χρήστη.
Εξήγησε ότι αυτό στηρίζεται σε τρία επίπεδα. Πρώτα, στην «contextual integrity», όπως την ορίζει η Helen Nissenbaum του Cornell Tech, δηλαδή στη χρήση των δεδομένων σύμφωνα με τις προθέσεις και τις προσδοκίες του χρήστη, χωρίς βλαπτικές εκπλήξεις. Δεύτερο, στη διάκριση ανάμεσα σε άτομα και bits: στον ψηφιακό κόσμο οι άμεσες συνέπειες της αδιάκριτης πρόσβασης είναι μικρότερες, ενώ τα οικονομικά κίνητρα για κακή χρήση είναι μεγαλύτερα. Τρίτο, στο ότι τα δεδομένα είναι «ιογενή», αφού μπορούν να αντιγραφούν αμέσως και χωρίς κόστος, κάτι που δυσκολεύει τον έλεγχο όταν φύγουν από το οπτικό πεδίο του χρήστη.
Ο Κομορόσκε επέκρινε τρεις συνήθεις μηχανισμούς που, όπως είπε, δεν αρκούν: τους όρους χρήσης που κανείς δεν διαβάζει, τα permission dialogs που χαρακτήρισε «responsibility-laundering dialogs» και τα σιλό, όπου κάθε εφαρμογή βλέπει μόνο ένα κομμάτι του χρήστη. Έφερε ως παράδειγμα το Spotify και το Strava, λέγοντας ότι η μία υπηρεσία ξέρει τι ακούει ο χρήστης και η άλλη πότε γυμνάζεται, αλλά καμία δεν ξέρει ποια τραγούδια προτιμά κατά τη διάρκεια της άσκησης.
Για να περιγράψει τη διαφορά της Common Fabric από άλλες προσεγγίσεις, ανέφερε ότι σε αυτήν κάθε κομμάτι δεδομένων συνοδεύεται από μεταδεδομένα όπου καταγράφεται η προέλευση και οι κανόνες χρήσης του. Το σύστημα κρατά κρυπτογραφικό ιστορικό για το ποιος έκανε την τελευταία επεξεργασία, ποιο λογισμικό χρησιμοποιήθηκε και ποια ήταν τα inputs, ενώ αποθηκεύει και πολιτικές για το πότε και πώς μπορεί να αποχαρακτηριστεί το δεδομένο.
Ο πυρήνας του συστήματος είναι ένα open source runtime που ελέγχει αν μια προτεινόμενη υπολογιστική διαδικασία επιτρέπεται από τους κανόνες. Αν η διαδικασία είναι νόμιμη, εκτελείται και ενημερώνεται η αλυσίδα προέλευσης. Αν όχι, σταματά με σαφές σφάλμα. Ο Κομορόσκε είπε ότι το runtime μπορεί να τρέξει και σε προσωπικό υπολογιστή, αλλά στην πράξη θα λειτουργεί κυρίως στο cloud μέσα σε trusted execution environments.
Ο Ο’Ράιλι εξέφρασε ανησυχία μήπως το σύστημα γίνει υπερβολικά περίπλοκο, όπως συνέβη σε παλαιότερα security εργαλεία, με αποτέλεσμα να μην το χρησιμοποιεί σχεδόν κανείς. Ο Κομορόσκε απάντησε ότι οι περισσότεροι χρήστες δεν θα χρειάζεται να ξέρουν πώς λειτουργεί εσωτερικά. Για αυτούς, είπε, θα μοιάζει απλώς με τον καλύτερο τρόπο χρήσης της AI στην καθημερινότητά τους, ένα ψηφιακό σπίτι όπου συναντώνται τα δεδομένα, οι συνεργάτες και οι agents τους.
Το λογισμικό σε αυτό το περιβάλλον βασίζεται σε «patterns», μικρά τμήματα code που θεωρούνται «untrusted» με την έννοια της ασφάλειας, δηλαδή όχι γιατί είναι αναξιόπιστα, αλλά γιατί δεν χρειάζεται να τα εμπιστεύεται ο χρήστης. Τα patterns γράφονται σε TypeScript και μοιάζουν με React. Σύμφωνα με τον Κομορόσκε, ένα pattern μπορεί να κάνει υπολογισμούς, να παράγει παράγωγα δεδομένα, να δημιουργεί UI για διαφορετικά περιβάλλοντα, να κάνει network requests αν το επιτρέπει η πολιτική, να ενεργοποιεί υπο-patterns από το internet ή από LLM, και να ζητά επιπλέον δεδομένα.
Έδωσε ως παράδειγμα ένα pattern σχεδιασμού γευμάτων που ζητά να μάθει τις αγαπημένες τροφές του χρήστη. Αυτό μπορεί να γίνει με διάφορους τρόπους, όπως με ένα απλό πεδίο εισαγωγής, με αναζήτηση σε σημειώσεις του χρήστη ή με ανάλυση των email του μέσω LLM. Επειδή τα email είναι εμπιστευτικά, και το αποτέλεσμα παραμένει εμπιστευτικό.
Ο Κομορόσκε υποστήριξε ότι ακόμη και ένα pattern γραμμένο από άγνωστο τρίτο μπορεί να λειτουργήσει προληπτικά πάνω στα δεδομένα του χρήστη, επειδή η Common Fabric έχει σχεδιαστεί έτσι ώστε ο δημιουργός του pattern να μην βλέπει ποτέ τα δεδομένα και να μην μπορεί να τα χρησιμοποιήσει αντίθετα με τις προσδοκίες του χρήστη. Όποιος θέλει, μπορεί να γράψει νέα patterns, και το σύστημα θα προβάλλει τα πιο δημοφιλή για διαφορετικές εργασίες.
Στο τελευταίο μέρος της συζήτησης, ο Ο’Ράιλι ζήτησε να σταθεί λίγο περισσότερο στην ιδέα ότι τα δεδομένα, και όχι το λογισμικό, καθορίζουν τι επιτρέπεται να γίνει με αυτά. Ο Κομορόσκε απάντησε ότι οι χρήστες δεν θα χρειάζεται να ορίζουν συνεχώς οι ίδιοι πολιτικές. Θα επιλέγουν προεπιλογές που προέρχονται από ανθρώπους και οργανισμούς που εμπιστεύονται.
Έφερε ως παράδειγμα ένα pattern που φέρνει το Gmail του χρήστη στη Common Fabric μέσω OAuth token. Όποιος έχει αυτό το token μπορεί να διαβάζει και να στέλνει email επ’ αόριστον, γι’ αυτό και το token σημαίνεται με την πολιτική «secret to google.com». Η πολιτική ορίζει ότι το token δεν πρέπει να καταγραφεί, να εμφανιστεί στην οθόνη ή να σταλεί σε μη πιστοποιημένο περιβάλλον, ούτε καν στο browser του ίδιου του χρήστη. Μπορεί να μεταφερθεί στο δίκτυο μόνο μέσω ασφαλούς σύνδεσης προς τον αρχικό εκδότη του και μόνο στο authorization header.
Ο Κομορόσκε είπε ότι κάθε pattern που βλέπει το token ή οτιδήποτε παράγεται από αυτό απορροφά μόνιμα αυτούς τους κανόνες. Με αυτή τη λογική, όπως το έθεσε, «μπορείς να κοιτάξεις το OAuth token, αλλά μετά ουσιαστικά δεν μπορείς να μιλήσεις σε κανέναν άλλον ποτέ ξανά».
Πηγή: oreilly.com.
Το κείμενο δημιουργήθηκε από GPT 5.0. Δείτε τα AI Editorial Guidelines.
Σχετικά άρθρα
Τι χρειάζεται για να εμπιστευτεί κανείς την αυτόματη δρομολόγηση μοντέλων
Ένα χαϊκού από την τροχιά: τι αποδεικνύει, και τι όχι, ο πρώτος TPU της Google στο διάστημα