Η Common Fabric και το μανιφέστο του νέου υπολογισμού
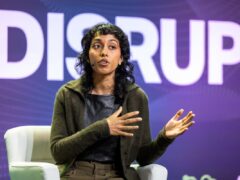
Ο Alex Komoroske, CEO και συνιδρυτής της Common Fabric, παρουσίασε το όραμά του για μια υποδομή υπολογισμού με επίκεντρο τον άνθρωπο, μέσα από το Resonant Computing Manifesto. Η συζήτηση έγινε στις 20 Οκτωβρίου 2026 με τον Tim O’Reilly, σε εκδήλωση με τίτλο «Can We Build More-Human Technology?».
Η Common Fabric περιγράφεται ως δημόσια ωφέλιμη εταιρεία που χτίζει την υποδομή για agentic computing με ανθρώπινο προσανατολισμό. Ο Komoroske έχει περάσει περισσότερα από δέκα χρόνια στη Google, σε θέσεις product manager και director of product management για το Chrome, το Google Maps και το Google Earth, ενώ στη συνέχεια ανέλαβε corporate strategy στη Stripe.
Ο O’Reilly ανέφερε ότι είχε δει ιδιωτικά το προϊόν της Common Fabric μία ημέρα πριν από τη συζήτηση και είπε πως οι επαφές του με τον Komoroske τον άφησαν «πιο αισιόδοξο για το μέλλον του web και της AI απ’ ό,τι έχω υπάρξει εδώ και πολύ καιρό».
Το Resonant Computing Manifesto περιγράφει πέντε αρχές για την τεχνολογία: να είναι ιδιωτική, ώστε ο χρήστης να παραμένει ο θεματοφύλακας των δεδομένων του· αφοσιωμένη, χωρίς συγκρούσεις συμφερόντων· πλουραλιστική, χωρίς μια κεντρική οντότητα να συγκεντρώνει υπερβολική ισχύ· προσαρμόσιμη, ώστε να μπορεί να κάνει και όσα δεν σχεδίασαν ειδικά οι δημιουργοί της· και κοινωνικά ωφέλιμη, βοηθώντας τους ανθρώπους να δημιουργούν νόημα μαζί και όχι να ζουν ως «ξεχωριστά νησιά».
Ο Komoroske εξήγησε ότι το μανιφέστο στηρίζεται στη διάκριση ανάμεσα σε δύο ειδών εμπειρία. Η «κενή» εμπειρία είναι εκείνη που σου αρέσει όσο τη χρησιμοποιείς, αλλά μετά σε αφήνει με αίσθηση μετάνοιας. Η «αντηχητική» εμπειρία είναι εκείνη που σου αρέσει όσο τη χρησιμοποιείς και μετά σε αφήνει τροφοδοτημένο. Κατά τον ίδιο, τα δύο μοιάζουν επιφανειακά, αλλά είναι θεμελιωδώς διαφορετικά.
Υποστήριξε επίσης ότι η σύγχρονη τεχνολογία, οι επιχειρήσεις και η πολιτική είναι πολύ καλές στο να παράγουν κενές εμπειρίες με αποτελεσματικότητα, αλλά όχι αντίστοιχα αντηχητικές. Η ομάδα πίσω από το μανιφέστο, όπως είπε, προέρχεται από ανθρώπους που εξακολουθούν να πιστεύουν στην hacker ηθική της δεκαετίας του 1990 και των αρχών του 2000. Θεωρούν την τεχνολογία μεγάλη θετική δύναμη για την ανθρωπότητα, αλλά πιστεύουν επίσης ότι ο κλάδος έχει περάσει την τελευταία δεκαετία βελτιστοποιώντας το engagement και την εξαγωγή αξίας, κάτι που έπληξε αυτό το θετικό αποτύπωμα.
Στη συνέχεια, ο O’Reilly ζήτησε περισσότερες διευκρινίσεις για την ιδιωτικότητα. Σημείωσε ότι η ιδιωτικότητα και η εμπιστοσύνη συνδέονται με τρόπους που συχνά δεν εξετάζει το κίνημα για την προστασία της ιδιωτικότητας. Ο Komoroske απάντησε ότι δεν εννοεί μια ιδιωτικότητα που απλώς δυσκολεύει την πρόσβαση στα δεδομένα, όπως ορίζει για παράδειγμα το HIPAA στα ιατρικά αρχεία. Εννοεί μια ιδιωτικότητα που κάνει τα δεδομένα πιο χρήσιμα, θέτοντάς τα υπό τον έλεγχο του χρήστη.
Για να το εξηγήσει, παρέθεσε πρώτα την έννοια της contextual integrity, όπως τη διατυπώνει η Helen Nissenbaum, καθηγήτρια επιστήμης της πληροφορίας στο Cornell Tech. Με αυτήν εννοείται ότι τα δεδομένα χρησιμοποιούνται σύμφωνα με τις προθέσεις και τις προσδοκίες του χρήστη, χωρίς βλαπτική χρήση και χωρίς δυσάρεστες εκπλήξεις. Ο O’Reilly συμφώνησε ότι πρόκειται για την καλύτερη διατύπωση της ιδιωτικότητας που έχει ακούσει.
Ο Komoroske πρόσθεσε ότι υπάρχουν διαφορές ανάμεσα στα άτομα και στα bits. Με όρους θεωρίας παιγνίων, είπε πως η εμπιστοσύνη χτίζεται όταν αναμένεις ότι θα συναντήσεις ξανά το ίδιο πρόσωπο ή την ίδια οντότητα. Στον φυσικό κόσμο, όποιος κοιτάζει από το παράθυρο κάποιου μπορεί να εκτεθεί και να ντροπιαστεί. Στον κόσμο των bits, όμως, επειδή η παραβίαση είναι αόρατη, οι άμεσες συνέπειες είναι λιγότερες και μπορεί να εμφανιστούν πολλές «ενοχλητικές» εταιρείες που παρακολουθούν.
Τόνισε ακόμη ότι τα δεδομένα είναι «ιογενή», γιατί αντιγράφονται ακριβώς, ακαριαία και σχεδόν χωρίς κόστος. Μόλις βγουν από το οπτικό πεδίο του χρήστη, βγαίνουν και από τον έλεγχό του. Η βιομηχανία, όπως είπε, έχει βασιστεί σε τρεις ανεπαρκείς μηχανισμούς: όρους χρήσης που κανείς δεν διαβάζει, παράθυρα συγκατάθεσης που χαρακτήρισε «διαλόγους αποποίησης ευθύνης» και σιλό, όπου κάθε εφαρμογή βλέπει μόνο ένα κομμάτι του χρήστη.
Παράδειγμα που έφερε ήταν το Spotify και το Strava: το πρώτο ξέρει τι ακούει κάποιος και το δεύτερο πότε γυμνάζεται, αλλά κανένα από τα δύο δεν ξέρει ποια τραγούδια προτιμά ο χρήστης όταν κάνει προπόνηση.
Ο Komoroske σημείωσε ότι σέβεται τη Google, όπου εργάστηκε για πολλά χρόνια, αλλά υποστήριξε πως έχει μικρό κίνητρο να χτίσει ουσιαστικά πράγματα πάνω στα δεδομένα του χρήστη πέρα από το να τον εμποδίσει να φύγει. Όπως είπε, τα δεδομένα «κάθονται εκεί, χωρίς να δουλεύουν πραγματικά για εμάς και χωρίς να βρίσκονται πραγματικά στο έδαφός μας», και αυτό οφείλεται σε τεχνικές επιλογές της βιομηχανίας, όχι σε κάποιον φυσικό νόμο.
Ο O’Reilly ρώτησε τι κάνει τη Common Fabric διαφορετική. Ο Komoroske απάντησε ότι η αντηχητικότητα είναι δύσκολο να χτιστεί σήμερα, επειδή οι χρήστες περνούν τον χρόνο τους στο «έδαφος» του δημιουργού του λογισμικού, κάνοντας ό,τι εκείνος θέλει. Χωρίς αλλαγή αυτής της δομής, είπε, η βελτιστοποίηση για engagement θα συνεχίζει να εμφανίζεται.
Στην προσέγγιση της Common Fabric, κάθε κομμάτι δεδομένων συνοδεύεται από ένα μεταδεδομένο «sidecar» όπου κι αν πάει. Εκεί καταγράφονται δύο πράγματα: η κρυπτογραφική προέλευση, δηλαδή ποιος έκανε τον τελευταίο υπολογισμό, το αποτύπωμα του λογισμικού που τον έκανε και ποια ήταν τα inputs, με δυνατότητα ιχνηλάτησης προς τα πίσω· και η πολιτική, δηλαδή οι όροι κάτω από τους οποίους τα δεδομένα μπορούν να αποχαρακτηριστούν, τώρα ή στο μέλλον.
Ένα ανοιχτού κώδικα runtime, το οποίο ο Komoroske αποκάλεσε «τον βασικό θάλαμο αντίδρασης» της Common Fabric, επιβάλλει αυτές τις πολιτικές. Δέχεται ένα προτεινόμενο γράφημα υπολογισμού, αποτελούμενο από μη αξιόπιστο κώδικα που τρέχει πάνω σε συγκεκριμένα δεδομένα με συγκεκριμένες πολιτικές. Αν ο υπολογισμός είναι νόμιμος, το runtime τον εκτελεί, ενημερώνει την αλυσίδα προέλευσης και το γνωστοποιεί. Αν όχι, σταματά με περιγραφικό σφάλμα, για παράδειγμα αν ένα network request μπορεί να αποκαλύψει κάτι που προέρχεται από εμπιστευτικά δεδομένα.
Ο χρήστης μπορεί να τρέξει το runtime στον δικό του υπολογιστή, όμως οι περισσότεροι δεν θα το κάνουν, οπότε η Common Fabric θα το τρέχει στο cloud, σε trusted execution environments. Πρόκειται για υλικά απομονωμένα περιβάλλοντα, όπου ο host δεν μπορεί να δει το εσωτερικό τους και μπορεί να αποδείξει κρυπτογραφικά ότι εκτελεί το runtime χωρίς αλλοιώσεις.
Ο O’Reilly εξέφρασε την ανησυχία ότι κάτι τέτοιο θα μπορούσε να καταλήξει σε ένα υπερβολικά περίπλοκο κεντρικό σύστημα ελέγχων πρόσβασης, όπως συνέβη με παλαιότερα συστήματα ασφαλείας, μεταξύ αυτών και το Kerberos. Ο Komoroske απάντησε ότι οι περισσότεροι χρήστες δεν θα χρειάζεται να ξέρουν πώς λειτουργεί. Για εκείνους, είπε, θα είναι απλώς «ο καλύτερος τρόπος να χρησιμοποιούν την AI στη ζωή τους», ένα ψηφιακό σπίτι όπου συναντιούνται τα δεδομένα τους, οι συνεργάτες τους και οι agents τους.
Το λογισμικό σε αυτό το «σπίτι» αποτελείται από τα λεγόμενα patterns, μικρά τμήματα μη αξιόπιστου κώδικα. Ο Komoroske διευκρίνισε ότι ο όρος «μη αξιόπιστος» χρησιμοποιείται με την έννοια της ασφάλειας και σημαίνει ότι δεν χρειάζεται να τους εμπιστεύεσαι. Τα patterns γράφονται σε TypeScript και μοιάζουν πολύ με React. Όταν η ομάδα ρώτησε τα LLMs ποιο framework τους φαινόταν πιο φυσικό, εκείνα απάντησαν React.
Ένα pattern μπορεί να κάνει έξι πράγματα: να εκτελεί αυθαίρετο υπολογισμό, να παράγει παράγωγα δεδομένα που αποθηκεύονται και είναι διαθέσιμα σε άλλα patterns, να παράγει UI για διαφορετικά συμφραζόμενα όπως dark mode ή preview chip, να κάνει network requests αν το επιτρέπει η πολιτική, να δημιουργεί subpatterns που αντλούνται από οπουδήποτε στο internet ή γράφονται πρόχειρα από LLM, και να ζητά περισσότερα δεδομένα.
Ο Komoroske περιέγραψε και ένα παράδειγμα. Ένα meal-planning pattern μπορεί να ζητά να μάθει τα αγαπημένα φαγητά του χρήστη. Σε μια εκδοχή, το σύστημα μπορεί να εκφράσει αυτό το αίτημα ζητώντας από ένα LLM να δημιουργήσει ένα απλό text box. Σε άλλη, μπορεί να αναζητήσει σημειώσεις με ετικέτα «favorite foods» ή τα υλικά από συνταγές που ο χρήστης μαγείρεψε τους τελευταίους έξι μήνες. Σε μια τρίτη, μπορεί να διαβάσει το Gmail του χρήστη με τη βοήθεια LLM και να αποστάξει τι προτιμά να τρώει. Επειδή αυτά τα email είναι εμπιστευτικά, και το αποτέλεσμα παραμένει εμπιστευτικό.
Ο ίδιος είπε ότι ένα τέτοιο pattern θα μπορούσε να έχει γραφτεί από έναν άγνωστο και παρ’ όλα αυτά να τρέχει προληπτικά πάνω στα δεδομένα του χρήστη, επειδή η Common Fabric έχει σχεδιαστεί έτσι ώστε ο δημιουργός του pattern να μην βλέπει ποτέ τα δεδομένα και το pattern να μην μπορεί να τα χρησιμοποιήσει κόντρα στις προσδοκίες του χρήστη. Ο καθένας μπορεί να γράψει νέα patterns, που μοιάζουν με skills, και η Common Fabric θα προβάλλει τα πιο δημοφιλή για διάφορες εργασίες.
Ο O’Reilly ζήτησε διευκρινίσεις για το σημείο όπου ο χρήστης μπορεί να δώσει σε μη αξιόπιστο λογισμικό πρόσβαση στα δεδομένα του, επειδή τα δεδομένα —και όχι το λογισμικό— καθορίζουν τι επιτρέπεται να γίνει με αυτά. Ο Komoroske απάντησε ότι οι χρήστες σπάνια θα ασχολούνται με τις πολιτικές. Θα επιλέγουν προεπιλεγμένες πολιτικές που έχουν εγκριθεί από ανθρώπους και οργανισμούς των οποίων την κρίση εμπιστεύονται. Έφερε ως παράδειγμα τον Simon Willison, τον οποίο εμπιστεύεται, και ένα αποθετήριο που εκείνος θα δηλώσει ότι εμπιστεύεται.
Ως παράδειγμα έδωσε και ένα pattern που μεταφέρει το Gmail του χρήστη στη Common Fabric. Χρησιμοποιεί μια ροή OAuth για να πάρει token από τη Google. Όποιος έχει αυτό το token μπορεί να διαβάζει και να στέλνει τα email επ’ αόριστον. Γι’ αυτό το token επισημαίνεται με την πολιτική «secret to google.com», που ορίζει ότι δεν πρέπει ποτέ να καταγράφεται, να προβάλλεται στην οθόνη ή να αποστέλλεται οπουδήποτε δεν έχει αποδειχθεί ότι τρέχει το runtime, ούτε καν στο ίδιο το browser του χρήστη. Μπορεί να περάσει το δίκτυο μόνο μέσω ασφαλούς σύνδεσης προς την αρχική πηγή που το εξέδωσε και μόνο στο authorization header. Κάθε pattern που βλέπει το token ή οτιδήποτε παράγεται από αυτό κληρονομεί μόνιμα αυτές τις πολιτικές.
Πηγή: oreilly.com.
Το κείμενο δημιουργήθηκε από GPT 5.0. Δείτε τα AI Editorial Guidelines.
Σχετικά άρθρα
Ερευνητές της Google αντιδρούν σε ρήτρες «σιωπής» για την τεχνητή νοημοσύνη