Κορυφώνεται η φθινοπωρινή βροχή των διαττόντων Λεοντιδών 

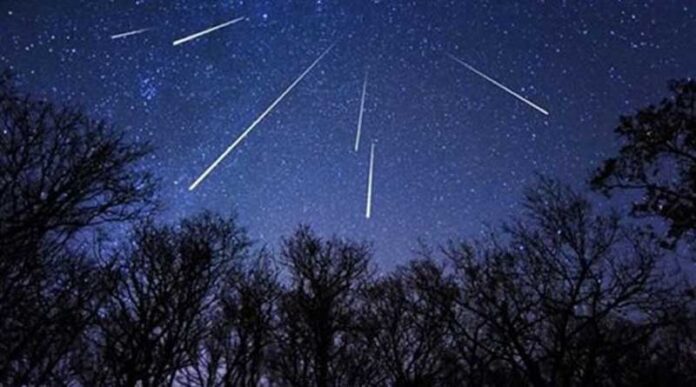
Για μία ακόμη χρονιά η φθινοπωρινή «βροχή» των διαττόντων αστέρων Λεοντιδών θα κορυφωθεί το βράδυ της Πέμπτης 17 Νοεμβρίου και έως τα χαράματα της Παρασκευής στο βόρειο ημισφαίριο, στο οποίο ανήκει και η Ελλάδα.

Οι Λεοντίδες είναι μια μέσης έντασης βροχή διαττόντων, η οποία όμως κατά καιρούς φαίνεται ιδιαίτερα εντυπωσιακή. Συνήθως φέρνει στον ουρανό της Γης έως 15 «πεφταστέρια» ανά ώρα, αλλά κάθε περίπου 33 χρόνια εμφανίζει ένα περιοδικό αποκορύφωμα με εκατοντάδες ή και δεκάδες χιλιάδες μετέωρα την ώρα. Η πιο πρόσφατη θεαματική χρονιά ήταν το 2001.

Η εν λόγω βροχή διαττόντων διαρκεί από τις 6 έως τις 30 Νοεμβρίου και φαίνεται να προέρχεται από τον αστερισμό του Λέοντα, από όπου πήρε και το όνομά της. Στην πραγματικότητα, πρόκειται για τα σωματίδια της σκόνης που έχει αφήσει πίσω της η ουρά του κομήτη 55Ρ/Τέμπλ-Τατλ, ο οποίος ανακαλύφθηκε το 1865 και κάθε Νοέμβριο τα απομεινάρια του διασταυρώνονται με την τροχιά της Γης. Ο κομήτης θα πλησιάσει ξανά τη Γη το 2031.

Καθώς η Γη περιφέρεται γύρω από τον Ήλιο, τα απομεινάρια του κομήτη συναντούν το ανώτερο στρώμα της ατμόσφαιρας του πλανήτη μας, αναφλέγονται λόγω της τριβής και σχηματίζουν φωτεινές σφαίρες, γνωστές ως «πεφταστέρια» ή διάττοντες. Η παρατήρηση των διαττόντων είναι πάντα καλύτερη όταν γίνεται από κάποια σκοτεινή τοποθεσία.

Η κυβερνοασφάλεια προτεραιότητα των επικεφαλής των επιχειρήσεων παγκοσμίως

Αδιαπραγμάτευτη προτεραιότητα των επικεφαλής των εταιρειών παγκοσμίως καθίσταται η ολιστική προσέγγιση στην κυβερνοασφάλεια καθώς οι κυβερνοαπειλές συνεχίζουν να αυξάνονται σε συχνότητα και να γίνονται πιο επιτηδευμένες, σύμφωνα με την ετήσια έρευνα της PwC «Global Digital Trust Insights», η οποία πραγματοποιήθηκε με τη συμμετοχή περισσότερων από 3.500 ανώτερων στελεχών από 65 χώρες.

Σύμφωνα με την έρευνα, τέσσερις στους πέντε οργανισμούς θεωρούν αναγκαία τη δημοσίευση με έναν ομοιόμορφο, τυποποιημένο κι αξιόπιστο τρόπο, των περιστατικών κυβερνοασφάλειας που αντιμετωπίζουν. Το ποσοστό αυτό αυξάνει στο 34% για εταιρείες με έδρα τη Β. Αμερική ενώ μόλις το 14% αναφέρει ότι δεν αντιμετώπισαν κανένα περιστατικό παραβίασης δεδομένων την τελευταία τριετία. Παράλληλα, μόλις τα τελευταία τρία χρόνια, μια στις τέσσερις (27%) επιχειρήσεις παγκοσμίως έχουν υποστεί συμβάντα παραβίασης δεδομένων με κόστος για τον οργανισμό από 1 έως και 20 εκατομμύρια δολάρια.

Παρά το γεγονός ότι οι κυβερνοεπιθέσεις συνεχίζουν να κοστίζουν εκατομμύρια δολάρια σε επιχειρήσεις, λιγότερα από τέσσερα στα δέκα στελέχη δηλώνουν ότι έχουν περιορίσει πλήρως τον κίνδυνο έκθεσης σε θέματα κυβερνοασφάλειας σε μια σειρά από τομείς υψίστης σημασίας. Σε αυτούς περιλαμβάνονται η δυνατότητα εξ αποστάσεως ή υβριδικής εργασίας (38% δηλώνει ότι οι κίνδυνοι έχουν περιοριστεί πλήρως), η επιτάχυνση υιοθέτησης υπηρεσιών cloud (35%), η αυξημένη χρήση του Internet of Things (34%), η αυξημένη ψηφιοποίηση της εφοδιαστικής αλυσίδας (32%) και οι λειτουργίες back office (31%).

Ανάμεσα στα στελέχη που ασχολούνται με το λειτουργικό κομμάτι των επιχειρήσεων, η κυβερνοασφάλεια της εφοδιαστικής αλυσίδας είναι μείζον ζήτημα. Εννέα στους δέκα εξέφρασαν τον προβληματισμό τους για τη δυνατότητα του οργανισμού τους να ανταπεξέλθει σε μια κυβερνοεπίθεση που στοχεύει την εφοδιαστική του αλυσίδα, με το 56% των ερωτηθέντων να δηλώνουν υπερβολικά ή πολύ προβληματισμένοι.

Τέσσερις στους πέντε (79%) οργανισμούς που συμμετείχαν στην έρευνα δηλώνουν ότι η δημοσίευση των συμβάντων που αφορούν στην κυβερνοασφάλεια με έναν ομοιόμορφο, τυποποιημένο κι αξιόπιστο τρόπο είναι αναγκαία, προκειμένου να εξασφαλίσουν την εμπιστοσύνη των εμπλεκομένων μερών. Και τα τρία τέταρτα αυτών (76%) συμφωνούν ότι η ενημέρωση προς τους επενδυτές θα είναι, εν τέλει, θετική εξέλιξη για τον οργανισμό τους αλλά και για ολόκληρο το οικοσύστημα.

Επιπλέον, το ίδιο ποσοστό συμφωνεί ότι οι κυβερνήσεις οφείλουν να χρησιμοποιήσουν τις γνώσεις που θα αποκτήσουν μέσω της υποχρεωτικής δημοσίευσης των κυβερνοεπιθέσεων, προκειμένου να αναπτύξουν τεχνικές κυβερνοάμυνας για τον ιδιωτικό τομέα.

Εντούτοις, μολονότι υπάρχει ξεκάθαρη ομοφωνία υπέρ της υποχρεωτικής δημοσίευσης των συμβάντων κυβερνοασφάλειας, λιγότεροι από τους μισούς συμμετέχοντες είναι σε θέση να προσφέρουν τις πληροφορίες στη χρονική περίοδο που απαιτείται. Επιπλέον, εμφανίζονται διστακτικοί ως προς τη δημοσιοποίησή τους. Συγκεκριμένα το 70% των ερωτηθέντων δηλώνει ότι όσο μεγαλύτερος ο βαθμός ενημέρωσης και διαφάνειας τόσο μεγαλύτερο το ρίσκο απώλειας του συγκριτικού τους πλεονεκτήματος.

Η πλειονότητα των στελεχών που συμμετείχαν στην έρευνα δηλώνουν ότι οι οργανισμοί τους συνεχίζουν να αυξάνουν τον προϋπολογισμό τους που αφορά στην κυβερνοασφάλεια με το 69% να δηλώνει ότι είναι ήδη αυξημένος το 2022 και το 65% να σχεδιάζει μεγαλύτερες επενδύσεις το 2023. Η αύξηση αντικατοπτρίζει την εξέχουσα θέση των ζητημάτων κυβερνοασφάλειας στην ατζέντα ανθεκτικότητας των επιχειρήσεων.

Συγκεκριμένα, οι επιχειρήσεις ιεραρχούν μια καταστροφική κυβερνοεπίθεση ως πιο επικίνδυνη και εν δυνάμει καταστροφική σε σχέση με την παγκόσμια ύφεση ή μια νέα υγειονομική κρίση.

Ο προβληματισμός σχετικά με την κυβερνοασφάλεια εκτείνεται στα ανώτατα κλιμάκια των οργανισμών με τους περισσότερους διευθύνοντες συμβούλους να σχεδιάζουν να επιταχύνουν τις δράσεις τους το επόμενο έτος. Το 52% των ερωτηθέντων δήλωσε ότι πρόκειται να αναλάβει μεγάλης κλίμακας πρωτοβουλίες προκειμένου να βελτιώσει τη θέση του οργανισμού τους στον κυβερνοχώρο. Ταυτόχρονα, ένας μεγάλος αριθμός οικονομικών διευθυντών προγραμματίζουν την υιοθέτηση λύσεων τεχνολογίας κυβερνοάμυνας (39%), την κατάρτιση στρατηγικής και τον συντονισμό με τα αντίστοιχα αρμόδια τμήματα (37%) και την ενίσχυση των δεξιοτήτων του οργανισμού μέσα από προσλήψεις στελεχών που σχετίζονται με την κυβερνοασφάλεια (36%).

Το συνολικό κόστος από πιθανές κυβερνοεπιθέσεις έχει μακροπρόθεσμες επιπτώσεις και υπερβαίνει τις άμεσες οικονομικές ζημιές, σύμφωνα με τα στελέχη του κλάδου marketing που συμμετείχαν στην έρευνα. Στην πραγματικότητα, η ζημιά που μπορούν να υποστούν οργανισμοί που δέχονται κυβερνοεπιθέσεις ή επιθέσεις που σχετίζονται με την ασφάλεια των δεδομένων τα τελευταία 3 χρόνια περιλαμβάνουν απώλεια πελατών (όπως ανέφερε το 27% των ερωτηθέντων), απώλεια δεδομένων των πελατών τους (25%) και ζημιά στη φήμη της εταιρείας και των προϊόντων (23%).

Ο Γιώργος Κολλιδάς, Partner, Advisory, Technology Leader της PwC Ελλάδας ανέφερε: «Παρά την πρόοδο που έχει σημειωθεί στα θέματα κυβερνοασφάλειας απαιτούνται ακόμη σημαντικά βήματα προκειμένου οι επιχειρήσεις να αρχίσουν να ανταποκρίνονται επαρκώς στις προκλήσεις του ψηφιακού τους μετασχηματισμού. Οι μεγάλοι οργανισμοί έχουν ήδη αρχίσει να λαμβάνουν τα κατάλληλα μέτρα, ωστόσο, πολλές μικρότερες, κυρίως, επιχειρήσεις εξακολουθούν να αντιλαμβάνονται τη θωράκισή τους έναντι των διαδικτυακών κινδύνων ως δαπάνη παρά ως επένδυση. Καθώς η ψηφιοποίηση των συστημάτων και των οργανισμών θα εντείνεται, δύο είναι οι κινήσεις που πρέπει να ολοκληρωθούν προκειμένου να ανταπεξέλθουν οι επιχειρήσεις στις προκλήσεις του ψηφιακού μετασχηματισμού και να μπορέσουν να βοηθήσουν ώστε να εξασφαλιστεί η εμπιστοσύνη του κοινού: Η πρώτη είναι η κατάρτιση στρατηγικής διαχείρισης κυβερνοασφάλειας και η δεύτερη ο σχεδιασμός ενός πλάνου επιχειρησιακής συνέχειας και εναλλακτικών σχεδίων ανάκαμψης των λειτουργιών του οργανισμού σε περίπτωση κυβερνοεπίθεσης».

 Το TikTok στο «στόχαστρο» του FBI για την εθνική ασφάλεια

FILE - In this Sept. 28, 2020, file photo, the TikTok app logo appears in Tokyo. The founder of TikTok’s Chinese owner said Thursday, May 20, 2021, he will give up his job as CEO to focus on longer-term initiatives, a step that comes amid uncertainty over whether the Biden administration will force the sale of the popular short video service’s U.S. arm. (AP Photo/Kiichiro Sato, File)

Το κινεζικής ιδιοκτησίας TikTok εγείρει ανησυχίες για την εθνική ασφάλεια, δήλωσε ο διευθυντής του FBI Chris Wray, επισημαίνοντας τον κίνδυνο η κινεζική κυβέρνηση να χρησιμοποιήσει την εφαρμογή κοινής χρήσης βίντεο για να επηρεάσει τους χρήστες ή να ελέγξει τις συσκευές τους, αναφέρει το Reuters.

«Έχουμε ανησυχίες για την εθνική ασφάλεια σχετικά με το TikTok», είπε ο Ρέι στα μέλη της Επιτροπής Εσωτερικής Ασφάλειας της Βουλής σε μια ακρόαση για τις παγκόσμιες απειλές, σύμφωνα με αντιγραφή του CNBC.

Μεταξύ των κινδύνων είναι «η πιθανότητα ότι η κινεζική κυβέρνηση θα μπορούσε να χρησιμοποιήσει (TikTok) για να ελέγξει τη συλλογή δεδομένων για εκατομμύρια χρήστες ή να ελέγξει τον αλγόριθμο συστάσεων, ο οποίος θα μπορούσε να χρησιμοποιηθεί για λειτουργίες επιρροής», είπε ο Wray στους Αμερικανούς νομοθέτες.

Το Πεκίνο θα μπορούσε επίσης να χρησιμοποιήσει τη δημοφιλή εφαρμογή, που ανήκει στην ByteDance, για να «ελέγχει το λογισμικό σε εκατομμύρια συσκευές», δίνοντάς του τη δυνατότητα να «συμβιβάσει τεχνικά» αυτές τις συσκευές, πρόσθεσε.

Η TikTok υποστήριξε ότι δεν αποθηκεύει δεδομένα χρηστών των ΗΠΑ στην Κίνα, όπου ο νόμος επιτρέπει στην κυβέρνηση να υποχρεώνει τις εταιρείες να παραδίδουν εσωτερικές πληροφορίες.

Ο Ρέι είπε ότι ο ίδιος ο νόμος είναι «αρκετός λόγος για να ανησυχούμε εξαιρετικά».

Η κυβέρνηση Μπάιντεν θα ξεκινήσει συνομιλίες με την TikTok για να τους επιτρέψει να συνεχίσει να δραστηριοποιείται τους ΗΠΑ με αυστηρότερα μέτρα ασφαλείας, σύμφωνα με τους New York Times.

“Όπως κατέστησε σαφές ο διευθυντής Wray στις παρατηρήσεις του, η συμβολή του FBI θεωρείται ως μέρος των συνεχιζόμενων διαπραγματεύσεών μας με την κυβέρνηση των ΗΠΑ”, δήλωσε εκπρόσωπος του TikTok. «Αν και δεν μπορούμε να σχολιάσουμε τις λεπτομέρειες αυτών των εμπιστευτικών συζητήσεων, είμαστε βέβαιοι ότι βρισκόμαστε σε καλό δρόμο για να ικανοποιήσουμε πλήρως όλες τις εύλογες ανησυχίες των αρχών των ΗΠΑ».

Όμως μια έκθεση του Forbes αμφισβήτησε την ασφάλεια των πληροφοριών των Αμερικανών χρηστών της κινεζικής εφαρμογής TikTok. Το Forbes ανέφερε, για παράδειγμα, ότι η ByteDance, η μητρική εταιρεία του TikTok, σχεδίαζε να χρησιμοποιήσει την εφαρμογή για να παρακολουθεί τις συγκεκριμένες λεπτομέρειες τοποθεσίας ορισμένων πολιτών των ΗΠΑ, επικαλούμενος υλικό που είχε εξετάσει. Το TikTok αντέδρασε σχετικά  με το εν λόγω  υλικό, αρνούμενος ότι έχει παρακολουθήσει ποτέ συγκεκριμένους πολίτες των ΗΠΑ με τις συγκεκριμένες τοποθεσίες τους.

Πηγή:Reuters, CNBC, ΝΥΤ

Άρχισαν οι απολύσεις και στην Amazon

Η Amazon άρχισε να απολύει υπαλλήλους σε πολλά τμήματα των εταιρικών και τεχνολογικών δραστηριοτήτων της, λιγότερο από δύο ημέρες μετά από δημοσίευμα των New York Times, σύμφωνα με το οποίο η εταιρεία σχεδίαζε απολύσεις σε ολόκληρη την εταιρεία, οι οποίες θα μπορούσαν να επηρεάσουν 10.000 υπαλλήλους. Οι εργαζόμενοι που εμπλέκονται στο έξυπνο οικιακό ηχείο Alexa της Amazon και στις μονάδες παιχνιδιών Luna cloud φέρονται να είναι μεταξύ εκείνων που ήδη ετοιμάζουν τις βαλίτσες τους.

Ο ανώτερος αντιπρόεδρος της Amazon για τις συσκευές και τις υπηρεσίες Dave Limp αναγνώρισε την αναδιάρθρωση σε ένα email προς το προσωπικό και σε μια ανάρτηση στο blog. Σε αυτό, ο Limp απέδωσε τις απολύσεις σε ένα “ασυνήθιστο και αβέβαιο μακροοικονομικό περιβάλλον”. “Μετά από μια σειρά βαθιών αναθεωρήσεων, αποφασίσαμε πρόσφατα να ενοποιήσουμε ορισμένες ομάδες και προγράμματα”, έγραψε ο Limp. “Μία από τις συνέπειες αυτών των αποφάσεων είναι ότι ορισμένοι ρόλοι δεν θα είναι πλέον απαραίτητοι”.

Ο Limp δήλωσε ότι η εταιρεία θα συνεργαστεί με τα άτομα που επηρεάζονται για να τους βοηθήσει να βρουν νέους ρόλους στην εταιρεία. Σε περιπτώσεις που αυτό δεν θα έχει αποτέλεσμα, η Amazon θα παρέχει αποζημίωση και εξωτερική υποστήριξη για την εύρεση εργασίας. Παρά τις περικοπές, ο Limp δήλωσε ότι η Amazon θα συνεχίσει να υποστηρίζει τον οργανισμό Devices & Services, πράγμα που σημαίνει ότι η Alexa και η Luna δεν θα πάνε πουθενά. Προς το παρόν, τουλάχιστον. Αν και η Amazon δεν σχολίασε τον ακριβή αριθμό των εργαζομένων που αναμένεται να απολύσει, η εκπρόσωπος Kelly Nantel άφησε να εννοηθεί ότι οι επιπτώσεις θα επεκταθούν πέρα από τα τμήματα Devices και Services της εταιρείας.

“Στο πλαίσιο της ετήσιας διαδικασίας αναθεώρησης του επιχειρησιακού μας σχεδιασμού, εξετάζουμε πάντα κάθε μια από τις επιχειρήσεις μας και τι πιστεύουμε ότι πρέπει να αλλάξουμε”, δήλωσε η Nantel μέσω email στο Gizmodo. “Καθώς το έχουμε περάσει αυτό, δεδομένου του τρέχοντος μακροοικονομικού περιβάλλοντος (καθώς και πολλών ετών ταχέων προσλήψεων), ορισμένες ομάδες κάνουν προσαρμογές, οι οποίες σε ορισμένες περιπτώσεις σημαίνουν ότι ορισμένοι ρόλοι δεν είναι πλέον απαραίτητοι. Δεν παίρνουμε αυτές τις αποφάσεις ελαφρά τη καρδία και εργαζόμαστε για να υποστηρίξουμε όλους τους εργαζόμενους που μπορεί να επηρεαστούν”.

Tα drones στην υπηρεσία των hackers

Επιθέσεις σε δορυφορικές τεχνολογίες, mail servers, άνοδος καταστροφικών επιθέσεων και διαρροές, drone hacking και η επόμενη μεγάλη “επιδημία” στον κυβερνοχώρο είναι μερικές από τις προβλέψεις για το τοπίο ψηφιακών απειλών το 2023. Σύμφωνα με τους ερευνητές της Kaspersky για τις απειλές τύπου APT (Advanced Persistent Threats), οι αλλαγές που αναμένονται το επόμενο έτος είναι τεκτονικές.

Η πολιτική αναταραχή του 2022 επέφερε μια αλλαγή, που θα αντηχεί στην κυβερνοασφάλεια για τα επόμενα χρόνια και θα έχει άμεση επίδραση στην ανάπτυξη μελλοντικών εξελιγμένων επιθέσεων”, αναφέρει χαρακτηριστικά η εταιρεία.

Σύμφωνα με τους ερευνητές της, στατιστικά, μερικές από τις μεγαλύτερες και πιο επικίνδυνες “επιδημίες” στον κυβερνοχώρο συμβαίνουν κάθε έξι με επτά χρόνια. Το τελευταίο τέτοιο περιστατικό ήταν το περιβόητο WannaCry ransomware-worm, που αξιοποίησε την εξαιρετικά ισχυρή ευπάθεια EternalBlue για να εξαπλωθεί αυτόματα σε ευάλωτα μηχανήματα.

Οι ερευνητές της Kaspersky πιστεύουν ότι η πιθανότητα να συμβεί το επόμενο WannaCry το 2023 είναι μεγάλη. Ένας λόγος για να συμβεί ένα τέτοιο γεγονός είναι ότι οι πιο εξελιγμένοι παράγοντες απειλών στον κόσμο είναι πιθανό να διαθέτουν τουλάχιστον ένα κατάλληλο exploit, αλλά και επειδή οι τρέχουσες παγκόσμιες εντάσεις αυξάνουν σημαντικά την πιθανότητα να λάβει χώρα ένα τύπου ShadowBrokers hack-and-leak.

Νέοι τύποι στόχων

Σημαντικές αλλαγές θα αντικατοπτρίζονται και σε νέους τύπους στόχων και σενάρια επιθέσεων, καθώς οι ειδικοί πιστεύουν ότι τον επόμενο χρόνο μπορεί να δούμε τολμηρούς επιτιθέμενους και επιδέξιους ειδικούς να αναμειγνύουν ψηφιακές και φυσικές εισβολές, χρησιμοποιώντας drones για proximity hacking.

Μερικά από τα πιθανά σενάρια επίθεσης περιλαμβάνουν την τοποθέτηση drones με επαρκή εργαλεία, που θα επέτρεπαν τη συλλογή χειραψιών WPA, που χρησιμοποιούνται για σπάσιμο κωδικών πρόσβασης WiFi εκτός σύνδεσης ή ακόμη και ρίψη κακόβουλων USB κλειδιών σε απαγορευμένες περιοχές, με την ελπίδα ότι ένας περαστικός θα τα πάρει και θα τα συνδέσει σε μια μηχανή.

Καταστροφικές επιθέσεις

Δεδομένου του τρέχοντος πολιτικού κλίματος, οι ειδικοί της προβλέπουν αριθμό-ρεκόρ διασπαστικών και καταστροφικών επιθέσεων στον κυβερνοχώρο, που επηρεάζουν τόσο τον κυβερνητικό τομέα, όσο και βασικές βιομηχανίες. Είναι πιθανό ότι ένα ποσοστό τους δεν θα είναι εύκολα ανιχνεύσιμο σε ψηφιακά περιστατικά και θα μοιάζουν με τυχαία ατυχήματα.

Τα υπόλοιπα θα λάβουν τη μορφή επιθέσεων ψευδο-ransomware ή λειτουργιών hacktivist για να παρέχουν εύλογη άρνηση στους πραγματικούς τους δημιουργούς. Οι κυβερνοεπιθέσεις υψηλού προφίλ κατά των πολιτικών υποδομών, όπως τα ενεργειακά δίκτυα ή οι δημόσιες ραδιοτηλεοπτικές εκπομπές, μπορεί επίσης να γίνουν στόχοι, καθώς και υποβρύχια καλώδια και κόμβοι διανομής ινών, που είναι δύσκολο να προστατευτούν.

Οι mail servers πρωταρχικοί στόχοι

Οι mail servers διαθέτουν βασική νοημοσύνη, επομένως ενδιαφέρουν τους φορείς APT και έχουν τη μεγαλύτερη επιφάνεια επίθεσης, που μπορεί να φανταστεί κανείς. Οι ηγέτες της αγοράς αυτού του τύπου λογισμικού έχουν ήδη αντιμετωπίσει την εκμετάλλευση κρίσιμων τρωτών σημείων και το 2023 θα είναι η χρονιά των zero-days (ευπάθεια λογισμικού) για όλα τα μεγάλα προγράμματα email.

Στο μεταξύ, με τις υπάρχουσες δυνατότητες, στοιχεία που αποδεικνύουν ότι οι APT είναι ικανές να επιτίθενται σε δορυφόρους – με παράδειγμα το περιστατικό Viasat – είναι πιθανό ότι οι απειλητικοί φορείς τύπου APT θα στρέφουν όλο και περισσότερο την προσοχή τους στην εκμετάλλευση και την παρεμβολή σε δορυφορικές τεχνολογίες στο μέλλον2, καθιστώντας την ασφάλεια αυτών των τεχνολογιών ολοένα και πιο σημαντική.

Επιπρόσθετα, οι ερευνητές εκτιμούν ότι ένας από τους πιο ισχυρούς φορείς επίθεσης που μπορεί κανείς να φανταστεί, ο οποίος χρησιμοποιεί servers σε βασικές θέσεις της ραχοκοκαλιάς του Διαδικτύου επιτρέποντας επιθέσεις man-on-the-side, μπορεί να επανέλθει πιο δυνατός το επόμενο έτος. Ενώ αυτές οι επιθέσεις είναι εξαιρετικά δύσκολο να εντοπιστούν, οι ερευνητές της Kaspersky πιστεύουν ότι θα γίνουν πιο διαδεδομένες και θα οδηγήσουν σε περισσότερες ανακαλύψεις.

Τέλος, η νέα μορφή υβριδικής σύγκρουσης, που εκτυλίχθηκε το 2022, περιλάμβανε μεγάλο αριθμό επιχειρήσεων hack-and-leak. Αυτές θα συνεχιστούν και το επόμενο έτος, καθώς οι φορείς επιθέσεων τύπου APT θα διαρρέουν δεδομένα σχετικά με ανταγωνιστικές ομάδες απειλών ή θα διαδίδουν πληροφορίες.

“Καλύτερη προετοιμασία σημαίνει καλύτερη ανθεκτικότητα και ελπίζουμε ότι η αξιολόγησή μας για το μέλλον θα επιτρέψει στους υπερασπιστές να ενισχύσουν τα συστήματα και να απωθήσουν τις κυβερνοεπιθέσεις πιο αποτελεσματικά”, αναφέρει η Kaspersky.

ΓΣΕΒΕΕ: Αποκλεισμένες από τις ενισχύσεις για ψηφιακό μετασχηματισμό 7 στις 10 ΜμΕ

Αποκλεισμένες από τις ενισχύσεις των δράσεων για τον ψηφιακό μετασχηματισμό βρίσκονται πάνω από επτά στις δέκα μικρές και πολύ μικρές επιχειρήσεις. Αυτό καταγγέλλει η Γενική Συνομοσπονδία Επαγγελματιών Βιοτεχνών και Εμπόρων Ελλάδας σε επιστολή που έστειλε προς την ηγεσία του Υπουργείου Ανάπτυξης & Επενδύσεων, με αφορμή την πρόσφατη προδημοσίευση, στις 11 Νοεμβρίου 2022, της ”Δράσης 1 – Βασικός Ψηφιακός Μετασχηματισμός ΜμΕ” του προγράμματος ”Ανταγωνιστικότητα” του ΕΣΠΑ 2021-2027, που αφορά σε επιχειρήσεις οι οποίες δεν έχουν ακόμα ενσωματώσει σημαντικές τεχνολογίες πληροφορικής και τηλεπικοινωνιών στη λειτουργία τους και στοχεύουν στην κάλυψη βασικών ελλείψεων σε εφαρμογές και εξοπλισμό.

Στην επιστολή της, η ΓΣΕΒΕΕ αναφέρει ότι οι προϋποθέσεις που τίθενται στη δράση δημιουργούν συνθήκες αποκλεισμού για την πλειονότητα των μικρών και πολύ μικρών επιχειρήσεων οι οποίες έχουν τη μεγαλύτερη ανάγκη από υποστήριξη ως προς την κρίσιμη ψηφιακή μετάβαση και την ενσωμάτωση ψηφιακών τεχνολογιών.

«Με μεγάλη έκπληξη διαπιστώνουμε ότι στην πρόσφατη προδημοσίευση (11/11/2022) της ”Δράσης 1 – Βασικός Ψηφιακός Μετασχηματισμός ΜμΕ” (Πρόγραμμα ”Ανταγωνιστικότητα” του ΕΣΠΑ 2021-2027) που αφορά επιχειρήσεις, οι οποίες δεν έχουν ακόμα ενσωματώσει σημαντικές τεχνολογίες πληροφορικής και τηλεπικοινωνιών στη λειτουργία τους και στοχεύουν στην κάλυψη βασικών ελλείψεων σε εφαρμογές και εξοπλισμό, προβλέπεται στις βασικές προϋποθέσεις συμμετοχής ότι οι επιλέξιμες επιχειρήσεις θα πρέπει να διαθέτουν τουλάχιστον πέντε (5) Ετήσιες Μονάδες Εργασίας (εξαρτημένης εργασίας πλήρους ή μερικής απασχόλησης)» αναφέρει η ΓΣΕΒΕΕ και σημειώνει:

«Θεωρούμε ότι προφανώς μόνον εκ παραδρομής θα μπορούσε να τεθεί ένα τέτοιο πρωτοφανές, ανερμάτιστο και απαράδεκτο (κανονιστικά, επιχειρησιακά και αναπτυξιακά) κριτήριο που αποκλείει εκ προοιμίου το μεγαλύτερο μέρος των επιχειρήσεων της χώρας (περίπου το 75%), οι οποίες είναι και εκείνες που διαθέτουν λιγότερες από πέντε Ετήσιες Μονάδες Εργασίας (εξαρτημένης εργασίας πλήρους ή μερικής απασχόλησης). Είναι προφανές ότι οι πολύ μικρές επιχειρήσεις (ακόμη και με λιγότερες από 5 ΕΜΕ) έχουν (ακόμη μεγαλύτερη) ανάγκη από υποστήριξη ως προς την κρίσιμη ψηφιακή μετάβαση και την ενσωμάτωση ψηφιακών τεχνολογιών. Ο εκ των προτέρων αποκλεισμός από ένα πρόγραμμα με τόσο σημαντική δυνητική επίδραση στη λειτουργία και την ανάπτυξη των επιχειρήσεων έρχεται σε απόλυτη αντίθεση με την αρχή της ίσης αντιμετώπισης των μικρών επιχειρήσεων σε ευρωπαϊκό επίπεδο, δημιουργεί άκρατο αθέμιτο ανταγωνισμό (και ”προ-σχεδιασμένες” στρεβλώσεις) υπέρ των μεγαλύτερων επιχειρήσεων και αποκαλύπτει την εξελισσόμενη ευρύτερη στρατηγική συστηματικής εξάλειψης του μικρού μεγέθους από την ελληνική επιχειρηματικότητα».

Η ΓΣΕΒΕΕ τονίζει επίσης ότι οι συγκεκριμένες προϋποθέσεις δημιουργούν κανονιστικά θέματα άνισης αντιμετώπισης των οικονομικών υποκειμένων και προφανώς αντιστρατεύονται κάθε έννοια υποστήριξης της αναπτυξιακής αναβάθμισης της ελληνικής οικονομίας δεδομένου ότι εξαιρούν το μεγαλύτερο τμήμα της.

Δηλώνει ότι επιφυλάσσεται, άμεσα, για κάθε επιχειρησιακή, κανονιστική και επικοινωνιακή ενέργεια σε εθνικό και ευρωπαϊκό επίπεδο για την προάσπιση των αρχών ισότιμης πρόσβασης των επιχειρήσεων στα χρηματοδοτικά εργαλεία της Ευρωπαϊκής Ένωσης και τα συγχρηματοδοτούμενα προγράμματα.

7 στις 10 ελληνικές επιχειρήσεις εφαρμόζουν υβριδικό μοντέλο τηλεργασίας

Την υλοποίηση ενός ευρωπαϊκού προγράμματος για την τηλεργασία, με τίτλο: «Reinforcement of SEV-Hellenic Federation of Enterprises’ capacity to engage in social dialogue and contribute to the promotion of an adequate national framework for telework»-SEVSOCDIAL, ανέλαβε ο ΣΕΒ.

Το έργο αυτό στοχεύει μεταξύ άλλων στην παραγωγή προτάσεων πολιτικής για την αποτελεσματική αντιμετώπιση των προκλήσεων που δημιούργησε η εκτεταμένη εφαρμογή της τηλεργασίας, ιδίως λόγω της πανδημίας Covid 19.

Ποσοτική έρευνα για την τηλεργασία σε 250 ελληνικές επιχειρήσεις
Ήδη, ολοκληρώθηκε η πρώτη φάση του έργου που αφορούσε στη διεξαγωγή της ποσοτικής έρευνας σε περισσότερες από 250 επιχειρήσεις σε όλη την Ελλάδα σχετικά με την τηλεργαία. Από την έρευνα προέκυψαν εξαιρετικά ενδιαφέροντα ευρήματα. Ενδεικτικά, θεωρείται ότι:

• Ποσοστό άνω του 55% των εργασιών μπορούν να εκτελεστούν από απόσταση,

• Περισσότερες από 7 στις 10 επιχειρήσεις εφαρμόζουν, ήδη, υβριδικό μοντέλο τηλεργασίας, και

• Ποσοστό άνω του 60% θεωρεί ότι η τηλεργασία επέδρασε σίγουρα θετικά/μάλλον θετικά στην παραγωγικότητα.

Τα ευρήματα της έρευνας, καθώς και αρκετά άλλα θέματα για την τηλεργασία, θα αποτελέσουν το αντικείμενο του συνεδρίου έναρξης του έργου που προγραμματίζεται να πραγματοποιηθεί την 1η Δεκεμβρίου και θα υπάρξει νέα δημόσια ανακοίνωση για τη συμμετοχή σε αυτό.

Σημειώνεται ότι με την ολοκλήρωση του έργου θα διατεθεί δημόσια και δωρεάν για όλους τους ενδιαφερόμενους, ο πρακτικός οδηγός για την τηλεργασία.

Τρεις προκλήσεις

Το έργο SEVSOCDIAL επικεντρώνεται σε τρεις μείζονες προκλήσεις του κοινωνικού διαλόγου που αφορούν:

α) στην προσαρμογή του εθνικού κοινωνικού διαλόγου (διαδικασίες, προτεραιότητα ζητημάτων, μεθοδολογία) στα νέα δεδομένα που δημιουργεί η τηλεργασία,

β) στην παροχή στήριξης προς τις επιχειρήσεις, ιδίως στις μικρομεσαίες, για την επιτυχή μετάβαση σε ένα νέο, υβριδικό μοντέλο οργάνωσης της εργασίας και

γ) στην προσαρμογή του υφιστάμενου θεσμικού πλαισίου στις ειδικές απαιτήσεις που απορρέουν από την τηλεργασία.

Πρακτικός οδηγός για την τηλεργασία

Επιπλέον, ως αυτόνομο παραδοτέο του έργου, προβλέπεται η δημιουργία ενός πρακτικού Οδηγού για την τηλεργασία που απευθύνεται στις επιχειρήσεις και τα εμπλεκόμενα στελέχη, με στόχο να αποτυπώσει όλα τα θέματα που χρειάζεται να ληφθούν υπ’ όψη για την αποτελεσματική εφαρμογή της τηλεργασίας.

Μέσω του έργου επιδιώκεται να ενημερωθούν:

α) οι Υπεύθυνοι διαμόρφωσης πολιτικής,

β) η Επιχειρηματική κοινότητα, οι επιχειρήσεις, τα διευθύνοντα στελέχη, οι επαγγελματικοί σύνδεσμοι, οι εργαζόμενοι, και

γ) τα Μέσα Μαζικής Ενημέρωσης. Επιπρόσθετα, το έργο απευθύνεται σε Ερευνητές/πανεπιστημιακή κοινότητα, σε κάθε φορέα της Ευρωπαϊκής Ένωσης που ενδιαφέρεται για το θέμα της τηλεργασίας, καθώς στο ευρύ κοινό γενικότερα.

Κατά την υλοποίησή του προβλέπονται, επίσης, η διενέργεια ποσοτικής και ποιοτικής έρευνας σε επιχειρήσεις για την τηλεργασία, 2 συνέδρια, 10 εστιασμένες συναντήσεις εργασίας στην Περιφέρεια και πλήθος δημοσιεύσεων.

Μια αρχαία ασθένεια, η λέπρα, μπορεί να αναγεννήσει το ήπαρ

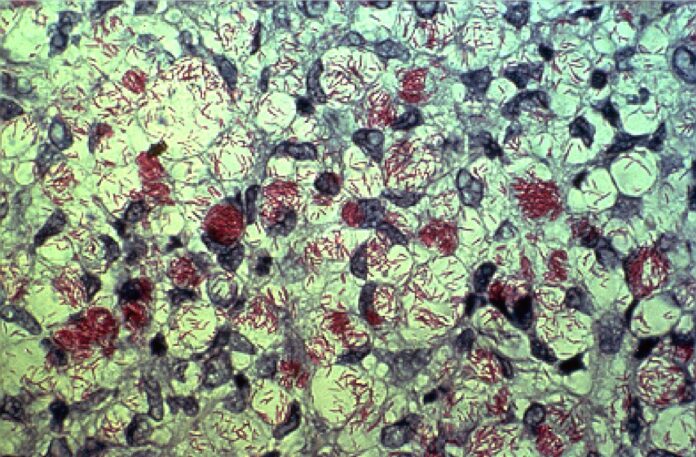
Η λέπρα, μία από τις παλαιότερες και πιο επίμονες ασθένειες στον κόσμο, μπορεί να έχει την ικανότητα να αναπτύσσει και να αναγεννά το ήπαρ, σύμφωνα με νέα μελέτη. Οι επιστήμονες στο Πανεπιστήμιο του Εδιμβούργου ανακάλυψαν ότι το βακτήριο της ασθένειας μπορεί να επαναπρογραμματίσει τα κύτταρα ώστε να αυξήσουν το μέγεθος του ήπατος σε ενήλικους αρμαντίλλο, χωρίς να προκαλέσουν βλάβες, ουλές ή όγκους.

Η εξεύρεση του τρόπου με τον οποίο το κάνουν αυτό, θα μπορούσε να οδηγήσει σε νέες θεραπευτικές προσεγγίσεις, δήλωσαν οι επιστήμονες. Θα μπορούσε επίσης να βοηθήσει στην αναγέννηση κατεστραμμένου ήπατος, μειώνοντας την ανάγκη για μεταμόσχευση.

«Βιολογική αλχημεία» 

Η λέπρα μπορεί να προκαλέσει μόνιμες βλάβες στο δέρμα, στα νεύρα, στα χέρια, στα πόδια και στα μάτια. Ωστόσο, το βακτήριο που την προκαλεί, το Mycobacterium leprae, έχει άλλες, ασυνήθιστες ιδιότητες, συμπεριλαμβανομένης της ικανότητας να κάνει «βιολογικές αλχημείες», μετατρέποντας έναν τύπο σωματικού ιστού σε έναν άλλο. Έτσι, οι ερευνητές στράφηκαν στα μόνα άλλα ζώα που έχουν κολλήσει την ασθένεια – τα αρμαντίλλο.

«Εάν κατανοήσουμε τον τρόπο με τον οποίον τα βακτήρια αναγεννούν το ήπαρ χωρίς να προκαλούν ανεπιθύμητες ενέργειες στα ζώα αυτά, ίσως μπορέσουμε να χρησιμοποιήσουμε αυτή τη γνώση για την ανάπτυξη ασφαλέστερων θεραπευτικών παρεμβάσεων για την αναζωογόνηση του γηρασμένου ήπατος και την αναγέννηση κατεστραμμένων ιστών», δήλωσε ο Ανούρα Ραμπουκάνα, επικεφαλής συγγραφέας της μελέτης και καθηγητής στο Κέντρο Αναγεννητικής Ιατρικής του Πανεπιστημίου του Εδιμβούργου.

Σε προηγούμενα πειράματα σε ποντίκια, η αναγέννηση του ήπατος που επιτεύχθηκε με τη δημιουργία κυττάρων μέσω μιας επεμβατικής τεχνικής, οδήγησε σε ουλές και ανάπτυξη όγκων. Για να ξεπεράσουν αυτές τις επιβλαβείς παρενέργειες, οι ερευνητές του Εδιμβούργου βασίστηκαν στην προηγούμενη ανακάλυψή τους για τη μερική ικανότητα κυτταρικού επαναπρογραμματισμού του βακτηρίου Mycobacterium leprae.

Τα ευρήματα της μελέτης η οποία δημοσιεύθηκε στο «Cell Reports Medicine», έδειξαν ότι το ήπαρ στα 57 αρμαντίλλο που μολύνθηκαν με το βακτήριο της λέπρας, σχεδόν διπλασιάστηκε σε μέγεθος. Η λεπτομερής ανάλυση έδειξε ότι τα όργανα ήταν υγιή και λειτουργικά, με τα ίδια ζωτικά συστατικά, όπως αιμοφόρα αγγεία και χοληφόρους πόρους, όπως και τα υγιή ζώα. Οι ερευνητές πιστεύουν ότι τα βακτήρια “υπέκλεψαν” την εγγενή αναγεννητική ικανότητα του ήπατος για να αυξήσουν το μέγεθος του οργάνου. Πρόκειται για μια εγωιστική πράξη που δίνει στα βακτήρια περισσότερους ιστούς για να μολύνουν.

Ανακάλυψαν επίσης αρκετές ενδείξεις ότι τα κύρια είδη ηπατικών κυττάρων – γνωστά ως ηπατοκύτταρα – είχαν φτάσει σε κατάσταση αναζωογόνησης στα μολυσμένα ζώα. Οι ερευνητές ευελπιστούν ότι η ανακάλυψη αυτή θα βοηθήσει στην ανάπτυξη παρεμβάσεων για τη γήρανση και το κατεστραμμένο ήπαρ στους ανθρώπους.

Η ελληνικής καταγωγής Δρ Ζάνια Σταματάκη, αναπληρώτρια καθηγήτρια στο Κέντρο Έρευνας για το Ήπαρ και το Γαστρεντερικό, του Πανεπιστημίου του Μπέρμιγχαμ, δήλωσε: «Πρόκειται για μια συναρπαστική έρευνα και ασυνήθιστη στο ότι δείχνει ανάπτυξη του ήπατος απουσία ηπατικής βλάβης. Η έρευνα αυτή αποτελεί ένα καινοτόμο παράδειγμα όπου μπορούμε να χρησιμοποιήσουμε τα μικρόβια ως εργαλεία για την κατανόηση της βιολογίας».

«Συνολικά, τα αποτελέσματα θα μπορούσαν να ανοίξουν το δρόμο για νέες θεραπευτικές προσεγγίσεις στη θεραπεία ηπατικών παθήσεων όπως η κίρρωση», σημείωσε ο Δρ Ντάριους Γουιντέρα, αναπληρωτής καθηγητής βιολογίας βλαστοκυττάρων και αναγεννητικής ιατρικής στο Πανεπιστήμιο του Ρέντινγκ.

Ωστόσο, τόνισε, καθώς η έρευνα έχει γίνει μόνο σε αρμαντίλλο, δεν είναι σαφές εάν θα έχουμε αυτά τα πολλά υποσχόμενα αποτελέσματα και στις δοκιμές σε ανθρώπους. Επιπλέον, καθώς τα βακτήρια που χρησιμοποιήθηκαν σε αυτή τη μελέτη προκαλούν ασθένειες, θα απαιτηθεί ουσιαστική βελτίωση των μεθόδων πριν από την κλινική δοκιμή».

FTX: Πιθανή η μηδενική αποζημίωση για τους πελάτες της

Σε μια από τις πιο μεγαλύτερες οικονομικές καταρρεύσεις στην ιστορία, ένα από τα ερωτήματα είναι τι θα λάβουν οι πελάτες που δεν έχουν πρόσβαση στα χρήματά τους από το FTX, το ανταλλακτήριο κρυπτονομισμάτων που υπέβαλε αίτηση πτώχευσης την περασμένη εβδομάδα. Η απάντηση, σύμφωνα με νομικούς εμπειρογνώμονες, μπορεί να είναι μηδενική.

Πριν από τη διάλυσή του, το FTX.com διαφήμιζε τον εαυτό του ως έναν ασφαλή για αρχάριους προορισμό για την αγορά και την πώληση κρυπτονομισμάτων. Όμως μια κρίση ρευστότητας την περασμένη εβδομάδα ανάγκασε την FTX να σταματήσει τις αναλήψεις, αφήνοντας πελάτες και επενδυτές σε εκκρεμότητα. Σύμφωνα με την Wall Street Journal, η FTX φέρεται να χρησιμοποίησε κεφάλαια πελατών για να στηρίξει τη λειτουργία συναλλαγών υψηλού κινδύνου hedge fund χωρίς άδεια.

Την Παρασκευή, η FTX και το hedge fund, Alameda Research, κατέθεσαν αίτηση πτώχευσης.

Οι ομοσπονδιακοί εισαγγελείς στη Νέα Υόρκη ερευνούν τώρα την κατάρρευση του χρηματιστηρίου, δήλωσε στο CNN άτομο που γνωρίζει το θέμα. Και οι αρχές στις Μπαχάμες, όπου εδρεύει η FTX, ξεκίνησαν ποινική έρευνα για την εταιρεία κατά τη διάρκεια του Σαββατοκύριακου.

Οι νομικές συνέπειες για την FTX και τον ιδρυτή της, Σαμ Μπάνκμαν-Φριντ, παραμένουν ασαφείς. Αλλά καθώς το ανταλλακτήριο, το οποίο κάποτε αποτιμήθηκε σε περισσότερα από 30 δισεκατομμύρια δολάρια, καταρρέει, φαίνεται όλο και πιο πιθανό ότι οι πελάτες που παρέδωσαν τα χρήματά τους στο FTX θα μπορούσαν να μείνουν με άδεια χέρια. “Απλώς δεν γνωρίζουμε την έκταση της μετάδοσης”, δήλωσε ο Χάουαρντ Φίσερ, εταίρος της δικηγορικής εταιρείας Moses Singer και πρώην δικηγόρος της Επιτροπής Κεφαλαιαγοράς. “Το πρώτο κύκλωμα θυμάτων είναι οι άνθρωποι που είχαν περιουσιακά στοιχεία στην FTX… Πιθανότατα δεν πρόκειται να αποζημιωθούν, ή έστω να πλησιάσουν κάπου κοντά σε αυτό”.

Σε μια παραδοσιακή χρεοκοπία τράπεζας στις ΗΠΑ, η κυβέρνηση ασφαλίζει τις καταθέσεις των πελατών και τους αποζημιώνει μέχρι 250.000 δολάρια. Θεωρητικά, οι πελάτες της FTX θα πρέπει να πάρουν ένα μερίδιο από ό,τι έχει απομείνει από τα περιουσιακά στοιχεία της εταιρείας στο τέλος της διαδικασίας πτώχευσης. Αλλά μέχρι στιγμής, τουλάχιστον, δεν είναι σαφές πόσα θα απομείνουν προς εκταμίευση. “Απ’ όσο γνωρίζω, έχουν δύο περιουσιακά στοιχεία – την αξία της υπεραξίας του ανταλλακτηρίου και την αξία των νομισμάτων FTT”, δήλωσε ο Eric Snyder, επικεφαλής του τμήματος πτώχευσης της δικηγορικής εταιρείας Wilk Auslander. (Η αξία της υπεραξίας αναφέρεται σε άυλα περιουσιακά στοιχεία, όπως η φήμη ενός εμπορικού σήματος και η πνευματική ιδιοκτησία. Και τα νομίσματα FTT, το κρυπτονόμισμα που εκδίδει η FTX, έχουν χάσει πάνω από το 90% της αξίας τους την τελευταία εβδομάδα).

Στις πτωχεύσεις, εξηγεί ο Σνάιντερ, υπάρχει ένας αρκετά απλός τύπος για να υπολογιστεί πόσα θα λάβουν οι πιστωτές -στην προκειμένη περίπτωση, οι καταθέτες της FTX-.

“Ο αριθμητής είναι τα περιουσιακά στοιχεία, ο παρονομαστής είναι το παθητικό. Διαιρείτε το ένα με το άλλο, και το [αποτέλεσμα] είναι αυτό που παίρνει ο καθένας”, είπε. “Αλλά αν οι άνθρωποι βγάζουν όλα τα περιουσιακά στοιχεία, τότε δεν θα υπάρχει μεγάλος αριθμητής”.

Και πρόσθεσε: “Είναι πολύ πιθανό η απόδοση να είναι στην καλύτερη περίπτωση ελάχιστη”.

Σύμφωνα με το Bloomberg, οι αρχές στις ΗΠΑ και τις Μπαχάμες συζητούν το ενδεχόμενο να μεταφερθεί ο επικεφαλής της FΤΧ Sam Bankman-Fried στις ΗΠΑ για ανάκριση. Οι συνομιλίες μεταξύ αξιωματούχων επιβολής του νόμου στις δύο χώρες έχουν ενταθεί τις τελευταίες ημέρες καθώς διερευνούν τον ρόλο του στην κατάρρευση της εταιρείας κρυπτονομισμάτων FTX. Ο Bankman-Fried συνεργάζεται με τις αρχές στις Μπαχάμες, είπε μία από τις πηγές.

Ένα εκατομμύριο τα «θύματα»

Όπως προκύπτει από τα έγγραφα που έχουν μέχρι στιγμής παρουσιαστεί στο δικαστήριο, περίπου ένα εκατομμύριο άνθρωποι είναι εκτεθειμένοι στην κατάρρευση. Κατά την αίτηση της εταιρείας για υπαγωγή στο άρθρο 11 του πτωχευτικού κώδικα, η FTX έκανε λόγο για περισσότερους από 100.000 πιστωτές με αξιώσεις στην υπόθεση. Σε νέα επικαιροποιημένη αίτηση ωστόσο, οι δικηγόροι μίλησαν για πάνω από ένα εκατομμύριο πελάτες που είδαν τις τοποθετήσεις τους να εξανεμίζονται.

Οι αριθμοί αυτοί αποκαλύφθηκαν καθώς η FTX ζήτησε από εταιρείες του ομίλου να υποβάλουν έναν ενοποιημένο κατάλογο μεγάλων πιστωτών.

Μόνο στην Ιταλία, γράφει η Il Sole 24 Ore, η FTX είχε περίπου 100.000 πελάτες που τώρα τρέχουν και δεν φτάνουν.

Σύμφωνα με την Wall Street Journal, ο ίδιος ο SBF προσπαθεί ακόμα να συγκεντρώσει κεφάλαια για να καλύψει τις ανάγκες των πελατών. Υποθέτοντας όμως ότι αυτό θα συμβεί, θα χρειαστεί να προχωρήσει η διαδικασία πτώχευσης που έχει ξεκινήσει.
Gumball 3000: Από τη Μύκονο στο Ντουμπάι

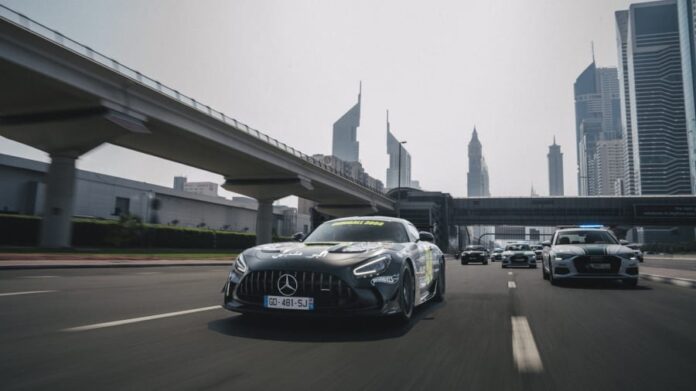
Το Gumball 3000, ένα από τα πιο αποκλειστικά, επιδεικτικά και εξωφρενικά ράλι αυτοκινήτων στον κόσμο – ένα ταξίδι για διασημότητες και πλούσιους που συγκεντρώνει επίσης χρήματα για φιλανθρωπικές οργανώσεις για νέους ετοιμάζει απόβαση στο Ντουμπάι. Ιδρύθηκε από τον Βρετανό επιχειρηματία και πρώην οδηγό αγώνων Maximillion Cooper και μοιράζεται το όνομά του με το “The Gumball Rally”, μια κωμική ταινία του 1976 για έναν παράνομο αγώνα δρόμου από ακτή σε ακτή των ΗΠΑ. Έχει φιλοξενηθεί σε περισσότερες από 50 χώρες, αγγίζοντας τοποθεσίες τόσο διαφορετικές όπως η Νέα Υόρκη, η Ίμπιζα, το Βουκουρέστι, η Μύκονος, η Κωνσταντινούπολη, η Σαγκάη και η Οσάκα.

Η εναρκτήρια διαδρομή πραγματοποιήθηκε το 1999, με αφετηρία το Λονδίνο, και την παρακολούθησαν διασημότητες όπως το μοντέλο Kate Moss και η τραγουδίστρια Kylie Minogue. “Ήταν ένα όραμα τότε”, λέει ο Cooper, ο οποίος κατάφερε να αξιοποιήσει τις υψηλού προφίλ επαφές του τόσο από τον κόσμο της μόδας όσο και από τον κόσμο των αγώνων και τα επόμενα χρόνια να προσελκύσει ονόματα όπως ο οδηγός της F1 Lewis Hamilton, οι ηθοποιοί David Hasselhoff και Matthew McConaughey, οι μουσικοί Xzibit και Usher και ο θρύλος του skateboarding Tony Hawk.

Για την 23η έκδοσή του, το event μεταφέρθηκε στο Ντουμπάι – για πρώτη φορά στη Μέση Ανατολή. “Το συζητάμε εδώ και μια δεκαετία”, λέει ο Cooper. “Η περιοχή ανοίγεται, υποδέχεται πολλά διαφορετικά αθλητικά, μουσικά και πολιτιστικά γεγονότα και είναι ωραίο να είμαστε μέρος αυτού”.

Τα αυτοκίνητα – μεταξύ των οποίων Lamborghini, Ferraris και μια Bugatti Divo – ξεκίνησαν από το Burj Park, με τη σημαία εκκίνησης να κουνιέται από τη σύζυγο του Cooper, τη βραβευμένη με Grammy ράπερ Eve. Η διαδρομή θα περάσει τους οδηγούς από το Ομάν, πριν επιστρέψει στα ΗΑΕ, και θα ολοκληρωθεί στις 18 Νοεμβρίου, εγκαίρως για το Σαββατοκύριακο του αγώνα της Φόρμουλα Ένα στο Άμπου Ντάμπι.

Οι οδηγοί συγκεντρώνουν χρήματα για το Ίδρυμα Gumball 3000, το οποίο τα διανέμει σε έργα που δίνουν σε μη προνομιούχους νέους μεγαλύτερες ευκαιρίες εκπαίδευσης και ψυχαγωγίας. Έχοντας οδηγήσει ο ίδιος αυτή τη διαδρομή μερικές φορές, ο Cooper πιστεύει ότι συστήνει πολλούς οδηγούς Gumball στην ευρύτερη περιοχή.

“Το να μεταφέρεις πλούσιους, σημαίνοντες, πολυταξιδεμένους ανθρώπους σε νέα μέρη είναι σπουδαίο”, λέει. Μεταξύ των οδηγών είναι ο Βρετανός YouTuber Yung Filly και ο Μαροκινοαμερικανός ράπερ French Montana, ο οποίος εμφανίστηκε στο πάρτι έναρξης στις 12 Νοεμβρίου και πρόκειται να εμφανιστεί ξανά στις 19 Νοεμβρίου, μόλις τελειώσει το ράλι.