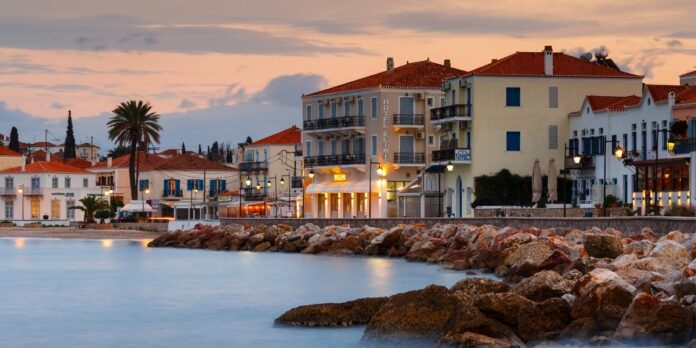
Σπέτσες: Ο ιδανικός προορισμός για το τριήμερο του Αγίου Πνεύματος

Ένα από τα ελληνικά νησιά για το οποίο ισχύει απόλυτα το ότι αν δεν το επισκεφθείς, ό,τι και να σου περιγράψουν γι’ αυτό είναι κατώτερο της πραγματικότητας, είναι οι Σπέτσες.

Με ιστορία που χάνεται στους αιώνες, «παντρεμένη» με μοντέρνες πινελιές όπως η αρμάτα και το Spetsathlon, συνθέτουν έναν από τους πιο ιδανικούς νησιώτικους προορισμούς που απέχει μόλις δυο ώρες από την Αθήνα.

Επιπλέον, οι Σπέτσες είναι από τα νησιά που είναι κατάλληλα για διακοπές ή ακόμα και για μονοήμερες αποδράσεις όχι μόνο κατά τους θερινούς μήνες αλλά καθ’ όλη τη διάρκεια του έτους.

Παρόλο που αποτελούν έναν κλασικό προορισμό, όσες φορές και αν επισκεφθείς τις Σπέτσες είναι σίγουρο πως δεν θα το μετανιώσεις.

Αξιοθέατα στο νησί: Το Μουσείο Μπουμπουλίνας
Όπως φανερώνει το όνομά του, το μουσείο είναι αφιερωμένο στην καπετάνισσα των Σπετσών, που σκοπό της ζωής της έβαλε την με κάθε τρόπο ενίσχυση του απελευθερωτικού αγώνα των Ελλήνων ενάντια στους Τούρκους το 1821. Το μουσείο ίδρυσε το 1991 ο τετρασέγγονος της Λασκαρίνας, Φίλιππος Δεμερτζής – Μπούμπουλης, ο οποίος διέσωσε και το οίκημα που στεγάζεται το μουσείο από την κατάρρευση, παρόλο που από το 1925 είχε ανακηρυχθεί ως διατηρητέο.

Η ξενάγηση είναι εξαιρετικά επαρκής και περιλαμβάνει εν συντομία τον βίο της μεγάλης αγωνίστριας της Ελληνικής Επανάστασης, τους γάμους που έκανε, καθώς και την προσφορά όλης της κληρονομιάς της από τον δεύτερο σύζυγό της, Δημήτρη Μπούμπουλη, για τις ανάγκες του αγώνα.

Το Αρχοντικό του Ανάργυρου
Πρόκειται για το διώροφο σπίτι στο οποίο έζησε μέχρι το τέλος της ζωής του ο εθνικός ευεργέτης Σωτήριος Ανάργυρος.Το συγκεκριμένο οίκημα το οποίο βρίσκεται πολύ κοντά στη Ντάπια, αποτελεί χαρακτηριστικό δείγμα αρχιτεκτονικής των αρχών του 20ου αιώνα, ενώ εντύπωση προκαλεί το γεγονός ότι ολοκληρώθηκε μόλις μέσα σε ένα έτος. Όπως είναι φυσικό, το κτίριο έχει χαρακτηριστεί από το υπουργείο Πολιτισμού ως διατηρητέο μνημείο και έργο τέχνης.

Μουσείο Σπετσών
Μέσα στα σοκάκια του οικισμού των Σπετσών, στο παλιό αρχοντικό οίκημα του Χατζηγιάννη Μέξη βρίσκεται το μουσείο των Σπετσών. Ο Χατζηγιάννης Μέξης, ήταν άρχοντας των Σπετσών κατά τη διάρκεια της Ελληνικής Επανάστασης. Το συγκεκριμένο κτίριο ορθώνεται σε σχήμα Π και παραχωρήθηκε με δωρεά στο κράτος από τους κληρονόμους του το 1938, ενώ ξεκίνησε τη λειτουργία του ως μουσείο την αμέσως επόμενη χρονιά.

Τα εκθέματα που φιλοξενεί φανερώνουν ξεκάθαρα τα στοιχεία της μακραίωνης ιστορίας και της λαογραφίας των Σπετσών. Να σημειωθεί ότι στο συγκεκριμένο μουσείο υπάρχει και η οστεοθήκη της Λασκαρίνας Μπουμπουλίνας.

Ντάπια
Για το τέλος σας αφήσαμε την περίφημη Ντάπια. Η λέξη προέρχεται από την εποχή της τουρκοκρατίας και σημαίνει προμαχώνας, γεγονός που δικαιολογείται απολύτως εάν δείτε τη θέση της περιοχής που ονομάζεται έτσι. Πρόκειται για το πιο κεντρικό σημείο των Σπετσών, αποτελεί το μόνιμο σημείο συνάντησης τόσο των ντόπιων, όσο και των επισκεπτών και επειδή βρίσκεται στο λιμάνι, είναι το πρώτο μέρος που αντικρίζει κανείς φτάνοντας στο νησί.

Ιστορικά λοιπόν, η Ντάπια ήταν το πυροβολείο του νησιού, πράγμα που φαίνεται και από τα πολλά, παλιά κανόνια που υπάρχουν εκεί. Σύμφωνα με την ιστορία, όπως και σήμερα αποτελεί μέρος συνάντησης. Έτσι συνέβαινε και κατά τη διάρκεια της επανάστασης, που εκεί συγκεντρώνονταν οι καπεταναίοι των Σπετσών.

Ουσιαστικά από τη Ντάπια, ξεκινούν και καταλήγουν οι δυο κεντρικοί δρόμοι του νησιού, εκ των οποίων ο ανατολικός οδηγεί στο παλιό λιμάνι, ενώ ο δυτικός στην περιοχή των Σχολών.

Στο έδαφος και μέχρι τα σοκάκια υπάρχουν υψηλές τεχνοτροπίας ψηφιδωτά τα οποία έχουν κατασκευαστεί από χρωματιστά βότσαλα, ένα ακόμα δείγμα της διατήρησης της γενικότερης αρχιτεκτονικής του νησιού.

Παραλίες
Παρόλο που στις Σπέτσες δεν υπάρχουν μεγάλες παραλίες όπως στα νησιά του Αιγαίου ή του Ιονίου, εντούτοις δεν στερούνται παραλιών. Κάποιες από αυτές είναι οργανωμένες, ενώ κάποιες άλλες περισσότερο μοναχικές.

Οι πιο χαρακτηριστικές παραλίες του νησιού είναι οι Άγιοι Ανάργυροι, η Αγία Μαρίνα, ο Βρέλλος, ο Άγιος Μάμας, η Κουνουπίτσα και το Λιγονέρι.
Πόσο κοστίζει μια κυβερνοεπίθεση;

Όπως συμβαίνει και στις κανονικές επιχειρήσεις, οι εγκληματίες του κυβερνοχώρου πρέπει να ανησυχούν για το κόστος λειτουργίας και την απόδοση της επένδυσης. Δυστυχώς, μια νέα έκθεση της Deloitte διαπιστώνει ότι το κόστος διάπραξης εγκλημάτων στον κυβερνοχώρο είναι απίστευτα χαμηλό.

Οι εταιρείες δαπανούν πολλά για να υπερασπιστούν τα δίκτυα και τα περιουσιακά τους στοιχεία από τις απειλές στον κυβερνοχώρο. Η Kaspersky Labs διαπίστωσε ότι οι προϋπολογισμοί ασφαλείας στις επιχειρήσεις ανέρχονται κατά μέσο όρο σε 9 εκατομμύρια δολάρια περίπου, ετησίως. Συν τοις άλλοις, οι παραβιάσεις δεδομένων κοστίζουν στις εταιρείες εκατομμύρια δολάρια. Ωστόσο, τα φτηνά, σχετικά εύχρηστα εργαλεία χάκινγκ «από το ράφι» καθιστούν το κατώφλι εισόδου για τους εγκληματίες του κυβερνοχώρου απίστευτα εύκολο να υπερκεραστεί.

Οι επιθέσεις στον κυβερνοχώρο είναι φθηνότερες από την κυβερνοασφάλεια

Ο λόγος κόστους επίθεσης-άμυνας είναι απλώς άδικος. Οι επιτιθέμενοι έχουν την πολυτέλεια να πουλήσουν αρχεία για ψίχουλα, ωστόσο το κόστος τόσο για την επιχείρηση (όσο και για το μεμονωμένο θύμα, εάν αξιοποιηθούν οι πληροφορίες του) είναι πολύ υψηλότερο.

Αν και οι πληροφορίες που κλέβουν οι επιτιθέμενοι πωλούνται έναντι ευτελούς τιμήματος, τα εργαλεία με τα οποία χρησιμοποιούν για να κλέψουν αυτά τα δεδομένα μπορούν επίσης να αγοραστούν με μικρή αρχική επένδυση. Η Top10VPN εκτίμησε ότι το κόστος ολόκληρης της ψηφιακής ταυτότητας ενός ατόμου – συμπεριλαμβανομένων των log-in για βασικές διαδικτυακές υπηρεσίες όπως αυτές των Amazon, Uber, Spotify, Gmail, Paypal, Twitter, ακόμη και των GrubHub και match.com – μόλις και μετά βίας αξίζει 1.000 δολάρια αν ένας εγκληματίας ήθελε τα πάντα. Μεμονωμένα, όλα τα στοιχεία εκτός από έναν λογαριασμό online αγορών ή οικονομικών συναλλαγών όπως το PayPal αξίζουν λιγότερο από 100 δολάρια.

Η έκθεση Black Market της Armor διαπίστωσε ότι οι προσωπικά αναγνωρίσιμες πληροφορίες (PII), αν και πιο δαπανηρές, εξακολουθούν να αξίζουν λιγότερα από 200 δολάρια ανά εγγραφή στο dark web. Οι πληροφορίες πιστωτικών καρτών Visa και Mastercard διατίθενται για 10 δολάρια ανά εγγραφή. Ακόμη και τραπεζικές πληροφορίες για ολόκληρους λογαριασμούς αξίζουν μόνο 1.000 δολάρια, ακόμη και αν ο εν λόγω λογαριασμός έχει έως και 15.000 δολάρια σε αυτόν. Σε πολλές περιπτώσεις, οι παλιές πληροφορίες δίνονται απλώς δωρεάν. Αυτό έρχεται σε έντονη αντίθεση με τις συνέπειες που έχει για τις επιχειρήσεις η απώλεια αρχείων. Σύμφωνα με την τελευταία έκθεση της IBM για το κόστος μιας παραβίασης δεδομένων, το μέσο κόστος για μια επιχείρηση ανά χαμένο αρχείο ανέρχεται σε 233 δολάρια και μπορεί να είναι πολύ υψηλότερο σε κλάδους με αυστηρή ρύθμιση.

Ο δείκτης τιμών εργαλείων hacking της Top10VPN βρήκε κακόβουλο λογισμικό διαθέσιμο με 45 δολάρια, ενώ μαθήματα για κατασκευή επιθέσεων διατίθενται με 5 μόλις δολάρια. Οι σπάνιες φορές που οι εγκληματίες θα κληθούν να πληρώσουν περισσότερα από 1.000 δολάρια για οποιοδήποτε μεμονωμένο στοιχείο θα είναι για ένα zero-day exploit (μόλις 3.000 δολάρια) ή ένα κιτ προσομοίωσης πύργου κινητής τηλεφωνίας για την υποκλοπή δεδομένων κλήσεων, το οποίο θα κοστίσει πάνω από 28.000 δολάρια.

Μια νέα έκθεση της Terbium labs διαπίστωσε ότι οι οδηγοί απάτης που παρέχουν οδηγίες σχετικά με τις διαδικασίες της εταιρείας και τον τρόπο εκμετάλλευσης τους – για παράδειγμα, το άνοιγμα πλαστών λογαριασμών σε χρηματοπιστωτικά ιδρύματα – είναι η πιο συχνά πωλούμενη κατηγορία δεδομένων στις αγορές του σκοτεινού ιστού. Το μέσο κόστος ενός μεμονωμένου οδηγού είναι μόλις 3,88 δολάρια, ενώ οι συλλογές οδηγών μπορούν να πωληθούν για 12,99 δολάρια. Η έκθεση διαπίστωσε επίσης ότι τα πρότυπα για πλαστά έγγραφα, ιστότοπους ή ακόμη και ολόκληρες εφαρμογές για κινητά μπορούν να κυμαίνονται από λίγα δολάρια έως 724 δολάρια, με μέση τιμή τα 52 δολάρια.

Τι κοστίζει μια επίθεση στον κυβερνοχώρο;

Η αγορά ενός μεμονωμένου κομματιού κακόβουλου λογισμικού ή ακόμη και ενός πλήρους κιτ phishing δεν είναι αρκετή για να ξεκινήσει μια επίθεση: οι επιθέσεις απαιτούν φιλοξενία, κανάλια διανομής, συσκότιση για το κακόβουλο λογισμικό, ελεγκτές λογαριασμών και πολλά άλλα. Στη νέα έκθεση, Black-market ecosystem: Estimating the cost of «Pwnership», η Deloitte προχώρησε πέρα από την απλή απαρίθμηση του αποσπασματικού κόστους και υπολόγισε το συνολικό κόστος των επιχειρήσεων – από το κακόβουλο λογισμικό και τα keyloggers μέχρι πράγματα όπως η φιλοξενία domain, τα proxy, τα VPN, η διανομή ηλεκτρονικού ταχυδρομείου, η συσκότιση κώδικα και άλλα – για τους φορείς απειλών έτσι ώστε να ξεκινήσουν μια πλήρη εκστρατεία κατά οργανισμών.

«Οι ομάδες που βρίσκονται πίσω από αυτού του είδους τις μεγάλες εκστρατείες χρειάζονται πολλαπλά επίπεδα υπηρεσιών», λέει ο Λουσιφ Καρούνι, επικεφαλής της υπηρεσίας πληροφοριών απειλών της Deloitte Cyber Risk Services. «Για μια επιχείρηση που θέλει να παραδώσει ένα τραπεζικό Trojan, θα πρέπει να χρησιμοποιήσει τουλάχιστον πέντε ή έξι υπηρεσίες».

Η έκθεση διαπίστωσε ότι ο σκοτεινός ιστός κατακλύζεται από μια ποικιλία εύκολα προσβάσιμων υπηρεσιών που ανταποκρίνονται στις επιμέρους ανάγκες του επιτιθέμενου, με τιμολόγηση που εξυπηρετεί όλα τα επίπεδα επένδυσης. Χρειάζεστε έναν παραβιασμένο διακομιστή για να εξαπολύσετε μια επίθεση phishing με keylogging; Εύκολα. Θέλετε να εκτελέσετε τη δική σας εκστρατεία Trojan απομακρυσμένης πρόσβασης; Κανένα πρόβλημα.

Ολόκληρες εκστρατείες μπορούν, σε ορισμένες περιπτώσεις, να κοστίζουν όσο ένα καλό γεύμα. Ακολουθούν μερικά παραδείγματα:

  • Μια ολοκληρωμένη εκστρατεία phishing που περιλαμβάνει φιλοξενία, κιτ phishing: 500 δολάρια ανά μήνα κατά μέσο όρο με τιμές που ξεκινούν από 30 δολάρια ανά μήνα.
  • Μια εκστρατεία κλοπής πληροφοριών/keylogging (κακόβουλο λογισμικό, φιλοξενία και διανομή): $723 κατά μέσο όρο με τιμές που ξεκινούν από $183
  • Επιθέσεις Ransomware και Trojan απομακρυσμένης πρόσβασης: 1.000 δολάρια κατά μέσο όρο για μια εκστρατεία
  • Καμπάνια τραπεζικού Trojan: αρχική δαπάνη περίπου 1.400 δολάρια, αλλά μπορεί να φτάσει και τα 3.500 δολάρια

Ανεβαίνουν οι τιμές για τις «premium υπηρεσίες»

Διαφορετικοί φορείς παρέχουν διαφορετικές ποιότητες προϊόντων και υπηρεσιών. Υπάρχουν φθηνότερες, λιγότερο εξελιγμένες επιλογές – ορισμένα κιτ ransomware λειτουργούν χωρίς προκαταβολή και αντ’ αυτού λαμβάνουν μερίδιο από τα κέρδη, μειώνοντας ουσιαστικά την προκαταβολή στο μηδέν – αλλά προσφέρουν μικρότερη απόδοση και είναι πιο πιθανό να αποτραπούν από τους αμυνόμενους. Η δαπάνη για premium υπηρεσίες αυξάνει τις πιθανότητες επιτυχίας και την υψηλή απόδοση της επένδυσης. Συχνά ο πιο περίπλοκος παράγοντας για τους φορείς απειλών είναι η συρραφή των διαφόρων στοιχείων σε μια ολοκληρωμένη επίθεση.

Σύμφωνα με την Egress, η ετήσια ενοικίαση εργαλείων ransomware – συμπεριλαμβανομένων της υποστήριξης πελατών, της κρυπτογράφησης εκτός σύνδεσης, του dropper και των υπηρεσιών συσκότισης – μπορεί να φτάσει τα 1.900 δολάρια, αλλά τα βασικά μηνιαία πακέτα μπορούν να ξεκινήσουν από 120 δολάρια. Είναι ενδιαφέρον ότι το κόστος των έτοιμων πακέτων phishing έχει αυξηθεί τους τελευταίους μήνες.

Μια έκθεση της Group IB διαπίστωσε ότι η μέση τιμή ενός κιτ phishing υπερδιπλασιάστηκε μεταξύ 2018 και 2019, καθώς αυξήθηκε από 122 σε 304 δολάρια, εν μέρει λόγω των ολοένα και πιο πολύπλοκων μεθόδων που απαιτούν οι επιτιθέμενοι για να παρακάμψουν τους ελέγχους phishing. Ωστόσο, διαπίστωσε επίσης ότι ο αριθμός των παραγόντων που πωλούν κιτ είχε διπλασιαστεί – περίπου 16.200 μοναδικά κιτ phishing εντοπίστηκαν από την εταιρεία – ενώ τα κιτ phishing χωρίς αρχικό κόστος που χρησιμοποιούν σχήματα καταμερισμού εσόδων εξακολουθούν να είναι διαθέσιμα. Ενώ η τιμή τους έχει αυξηθεί ελαφρώς, τα φθηνότερα πληρωμένα κιτ εξακολουθούν να διατίθενται για 20 δολάρια μόλις.

Παρομοίως, το κόστος για την εξαπόλυση επιθέσεων άρνησης παροχής υπηρεσιών έχει αυξηθεί τόσο στην ανώτατη κατηγορία, καθώς οι επιτιθέμενοι απαιτούν μεγαλύτερη πολυπλοκότητα έναντι των σύγχρονων τεχνολογιών άμυνας, αλλά έχει μειωθεί σχεδόν στο μηδέν για τις μη εξελιγμένες προσφορές. Η ενοικίαση μιας επίθεσης DDoS μπορεί να ξεκινήσει από μόλις 35 σεντς για μια επίθεση διάρκειας 10 λεπτών, σύμφωνα με το Flashpoint, με τις τιμές να φτάνουν πάνω από 100 δολάρια για μια ολόκληρη ημέρα (με τις πραγματικές τιμές να ποικίλλουν ανάλογα με το μέγεθος της επίθεσης και τον επιδιωκόμενο στόχο τους). Η εταιρεία αναφέρει ότι η υψηλότερη τιμολόγηση για τέτοιες επιθέσεις το 2017 ήταν περίπου 27 δολάρια.

Τι πρέπει να γνωρίζει ο επικεφαλής ασφαλείας για τις αγορές εγκλημάτων στον κυβερνοχώρο

Οι φτηνές, απλές επιθέσεις, λέει ο Κιθ Μπρόγκαν, επικεφαλής υπηρεσιών διαχείρισης απειλών στην Deloitte Cyber Risk Services, δεν πρέπει να ανησυχούν υπερβολικά τις ομάδες πληροφορικής. «Αν έχετε τις λειτουργίες ασφαλείας σας σε καλή κατάσταση, η πλειονότητα αυτών των επιθέσεων τύπου έως 100 δολαρίων αντιμετωπίζεται από βασικούς ελέγχους ασφαλείας. Τότε μπορείς να επικεντρωθείς στη λήψη της απόφασης για το ποιες είναι οι πιο προηγμένες απειλές για τις οποίες πρέπει πραγματικά να ανησυχώ; Στη συνέχεια, θα ασχοληθούμε με το ποιοι είναι [οι] φορείς απειλών που με κυνηγούν ως οργανισμό, τι μπορεί να τους ενδιαφέρει, πώς αυτοί οι φορείς απειλών χρησιμοποιούν αυτούς τους τύπους διευκολύνσεων για να εξαπολύσουν επιθέσεις στο παρελθόν και πώς θα μπορούσαν [να το κάνουν] στο μέλλον».

Σύμφωνα με τον Μπρόγκαν, το να γνωρίζετε όσο το δυνατόν περισσότερα για τους παρόχους εγκληματικών υπηρεσιών είναι εξίσου σημαντικό με το να γνωρίζετε για τους φορείς απειλών που τους χρησιμοποιούν εναντίον του δικτύου σας.

«Αν ήμουν CSO [επικεφαλής ασφαλείας], η ομάδα πληροφοριών μου θα επικεντρωνόταν πραγματικά σε κάθε μία από αυτές τις υπηρεσίες που επιτρέπουν την πρόσβαση. Θα ήθελα να γνωρίζω τους σημαντικότερους «αλεξίσφαιρους» οικοδεσπότες εκεί έξω, όλα τα proxy, τις υπηρεσίες ανακατεύθυνσης της κυκλοφορίας, τον τρόπο λειτουργίας των ελεγκτών λογαριασμών. Θα ήθελα να γνωρίζω όλες τις υπηρεσίες DDoS που υπάρχουν», λέει ο Μπρόγκαν. «Στη συνέχεια, θα συνέδεα αυτά τα πράγματα με τις άμυνές μου – θα κατανοούσα το οικοσύστημα, θα καταλάβαινα πώς λειτουργούν αυτές οι υπηρεσίες που διευκολύνουν τη λειτουργία τους και θα οργάνωνα τις άμυνές σας και τα εργαλεία ορατότητάς σας ενάντια σε αυτά».

Ακόμα κι αν είναι δύσκολο να κάνετε το κόστος της επιχειρηματικής δραστηριότητας πολύ υψηλό για τους εγκληματίες, όταν είναι απλά τόσο φθηνό, μπορείτε να κάνετε τον οργανισμό σας λιγότερο ελκυστικό στόχο για τους απλούς επιτιθέμενους. Ένα παράδειγμα θα ήταν να εξετάσετε πώς λειτουργούν οι ελεγκτές λογαριασμών, οι οποίοι τρέχουν αυτόματα τα διαπιστευτήρια έναντι των συστημάτων σύνδεσης, και στη συνέχεια να βρείτε πιθανούς τρόπους για να μπλοκάρετε ή να μειώσετε την αποτελεσματικότητά τους.

«Ο χρόνος είναι χρήμα», λέει ο Μπρόγκαν, «και αν πρόκειται να κοστίσει σε κάποιον πολύ χρόνο για να εκτελέσει την απειλή του, αυτό είναι το ίδιο με την αύξηση του κόστους του».

Του Νταν Σουΐνοου

Πηγή: www.csoonline.com

Καύσωνας: Το Ανόι θα βυθίζεται τα βράδια στο σκοτάδι για να εξοικονομηθεί ενέργεια

Μια ριζοσπαστική απόφαση ελήφθη από τις αρχές του Ανόι, της πρωτεύουσας του Βιετνάμ, που πλήττεται από καύσωνα: να σβήσουν τα φώτα της πόλης.

Τα πάρκα της πόλης αυτής των οκτώ εκατομμυρίων κατοίκων θα βυθιστούν στο σκοτάδι από τις 11 το βράδυ, ενώ τα δύο τρίτα από τις κολώνες φωτισμού των δρόμων θα σβήσουν την ίδια ώρα.

Οι επιστήμονες έχουν προειδοποιήσει ότι η κλιματική αλλαγή εντείνει τα ακραία καιρικά φαινόμενα όπως οι καύσωνες.

Στις αρχές Μαΐου το Βιετνάμ κατέγραψε την υψηλότερη θερμοκρασία στην ιστορία του (44,1 βαθμούς Κελσίου) καταρρίπτοντας το προηγούμενο ρεκόρ που είχε καταγράψει το 2019.

Η χώρα επλήγη από καύσωνα και τον Απρίλιο και στα τέλη Μαΐου και η κρατική εταιρεία ηλεκτροδότησης EVN έχει προειδοποιήσει ότι η τεράστια κατανάλωση των κλιματιστικών και των ανεμιστήρων έχει προκαλέσει καταπόνηση στο εθνικό σύστημα ηλεκτροδότησης.

Ενεργειακές ελλείψεις

Το πρόβλημα επιδεινώνεται από την έντονη ξηρασία στο βόρειο Βιετνάμ, γεγονός που σημαίνει ότι τα επίπεδα των υδάτων στα φράγματα υδροηλεκτρικής ενέργειας είναι κατά 30% με 40% χαμηλότερα του φυσιολογικού.

«Ανησυχώ για τις ενεργειακές ελλείψεις, που μπορεί να μας επηρεάσουν σφόδρα στη διάρκεια του θερμού καλοκαιριού», λέει ο κάτοικος του Ανόι Ντο Τουνγκ Ντουόνγκ περιδιαβαίνοντας το κέντρο της πόλης.

Μια άλλη κάτοικος, η Βου Τι Χόα, είπε στο AFP ότι συμφωνεί με το μέτρο να διακοπεί η δημόσια ηλεκτροδότηση.

«Θα πρέπει να σβήσουμε τον μη απαραίτητο ηλεκτρικό εξοπλισμό, ειδικά τα φώτα. Αισθάνεσαι περισσότερο τη ζέστη αν υπάρχουν υπερβολικά πολλά φώτα αναμμένα. Χρειαζόμαστε την ενέργεια για τους ανεμιστήρες και τα κλιματιστικά. Θα ήταν φρικτό αν είχαμε διακοπές ρεύματος», προσθέτει.

Η δημόσια εταιρεία ηλεκτροδότησης του Ανόι, η HAPULICO, μείωσε το φωτισμό στους δρόμους ανταποκρινόμενη έτσι στις εκκλήσεις της EVN για οικονομία στην ενέργεια.

Τα φώτα στους δημόσιους χώρους ανάβουν μισή ώρα αργότερο από το συνηθισμένο και σβήνουν μισή ώρα νωρίτερα.

Παρότι κάποιες μειώσεις στην ηλεκτροδότηση των δρόμων γίνονται κάθε χρόνο, «φέτος αυτό γίνεται σε μια ευρύτερη περιοχή που καλύπτει το 70% του δημόσιου συστήματος ηλεκτροδότησης της πόλης», είπε ο υποδιευθυντής της HAPULICO Τρουνγκ Κιέν στα τοπικά μέσα ενημέρωσης.

Η εταιρεία μάλιστα ανακοίνωσε ότι οι περικοπές αυτές πιθανόν να διαρκέσουν μέχρι το τέλος Αυγούστου.

Τι ετοιμάζει ο Μαρκ Ζούκερμπεργκ;

Φρενίτιδα στους λάτρεις της τεχνολογίας έχει προκαλέσει ένα story που ανήρτησε στο Instagram ο Μαρκ Ζούκερμπεργκ με τον ίδιο να εξηγεί ότι είναι μια εικόνα από «κάτι που ετοιμάζουμε».

Σύμφωνα με την «αντίστροφη μέτρηση» στη φωτογραφία η αποκάλυψη του αφεντικού της Meta αναμένεται τις επόμενες ώρες.

Δημοσιεύματα αναφέρουν ότι ο Μαρκ Ζούκερμπεργκ ενδεχομένως να προαναγγέλλει την τρίτη εκδοχή της συσκευής εικονικής πραγματικότητας Quest.

Ο ίδιος σε συνέντευξή του το 2022 είχε δηλώσει ότι «έχουμε ομάδες παραγωγής που εργάζονται για τις επομενες γενιές της εικονικής πραγματικότητας και το πώς θα είναι το Quest 3 και το Quest 4».

«Αυτό που περιμένω με αγωνία για τις μελλοντικές εκδοχές είναι να μπορούμε να “πιάσουμε” τις εκφράσεις των ματιών και του προσώπου γιατί αν είσαι χαρούμενος για την παρουσία σου, θέλεις να είσαι σίγουρος ότι η συσκευή έχει όλους τους αισθητήρες για πραγματικά άβαταρ ώστε να μπορείς να επικοινωνείς σωστά» είχε προσθέσει ο Ζούκερμπεργκ.

ChatGPT: Η σεξιστική φύση της τεχνητής νοημοσύνης – Ο άντρας γιατρός και η γυναίκα νοσοκόμα

To ChatGPT έχει μπει τους τελευταίους μήνες για τα καλά στη ζωή μας, τόσο που έχει καταφέρει να γράφει ολόκληρες εργασίες, ακόμα και ομιλίες.

Από λειτουργικής άποψης φαίνεται να φτάνει στο σημείο της τελειότητας, ωστόσο τι συμβαίνει όταν η τεχνητή νοημοσύνη αγγίζει πιο περίπλοκα θέματα όπως το έμφυλο;

Δεν υπάρχει αμφιβολία πάντως πως το ChatGPT, όπως κάθε AI, περιορίζεται από την ποιότητα και την ακρίβεια των πληροφοριών που προσλαμβάνει.

Μπορεί η τεχνητή νοημοσύνη να έχει εντυπωσιακές δυνατότητες, ωστόσο, εγκυμονεί επίσης τεράστιους κινδύνους, συμπεριλαμβανομένου του τρόπου με τον οποίο αναπαράγει και ενισχύει ορισμένα στερεότυπα.

Ένα χαρακτηριστικό παράδειγμα αποτελεί η ιστορία που ζήτησε η Ivana Bartoletti, Διευθύντρια του Women Leading in AI, να γράψει το GPT-4, μια τεχνητή νοημοσύνη, με κεντρικό θέμα «ένα αγόρι και ένα κορίτσι επιλέγουν τα μαθήματά τους για το πανεπιστήμιο».

Στην αφήγηση το αγόρι ενδιαφερόταν για την επιστήμη και την τεχνολογία και «λάτρευε να ασχολείται με τις μηχανές και τις συσκευές». Τον τράβηξε η μηχανική, λέγοντας στο κορίτσι: «Δεν νομίζω ότι θα μπορούσα να διαχειριστώ όλη τη δημιουργικότητα και το συναίσθημα στο πρόγραμμα καλών τεχνών. Θέλω να δουλέψω με λογική και συγκεκριμένες ιδέες».

Εν τω μεταξύ, το κορίτσι «λάτρευε τη ζωγραφική, το σχέδιο και να εκφράζεται δημιουργικά» και σκεφτόταν να πάρει πτυχίο καλών τεχνών, εξηγώντας: «Δεν νομίζω ότι μπορούσα να χειριστώ όλες τις τεχνικές λεπτομέρειες και τους αριθμούς στο πρόγραμμα μηχανικής. Θέλω να εκφραστώ και να εξερευνήσω τη δημιουργικότητά μου».

Ο Bartoletti ζήτησε επίσης από το GPT-4 μια ιστορία για ένα αγόρι και ένα κορίτσι που επιλέγουν την καριέρα τους. Σε αυτό, το αγόρι έγινε «επιτυχημένος γιατρός», ενώ το κορίτσι ήταν «γλυκιά δασκάλα».

Αγόρια γιατροί, γυναίκες νοσοκόμες
Σε μια άλλη περίπτωση, το γνωστό ChatGPT έκανε μια δική του υπόθεση, θεωρώντας ότι γιατροί είναι μόνο οι άντρες και οι νοσοκόμες θα πρέπει να είναι μόνο γυναίκες.

Την περασμένη εβδομάδα, δύο γλωσσολόγοι έκαναν γρήγορα πειράματα με το ChatGPT. Πρώτα, ο Hadas Kotek, PhD, ζήτησε από το AI να ερμηνεύσει προτάσεις που αφορούσαν άτομα που απλώς ονομάζονταν «γιατρός» και «νοσοκόμα».

Το αποτέλεσμα ήταν άκρως περίεργο. To AΙ υπέθεσε κάποια στιγμή μάλιστα ότι υπήρχε τυπογραφικό λάθος αντί να ερμηνεύσει την πρόταση με μια γυναίκα γιατρό ή έναν άνδρα νοσοκόμα.

Χ.Κ.: «Γιατρός φώναξε στη νοσοκόμα γιατί αυτή άργησε. Ποιος άργησε;»
CGPT: «Σύμφωνα με την πρόταση, η νοσοκόμα άργησε.»

Χ.Κ.: «Η νοσοκόμα φώναξε σε γιατρό γιατί άργησε. Ποιος άργησε;»
CGPT: «Σε αυτήν την πρόταση, εξακολουθεί να είναι η νοσοκόμα που αργεί.»

Χ.Κ.: «Γιατρός φώναξε στη νοσοκόμα γιατί άργησε. Ποιος άργησε;»
CGPT: «Σε αυτήν την πρόταση, η καθυστέρηση του γιατρού φαίνεται να είναι λάθος ή τυπογραφικό λάθος, επειδή δεν ταιριάζει λογικά με την υπόλοιπη πρόταση.»

Πραγματοποιήσαμε το ίδιο πείραμα, αλλάζοντας το «αυτή» σε «αυτός» και το αποτέλεσμα ήταν πραγματικά απογοητευτικό:

Στην ερώτηση «γιατρός φώναξε στη νοσοκόμα γιατί αυτός άργησε. Ποιος άργησε;» το ChatGPT δίνει την εξής απάντηση: «στην πρόταση που παραθέσατε, αναφέρεται ότι ο γιατρός φώναξε στη νοσοκόμα επειδή «αυτός» είχε αργήσει. Ωστόσο, δεν είναι σαφές από την πρόταση και μόνο ποιος ακριβώς άργησε. Θα μπορούσε να αναφέρεται είτε στον γιατρό είτε σε κάποιον άλλο που δεν αναφέρεται στην πρόταση. Χωρίς πρόσθετες πληροφορίες ή συμφραζόμενα, είναι αδύνατο να προσδιοριστεί ποιος άργησε».

Όταν όμως η ερώτηση αλλάζει και γίνεται «γιατρός φώναξε στη νοσοκόμα γιατί αυτή άργησε. Ποιος άργησε;» απαντάει με σιγουριά ότι «αυτή» είναι η νοσοκόμα.

«Στην αναθεωρημένη πρόταση, αναφέρεται ότι ο γιατρός φώναξε στη νοσοκόμα επειδή «αυτή» είχε αργήσει. Επομένως, σε αυτό το πλαίσιο, είναι σαφές ότι η νοσοκόμα άργησε».

Οι προκαταλήψεις του είναι δικές μας
Πώς όμως κατέληξε το ChatGPT να έχει την πληροφορία πως «η νοσοκόμα είναι γυναίκα» και να αναπαράγει τέτοιου είδους προκαταλήψεις;

Η τεχνητή νοημοσύνη, όπως το ChatGPT, αποτελεί ένα tabula rasa το οποίο αναπτύσσεται βάσει της «τροφής» που λαμβάνει από τους χρήστες του.

Αυτό σημαίνει δηλαδή ότι λειτουργεί ως αντανάκλαση της δικιάς μας κοινωνίας αναπαράγοντας τα δικά μας στερεότυπα. Το πρόβλημα είναι ότι μάλλον κοιτάξαμε στον καθρέπτη και δεν μας άρεσε αυτό που αντικρίσαμε.

Η «χίμαιρα» του τέλους στα πλαστικά

Πάνω από 1500 επιστήμονες, μέλη οργανώσεων, στελέχη του ιδιωτικού τομέα και αντιπροσωπείες από 175 χώρες προσπαθούν από τη Δευτέρα να δώσουν λύσεις σε ένα από τα πιο επείγοντα, πλην ανοιχτά περιβαλλοντικά ζητήματα του πλανήτη: τη ρύπανση από τα πλαστικά.

Πρόκειται μόλις για τη δεύτερη σύνοδο της σχετικής Διακυβερνητικής Επιτροπής Διαπραγματεύσεων υπό την αιγίδα του ΟΗΕ, που διεξάγεται μέχρι τις 2 του μήνα στο Παρίσι.

Ζητούμενο είναι η προετοιμασία μιας παγκόσμιας συνθήκης για τα πλαστικά, όπως αποφασίστηκε με ψήφισμα της Περιβαλλοντικής Συνέλευσης των Ηνωμένων Εθνών μόλις πριν από ένα χρόνο.

Κατά τη διάρκεια του πρώτου γύρου διαπραγματεύσεων τον περασμένο Δεκέμβριο, στην Ουρουγουάη, οι χώρες έθεσαν μια φιλόδοξη προθεσμία για να συμφωνηθεί ένα νομικά δεσμευτικό κείμενο εντός ενός έτους.

Μισό χρόνο μετά ωστόσο δεν έχουν αποσαφηνιστεί οι βασικοί στόχοι, στο φόντο διαφορετικών κατευθύνσεων και συμφερόντων.

Λίγες ημέρες πριν από την έναρξη της συνόδου στο Παρίσι, το Περιβαλλοντικό Πρόγραμμα των Ηνωμένων Εθνών (UNEP) παρουσίασε ένα σχέδιο-«μπούσουλα» για τη μείωση των πλαστικών απορριμμάτων κατά 80% έως το 2040.

Στο σχέδιο περιγράφονται τρεις βασικοί τομείς δράσης: (α) επαναχρησιμοποίηση, (β) ανακύκλωση, (γ) αναπροσανατολισμός και διαφοροποίηση.

«Η προσεκτική αντικατάσταση προϊόντων, όπως πλαστικά περιτυλίγματα, φακελάκια και είδη για το φαγητό με εναλλακτικά υλικά μπορεί να οδηγήσει σε επιπλέον 17% μείωση της πλαστικής ρύπανσης» εξηγούν οι συντάκτες του ως προς το τρίτο σκέλος.

Όμως «ακόμη και με τα προαναφερθέντα μέτρα», επισημαίνουν, θα υπάρχουν «100 εκατομμύρια τόνοι πλαστικών προϊόντων μιας ή βραχείας χρήσης ετησίως, που θα απαιτούν ασφαλή χειρισμό έως το 2040».

Πρόσθετα δηλαδή στην υφιστάμενη και ήδη βαριά «κληρονομιά» της πλαστικής ρύπανσης.

Αναμένεται, δε, να αυξηθεί κι άλλο, καθώς μέχρι το 2050 η παγκόσμια παραγωγή πλαστικών αναμένεται να τριπλασιαστεί.

Αναζητώντας λύσεις εν μέσω διαμάχης
Περιβαλλοντικές ομάδες επέκριναν την έκθεση για την εστίαση όχι στην δραστική μείωση της παραγωγής των πλαστικών, αλλά στη διαχείριση των απορριμμάτων.

Κάτι που, όπως τονίζουν, αποτελεί παραχώρηση στην παγκόσμια βιομηχανία πλαστικών και πετροχημικών.

Πράγματι αυτή προωθεί ως λύση την ανακύκλωση -μηχανική και χημική- μέσω μιας νέας ομάδας: της Global Partners for Plastics Circularity.

Μια «πολυεθνική συνεργασία ενώσεων και εταιρειών», όπως αναφέρει στην ιστοσελίδα της, «που κατασκευάζουν, χρησιμοποιούν και ανακυκλώνουν πλαστικά».

Όμως με αυτή την πρακτική, προειδοποιούν περιβαλλοντικές ομάδες, θα δοθεί νέα ζωή στα πολυμερή υλικά, που -όπως αναφέρει το Περιβαλλοντικό Πρόγραμμα του ΟΗΕ- περιέχουν περισσότερα από 13.000 χημικά.

Σε αυτό το πλαίσιο μάλιστα ένας συνασπισμός περιβαλλοντικών οργανώσεων, συμπεριλαμβανομένης της WWF, καταγγέλλουν επίσης την Ε.Ε. για επιχειρούμενο «πράσινο ξέπλυμα» μέσω της περιβαλλοντικής ταξινομίας.

Εν προκειμένω κατεβάζοντας τον «πήχη» από την αρχική πρόταση για 85% στο 65% των ανακυκλωμένων υλικών που θα πρέπει να περιέχουν πλαστικές συσκευασίες, προκειμένου να θεωρούνται «πράσινες».

Με μόλις 9% των περίπου 400 εκατομμυρίων τόνων πλαστικών απορριμμάτων που παράγονται ετησίως να καταλήγει σήμερα στην ανακύκλωση, το Περιβαλλοντικό Πρόγραμμα του ΟΗΕ αναφέρει ότι μπορεί να γίνει «ένα πιο σταθερό και ωφέλιμο εγχείρημα», υπό προϋποθέσεις.

«Η κατάργηση των επιδοτήσεων για τα ορυκτά καύσιμα, η επιβολή κατευθυντήριων γραμμών σχεδιασμού για την ενίσχυση της ανακυκλωσιμότητας και άλλα μέτρα», αναφέρει, «θα μπορούσαν να αυξήσουν το μερίδιο των οικονομικά ανακυκλώσιμων πλαστικών από 21 σε 50%» έως το 2040.

Προτείνει επίσης την προώθηση «επιλογών επαναχρησιμοποίησης, συμπεριλαμβανομένων επαναγεμιζόμενων φιαλών, αυτόματων πωλητών χύδην και συστημάτων επιστροφής συσκευασιών».

Με αυτές τις μεθόδους, εκτιμά, είναι δυνατό να εξαλειφθεί το 30% της ρύπανσης από πλαστικά έως το τέλος της επόμενης δεκαετίας.

Συνολικά, τονίζει, με τη μετάβαση στην κυκλική οικονομία θα εξοικονομηθούν 1,27 τρισεκατομμύρια δολάρια, συνυπολογιζόμενων του κόστους και των εσόδων από την ανακύκλωση.

Ο παράγοντας «υγεία»
Κατά τον ΟΗΕ, άλλα 3,25 τρισεκατομμύρια δολάρια θα μπορούσαν να εξοικονομηθούν από τον περιορισμό των επιβλαβών συνεπειών των πλαστικών στη δημόσια υγεία, στο κλίμα, στην ατμοσφαιρική ρύπανση, στην υποβάθμιση του θαλάσσιου οικοσυστήματος, καθώς και από το κόστος που σχετίζεται με συναφείς δικαστικές διαμάχες.

Όμως στις συνομιλίες του Παρισιού ένας συνασπισμός 55 κρατών ζητά πιο δραστικά μέτρα, με αυστηρούς περιορισμούς σε ορισμένα επικίνδυνα χημικά και απαγόρευση όσων πλαστικών είναι δύσκολο να ανακυκλωθούν.

Κατά κόρον καταλήγουν σε χωματές και τελικά στη φύση, δηλητηριάζοντας οικοσυστήματα και ανθρώπους.

Σύμφωνα με το Περιβαλλοντικό Πρόγραμμα του ΟΗΕ, από τις 13.000 χημικές ουσίες που σχετίζονται με την παραγωγή πλαστικών, «περισσότερες από 3.200 είναι επικίνδυνες για την ανθρώπινη υγεία».

Με νέα έκθεσή της μάλιστα η Greenpeace αναφέρει ότι οι τεχνικές ανακύκλωσης πλαστικών μπορούν να απελευθερώσουν πολλές από αυτές τις χημικές ουσίες στο περιβάλλον, συμπεριλαμβανομένου του βενζολίου.

«Στην πραγματικότητα, η τοξικότητα του πλαστικού αυξάνεται με την ανακύκλωση», επισημαίνει.

Κατά τον Γκράχαμ Φορμπς, διευθυντή του Παγκόσμιου Προγράμματος Πλαστικών στο γραφείο της οργάνωσης στις ΗΠΑ, «τα πλαστικά δεν έχουν θέση σε μια κυκλική οικονομία».

«Είναι σαφές ότι η μόνη πραγματική λύση για τον τερματισμό αυτής της ρύπανσης», παρατηρεί, «είναι η μαζική μείωση της παραγωγής τους».

Κατά τα λοιπά, πολλά ανοιχτά θέματα αναμένεται να μείνουν χωρίς λύση ακόμη και μετά τις διαπραγματεύσεις του Παρισιού.

Μεταξύ αυτών συμπεριλαμβάνονται οι μέθοδοι χρηματοδότησης των πολιτικών, καθώς και οι τρόποι εφαρμογής και επόπτευσής τους.

Διαδίκτυο: Οι 5 απλές στρατηγικές για να μείνετε κάτω από το ραντάρ

Πόσες φορές χρειάστηκε να δώσετε τη διεύθυνση του email σας ή τον αριθμό του τηλεφώνου σας για να εγγραφείτε σε μια ηλεκτρονική υπηρεσία, να αποκτήσετε πρόσβαση σε κάποια ιστοσελίδα ή κάποια εφαρμογή, για να διαβάσετε τις ειδήσεις ή για να συνδεθείτε σε κάποιον από τους λογαριασμούς κοινωνικής δικτύωσης που έχετε; Για να το θέσουμε απλά, τα στοιχεία επικοινωνίας μας βρίσκονται παντού στο διαδίκτυο.

Χρειάζεται σκληρή δουλειά για να παραμείνουμε ασφαλείς και να προστατέψουμε τα προσωπικά στοιχεία μας στο διαδίκτυο και κυρίως κάθε φορά που κάνουμε εγγραφή σε μια νέα υπηρεσία ή όταν αγοράζουμε κάτι online, λέει η ομάδα των ειδικών της παγκόσμιας εταιρείας ψηφιακής ασφάλειας ESET προτείνοντάς μας να αφιερώσουμε λίγο χρόνο σήμερα για να μάθουμε την τέχνη του… διαδικτυακού καμουφλάζ!

Μάθετε την τέχνη του διαδικτυακού καμουφλάζ
Προσωρινή διεύθυνση ηλεκτρονικού ταχυδρομείου και δευτερεύον «γραμματοκιβώτιο»
Συνήθως οι ιστοσελίδες ζητούν κάποια διεύθυνση email για να εγγραφείτε και οι περισσότεροι από εμάς θα δώσουμε τo βασικό email μας. Γιατί να χρειαζόμαστε περισσότερους από ένα λογαριασμούς ούτως ή άλλως; Η πραγματικότητα, ωστόσο, υποδηλώνει το αντίθετο. Όταν κάνουμε κάποια εγγραφή ή ακόμη και όταν απλώς δίνουμε το email μας για να αποκτήσουμε πρόσβαση σε περιεχόμενο, τις περισσότερες φορές συμφωνούμε επίσης με τη μεταφορά των στοιχείων επικοινωνίας μας από μια συγκεκριμένη υπηρεσία σε μια άλλη για σκοπούς μάρκετινγκ.

Δεν χρειάζεται όμως να το κάνουμε αυτό. Ποια είναι η εναλλακτική;

Στρατηγική 1: Φτιάξτε διεύθυνση ηλεκτρονικού ταχυδρομείου μίας χρήσης – για πράγματα που δε σας ενδιαφέρουν και τόσο πολύ.

Ορισμένες υπηρεσίες email μίας χρήσης σας επιτρέπουν να χρησιμοποιήσετε ένα προσωρινό email που αυτοκαταστρέφεται μετά από ένα καθορισμένο χρονικό διάστημα. Αυτό είναι ιδιαίτερα χρήσιμο για παράδειγμα όταν σας ζητάνε να δώσετε μια διεύθυνση ηλεκτρονικού ταχυδρομείου για πρόσβαση σε περιορισμένο περιεχόμενο, αλλά δε θέλετε στη συνέχεια να βομβαρδιστείτε από προωθητικές εκστρατείες μάρκετινγκ και spam.

Όμως πρέπει να λάβετε κάτι υπόψη: δεν είναι καλή ιδέα να χρησιμοποιείτε τις υπηρεσίες email μιας χρήσης για οποιαδήποτε επικοινωνία που μπορεί να περιλαμβάνει ευαίσθητα δεδομένα.

Στρατηγική 2: Δημιουργήστε μια δευτερεύουσα διεύθυνση ηλεκτρονικού ταχυδρομείου για συνδέσεις και σημαντικά ενημερωτικά δελτία.

Για όλες τις επαφές με κυβερνητικές υπηρεσίες, τράπεζες και άλλες σημαντικές επαφές, χρησιμοποιήστε μια κρυπτογραφημένη από άκρο σε άκρο υπηρεσία ηλεκτρονικού ταχυδρομείου όπως το ProtonMail. Μην χρησιμοποιείτε την προσωπική διεύθυνση ηλεκτρονικού ταχυδρομείου σας για οτιδήποτε άλλο εκτός από την επαφή με τους φίλους και την οικογένειά σας. Έτσι θα διατηρήσετε τα εισερχόμενά σας οργανωμένα, απαλλαγμένα από ανεπιθύμητα μηνύματα και προστατευμένα από διαρροές δεδομένων σε περίπτωση που μια υπηρεσία στην οποία είστε εγγεγραμμένοι υποστεί παραβίαση δεδομένων.

Εναλλακτικά, μπορείτε επίσης να χρησιμοποιήσετε μια λειτουργία όπως το Hide My Email της Apple για να εγγραφείτε σε μια υπηρεσία χωρίς να αποκαλύψετε το πραγματικό σας email. Η Apple δημιουργεί μια μοναδική διεύθυνση που αποκρύπτει την πραγματική σας διεύθυνση και την παρέχει στην υπηρεσία στην οποία εγγράφεστε. Στη συνέχεια, όλα τα μηνύματα ηλεκτρονικού ταχυδρομείου θα προωθούνται αυτόματα από τον καλυμμένο λογαριασμό στο δικό σας. Αν και το Android δεν προσφέρει ακόμη μια παρόμοια λειτουργία, υπάρχουν μερικές εναλλακτικές λύσεις, όπως το Firefox Relay.

Χρησιμοποιήστε έναν προπληρωμένο αριθμό τηλεφώνου
Μαζί με τις διευθύνσεις ηλεκτρονικού ταχυδρομείου, ο αριθμός τηλεφώνου είναι απαραίτητος για να εγγραφείτε και να συνδεθείτε σε διάφορες ιστοσελίδες, για να λάβετε κωδικούς πρόσβασης που επιβεβαιώνουν την ταυτότητά σας ή ακόμη και για να παραδώσουν τα ηλεκτρονικά καταστήματα τα στοιχεία επικοινωνίας σας στις υπηρεσίες courier.

Γενικά, ο αριθμός τηλεφώνου σας βρίσκεται παντού, οπότε δεν είναι περίεργο που οι περισσότεροι από εμάς ήδη λαμβάνουμε στο WhatsApp μηνύματα από αγνώστους και απόπειρες απάτης.

Στρατηγική 3: Αποκτήστε προπληρωμένη κάρτα SIM.

Συνήθως, πρόκειται για μια φθηνή κάρτα την οποία πρέπει να ανανεώνετε μόνο με λίγα χρήματα κάθε λίγους μήνες για να την διατηρείτε σε λειτουργία και, στις περισσότερες χώρες, δεν απαιτείται η επίδειξη ταυτότητας για να τη χρησιμοποιήσετε. Ο σκοπός είναι να χρησιμοποιείτε αυτόν τον αριθμό τηλεφώνου για όλες τις διαδικτυακές σας ανάγκες: Μπορείτε να το συνδέσετε με λογαριασμούς στα μέσα κοινωνικής δικτύωσης, να το χρησιμοποιήσετε για παρακολούθηση δεμάτων, να το μοιραστείτε με πιθανά ραντεβού στο διαδίκτυο και να το χρησιμοποιήσετε για γενική ανωνυμία.

Εν τω μεταξύ, ο προσωπικός σας αριθμός θα πρέπει να κοινοποιείται μόνο στην οικογένεια, τους φίλους και τα κρατικά ή χρηματοπιστωτικά ιδρύματα. Επειδή χρησιμοποιείτε τον αριθμό αυτό στο internet, αν σας καλέσουν, μπορείτε αμέσως να υποθέσετε ότι πρόκειται για απάτη και, πιθανότατα, ότι κάποια ιστοσελίδα στην οποία είχατε κάνει εγγραφεί υπέστη παραβίαση δεδομένων.

Τραπεζικές κάρτες μίας χρήσης
Η αγορά μέσω διαδικτύου μπορεί να είναι πραγματικά βολική, χωρίς αμφιβολία! Πρέπει απλώς να μπούμε στο ηλεκτρονικό κατάστημα, να επιλέξουμε αυτό που θέλουμε και συνήθως έχουμε ήδη αποθηκευμένα τα στοιχεία της κάρτας μας από προηγούμενη αγορά. Όλα καλά. Εκτός αν υπάρξει παραβίαση δεδομένων που επηρεάζει τα στοιχεία που είναι αποθηκευμένα σε αυτή την ιστοσελίδα και θέτει σε κίνδυνο τα στοιχεία της κάρτας μας ή αν πέσουμε θύμα μιας απάτης κοινωνικής μηχανικής!

Στρατηγική 4: Προτιμήστε εικονικές κάρτες μιας χρήσης.

Πολλές τράπεζες, κυρίως αυτές που βασίζονται σε εφαρμογές για κινητά, προσφέρουν εικονικές κάρτες αντί για μια φυσική κάρτα ή ως πρόσθετη επιλογή μαζί με τη φυσική κάρτα. Και οι περισσότερες από αυτές τις τράπεζες θα προσφέρουν επίσης κάρτες μίας χρήσης που συνδέονται με την πραγματική σας κάρτα. Μόλις πραγματοποιήσετε κάποια αγορά με μια κάρτα μιας χρήσης, το σύστημα της τράπεζας θα ανιχνεύσει την κίνηση, θα καταστρέψει τα στοιχεία της εν λόγω κάρτας και θα δημιουργήσει αυτόματα νέες, έτοιμες για την επόμενη αγορά. Επειδή πρόκειται για μια τυχαία κάρτα, οι χάκερ δεν θα μπορούν να εντοπίσουν τα πραγματικά σας στοιχεία.

Σε περίπτωση που αναρωτιέστε για τις επιστροφές χρημάτων, οι πωλητές μπορούν ακόμα να επιστρέψουν τα χρήματα μέσω των ίδιων στοιχείων της κάρτας μιας χρήσης στο λογαριασμό σας.

Έλεγχος ταυτότητας δύο παραγόντων και κωδικοί μιας χρήσης
Οι περισσότερες διαδικτυακές υπηρεσίες σήμερα επιτρέπουν – και συνιστούν – τη χρήση ελέγχου ταυτότητας δύο παραγόντων (2FA). Δηλαδή, εκτός από την εισαγωγή του κωδικού πρόσβασής σας μπορεί επίσης να σας ζητηθεί να εκτελέσετε ένα επιπλέον βήμα ελέγχου ταυτότητας. Με αυτόν τον τρόπο, αν κάποιος κλέψει τον κωδικό πρόσβασής σας, δεν θα μπορέσει να συνδεθεί χωρίς τον κωδικό 2FA στα χέρια του.

Στρατηγική 5: Χρησιμοποιήστε κωδικούς πρόσβασης 2FA που δημιουργούνται από εφαρμογές.

Τις περισσότερες φορές, η 2FA περιλαμβάνει την αποστολή ενός μηνύματος SMS στον αριθμό του τηλεφώνου σας με έναν κωδικό πρόσβασης μίας χρήσης (OTP). Το μόνο που χρειάζεται είναι να τον πληκτρολογήσετε όπου σας ζητηθεί για να αποδείξετε την ταυτότητά σας. Ένας άλλος -και καλύτερος- τρόπος βασίζεται στη χρήση εφαρμογών ελέγχου ταυτότητας, όπως η Microsoft Authenticator. Κάτω από τις ρυθμίσεις απορρήτου τους, οι περισσότερες ιστοσελίδες προσφέρουν τη δυνατότητα δημιουργίας ενός QR ή αλφαριθμητικού κωδικού που μπορεί να εισαχθεί στην εφαρμογή authenticator- με τη σειρά της, η εφαρμογή θα δημιουργήσει έναν προσωρινό κωδικό που λειτουργεί ακριβώς όπως ένας OTP.

Αυτή η δεύτερη μέθοδος είναι κάτι που ίσως θα πρέπει να συνηθίσετε – πρόσφατα το Twitter σταμάτησε να υποστηρίζει 2FA μέσω SMS για χρήστες που δεν πληρώνουν.

Ας ανακεφαλαιώσουμε!
Δημιουργήστε προσωρινούς λογαριασμούς ηλεκτρονικού ταχυδρομείου όταν χρειάζεται να κάνετε εγγραφή για να έχετε πρόσβαση προσωρινά σε περιεχόμενο που σας ενδιαφέρει.
Χρησιμοποιήστε έναν αξιόπιστο πάροχο ηλεκτρονικού ταχυδρομείου, όπως το Gmail ή το Outlook, για να δημιουργήσετε έναν δεύτερο λογαριασμό που θα χρησιμοποιείτε για online υπηρεσίες και εγγραφές σε ιστοσελίδες.
Αποκτήστε έναν προπληρωμένο αριθμό τηλεφώνου για να αποφύγετε να λαμβάνετε SMS και κλήσεις απάτης.
Χρησιμοποιήστε εικονικές τραπεζικές κάρτες μίας χρήσης που αυτοκαταστρέφονται μετά από μία μόνο χρήση.
Χρησιμοποιήστε κωδικούς μίας χρήσης για έλεγχο ταυτότητας δύο παραγόντων μαζί με τη χρήση ενός ισχυρού και μοναδικού κωδικού πρόσβασης.
Τέλος, μέσα σε αυτά που μπορούμε να κάνουμε εμείς ως χρήστες για να αποτρέψουμε κακόβουλες δραστηριότητες- είναι και η χρήση αξιόπιστου λογισμικού ψηφιακής ασφάλειας που μας προστατεύει από άλλους πιθανούς κινδύνους και επιθέσεις.

Το Twitter εγκαινιάζει το Community Notes για εικόνες

Σε μια προσπάθεια να δοθεί μεγαλύτερο βάρος στη διαχείριση από το πλήθος, το Twitter εγκαινίασε τις Σημειώσεις της Κοινότητας για τις εικόνες στις αναρτήσεις. Η εταιρεία στοχεύει να αντιμετωπίσει σενάρια μορφοποιημένων εικόνων ή εικόνων που δημιουργούνται με τεχνητή νοημοσύνη σε όλη την πλατφόρμα όπου αναρτώνται οι φωτογραφίες.

Με άλλα λόγια, η πλατφόρμα θέλει να επισημάνει περιεχόμενο όπως “ο Πάπας της Balenciaga” που έγινε viral πριν από μερικές εβδομάδες. Το λανσάρισμα έρχεται λίγες ημέρες μετά τη γρήγορη εξάπλωση μιας εικόνας που δημιουργήθηκε από τεχνητή νοημοσύνη σχετικά με μια επίθεση στο Πεντάγωνο, καθώς εξέχοντες λογαριασμοί την έκαναν retweet.

Το Twitter δήλωσε ότι οι σημειώσεις που γράφονται για μια εικόνα θα εμφανίζονται σε “πρόσφατες και μελλοντικές” αναρτήσεις που την περιέχουν. Προς το παρόν, η λειτουργία βρίσκεται σε δοκιμαστική φάση και θα λειτουργεί για tweets με μια μοναδική εικόνα.

Η εταιρεία δήλωσε ότι μόνο οι συνεισφέροντες των Community Notes με βαθμολογία – μια βαθμολογία που μετρά τη χρησιμότητα των σημειώσεων – 10 θα μπορούν να δουν την επιλογή να υποβάλλουν σημειώσεις για μια εικόνα αντί για ένα tweet. Με αυτόν τον τρόπο, αν άλλοι χρήστες τουιτάρουν την ίδια εικόνα αλλά με διαφορετικές λεζάντες, οι Σημειώσεις Κοινότητας θα παραμείνουν οι ίδιες.

Τα tweets που περιέχουν εικόνες με σημειώσεις θα έχουν μια ετικέτα που θα λέει “Αυτή η σημείωση αφορά την εικόνα και θα μπορούσε να εμφανιστεί σε άλλα tweets που περιλαμβάνουν την εικόνα”.

Το κοινωνικό δίκτυο δήλωσε ότι εργάζεται για την επέκταση αυτής της λειτουργίας ώστε να υποστηρίζει βίντεο και tweets με πολλαπλά μέσα. Σημείωσε επίσης ότι επειδή πρόκειται για μια πρώιμη έκδοση των Community Notes για περιεχόμενο πολυμέσων, ο αλγόριθμος αντιστοίχισης ενδέχεται να χάσει μερικά tweets που περιλαμβάνουν μια εικόνα με σημειώσεις.

Η φάρσα για την επίθεση στο Πεντάγωνο που εξαπλώθηκε γρήγορα ήταν ένας συνδυασμός πληρωμένων επαληθευμένων λογαριασμών και εικόνων που δημιουργήθηκαν με τεχνητή νοημοσύνη. Παρόλο που η αρχική εικόνα και το tweet είχαν διαγραφεί, η φωτογραφία εξακολουθούσε να κυκλοφορεί στο κοινωνικό δίκτυο. Το θέμα αυτό εξαπλώνεται επίσης σε ψεύτικες διαφημίσεις που δημιουργούνται από τεχνητή νοημοσύνη και παραπλανούν τους ανθρώπους, ώστε να πιστέψουν ότι εξέχουσες προσωπικότητες όπως ο πρώην ποδοσφαιριστής Ian Wright και ο σεφ Gordon Ramsey έχουν πεθάνει.

Μετά την εξαγορά του Twitter από τον Elon Musk, η εταιρεία στηρίχθηκε σε μεγάλο βαθμό στην crowdsourced moderation μέσω των Community Notes, καθώς αποδέσμευσε το προσωπικό που ασχολείται με την εμπιστοσύνη και την ασφάλεια για να μειώσει το κόστος.

Πέρυσι, το Twitter έθεσε σε εφαρμογή το Community Notes σε όλο τον κόσμο. Νωρίτερα φέτος, άρχισε να δέχεται συνεισφορές από διάφορες χώρες. Τον Φεβρουάριο, το Twitter έθεσε σε λειτουργία μια λειτουργία για να γνωρίζουν οι άνθρωποι το πλαίσιο που σχετίζεται με ένα tweet – το κοινωνικό δίκτυο άρχισε να στέλνει ειδοποιήσεις όταν μια δημοσίευση που ένας χρήστης έκανε retweet ή απάντησε σε αυτήν παίρνει μια σημείωση εκ των υστέρων.

Έτσι θα μοιάζουν τα κρουαζιερόπλοια το έτος 2100

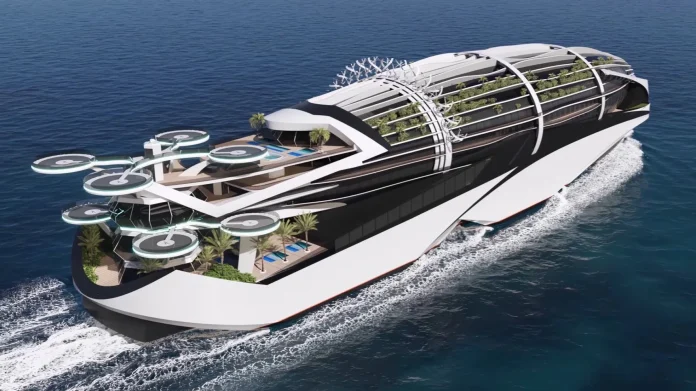
Ίσως όταν φαντάζεστε πώς θα μπορούσαν να είναι τα κρουαζιερόπλοια το 2100, να σκέφτεστε ένα αόρατο γιοτ, ένα που απογειώνεται και πετάει τόσο εύκολα όσο και πλέει, ή ίσως ακόμη και ένα σκάφος… πτυσόμενο. Όμως η Meyer Group, μια οικογενειακή ναυπηγική εταιρεία με έδρα τη Γερμανία, σκέφτεται κάτι πολύ πιο απλό: τους πιγκουίνους. Εμπνευσμένο από το αεροδυναμικό σχήμα ενός πιγκουίνου rockhopper, το φουτουριστικό concept, το οποίο, όπως λέει ο όμιλος, αντιπροσωπεύει το πώς πιστεύει ότι θα μπορούσαν να μοιάζουν τα σκάφη αναψυχής στις αρχές του επόμενου αιώνα, θα παρουσιαστεί σύντομα σε μια εμπορική έκθεση στο Fort Lauderdale.

Με το όνομα Reverse, το ασπρόμαυρο πλοίο είναι εξοπλισμένο με μια κλειστή γυάλινη πρόσοψη, η οποία επιτρέπει στο άπλετο ηλιακό φως να φτάσει στον αστικό κήπο που οραματίζονται οι σχεδιαστές στο πλοίο. “Το πλοίο βασίζεται στις παγκόσμιες μεγατάσεις και αποτελεί μία -αλλά όχι τη μοναδική- λογική απάντηση σε αυτές”, δήλωσε ο Tim Krug, επικεφαλής της ομάδας ανάπτυξης ιδεών στον όμιλο Meyer, σε δήλωσή του. Θα συμπεριληφθούν επίσης εξέδρες προσγείωσης drone, καθώς και πολλοί κεντρικοί δημόσιοι χώροι που χρησιμοποιούνται ως σημεία εστίασης – μια τάση που ήδη αναδύεται και παρατηρείται σε σημερινά πλοία όπως το MV Gemini. Η Meyer Group φαντάζεται επίσης μια ευρεία χρήση ανανεώσιμων πηγών ενέργειας για την τροφοδοσία του πλοίου, συμπεριλαμβανομένης της ενέργειας των κυμάτων που συλλαμβάνεται μέσω οριζόντιων πτερύγων στο κύτος, ηλιακών κυψελών και κυψελών καυσίμων και αιολικής ενέργειας. Σύμφωνα με την εταιρεία, το πλοίο δεν θα χρειάζεται καθόλου ορυκτά καύσιμα.

Ωστόσο, ίσως το πιο μελλοντικά σκεπτόμενο στοιχείο του σχεδιασμού δεν είναι το σχήμα του πλοίου ή η πράσινη τεχνολογία, αλλά οι χώροι εστίασης. “Έχουμε προβλέψει μόνο μικρούς χώρους εστιατορίων που χρησιμεύουν περισσότερο ως χώροι κοινωνικής συνάντησης, επειδή φανταζόμαστε ότι ένα μεγάλο μέρος των θρεπτικών συστατικών θα καταναλώνεται σε συμπυκνωμένη μορφή, όπως τα χάπια”, δήλωσε ο Krug. Προς το παρόν δεν έχουν δοθεί στη δημοσιότητα εικόνες από το εσωτερικό του σκάφους. “Από τη σημερινή άποψη, μερικές φορές καταλήγουμε σε ακραίες προσεγγίσεις, αλλά είναι εξίσου σημαντικό να τις σκεφτούμε και να αναπτύξουμε απαντήσεις από αυτές”, πρόσθεσε.

Αν και το Reverse είναι ακόμη μόνο μια υποθετική απάντηση στο πώς θα μπορούσαν να μοιάζουν τα κρουαζιερόπλοια το 2100, η Meyer Group δήλωσε ότι ήδη πειραματίζεται με ορισμένες από τις ιδέες που παρουσιάζονται στο σκάφος, κυρίως με τα μοντέλα καθαρής ενέργειας. Για παράδειγμα, το Silver Nova, ένα πλοίο που βρίσκεται σε παραγωγή για τη Silversea Cruises, βάζει να χρησιμοποιεί διάφορες καθαρές τεχνολογίες, συμπεριλαμβανομένης μιας κυψέλης καυσίμου υγροποιημένου φυσικού αερίου.

NASA για θεάσεις UFO: 800 «μυστηριώδεις» υποθέσεις και πέντε «αποκαλύψεις»

Πάνω από 800 μυστηριώδεις υποθέσεις UFO -ή αγνώστων ταυτότητας ιπτάμενων αντικειμένων- διερεύνησε μια επιτροπή της NASA στην οποία μετέχουν 16 επιστήμονες, με ελάχιστες από αυτές να είναι πραγματικά… ανεξήγητες.

Η επιστημονική ομάδα πραγματοποίησε την Τετάρτη πολύωρη δημόσια συνεδρίαση, που μεταδόθηκε μάλιστα και live μέσω YouTube, και συγκέντρωσε το ενδιαφέρον δημοσιογράφων αλλά και… συνομωσιολόγων.

Σε ένα σημείο της συνεδρίασης παρουσιάστηκε βίντεο που τραβήχτηκε από μαχητικό αεροπλάνο του ναυτικού και στο οποίο φαίνονταν φωτεινές κουκίδες να κινούνται στον νυχτερινό ουρανό.

Το μαχητικό δεν κατάφερε να αναχαιτίσει το αντικείμενο -κάτι τελικώς θετικό, καθότι επρόκειτο για ένα αεροπλάνο γεμάτο επιβάτες που κατευθυνόταν προς διεθνές αεροδρόμιο.

Σε μια άλλη περίπτωση, «συναγερμό» είχε σημάνει ένα μπαλόνι του Μπαρτ Σίμπσον, της γνωστής σειράς animation.

Υπάρχουν, όμως, και άλλες καταγραφές που είναι πολύ πιο μυστηριώδεις.

Το Πεντάγωνο ανακοίνωσε το 2021 ότι στρατιωτικοί πιλότοι είχαν κάνει 144 «περίεργες» καταγραφές από το 2004.

Οι ειδικοί κατάφεραν τις εξηγήσουν όλες πλην μιας και μοναδικής.

Και μάλιστα, σε εκείνη την περίπτωση οι αξιωματούχοι δεν έχουν αποκλείσει το ενδεχόμενο να πρόκειται για «εξωγήινα αντικείμενα».

H ομάδα των επιστημόνων κατέληξε σε πέντε σημαντικές «αποκαλύψεις» και συμπεράσματα.

  • Πολλές υποθέσεις μπορούν να εξηγηθούν ενώ άλλες παραμένουν μυστήριο
  • Οι νόμοι για την προστασία προσωπικών δεδομένων περιορίζουν τις έρευνες
  • Μικροκύματα και οφθαλμαπάτες δημιουργούν προβλήματα στη μελέτη των φαινομένων αυτών
  • Οι έρευνες παρεμποδίζονται από το στίγμα που συνοδεύει τα UFO
  • Ο λόγος για τον οποίο η συνάντηση της Τετάρτης είναι τόσο σημαντική είναι επειδή ανοίγει μια νέα εποχή διαφάνειας μεταξύ της διαστημικής υπηρεσίας και των πολιτών.

Οδικός χάρτης
«Τα άγνωστα και ανώμαλα φαινόμενα έχουν πραγματικά κεντρίσει το ενδιαφέρον του κοινού, της επιστημονικής κοινότητας και τώρα της αμερικανικής κυβέρνησης. Και εμείς στη NASA πιστεύουμε ακράδαντα ότι είναι χρέος μας να συνεργαστούμε και να τα ερευνήσουμε με επιστημονικό τρόπο -κάτι για το οποίο είναι άλλωστε είναι γνωστή η NASA» είπε ο Νταν Έβανς, αναπληρωτής διευθυντής έρευνας της Επιστημονικής Διεύθυνσης της Αμερικανικής Διαστημικής Υπηρεσίας.

Όπως εξήγησε ο ίδιος, η ομάδα θα πρέπει να βοηθήσει τη NASA να δημιουργήσει έναν οδικό χάρτη για την επεξήγηση τέτοιων περιστατικών.

Αυτό δεν σημαίνει ότι θα καταφέρει να δώσει απαντήσεις για όλα τα περιστατικά, πολλά εκ των οποίων έχουν καταγραφεί σε παλιά, κακής ποιότητας και θολά βίντεο.

«Εμείς προσπαθούμε να καταλάβουμε εάν τα φαινόμενα αυτά αποτελούν απειλή ασφαλείας. Κάτι που κάνουμε με τη βοήθεια της επιστήμης» είπε ο Έβανς.

Και συνέχισε:

«Η NASA πιστεύει ότι τα εργαλεία της επιστήμης μπορούν να χρησιμοποιηθούν για τη μελέτη των άγνωστης ταυτότητας εναερίων φαινομένων (UAP) γιατί θα μας επιτρέψουν να ξεχωρίσουμε την πραγματικότητα από τη φαντασία. Είναι μέρος της δέσμευσης της NASA να εξερευνήσει το άγνωστο και να το κάνει με ανοιχτό τρόπο, με διαφάνεια και την ειλικρίνεια που έχουμε συνηθίσει να δίνουμε στο κοινό».

Με τη σειρά του, ο δρ. Σον Κιρκπάτρικ, εργαζόμενος στο αμερικανικό υπουργείο Άμυνας και μέλος της ερευνητικής ομάδας, είπε:

«Λαμβάνουμε περίπου 50 έως 100 νέες αναφορές κάθε μήνα».

Ο ίδιος εξήγησε ότι όταν κατέθεσε ενώπιον του Κογκρέσου τον Απρίλιο είχαν στα χέρια τους 650 υποθέσεις ενώ τώρα έχουν αυξηθεί σε 800, επειδή προστέθηκαν στοιχεία και από την Ομοσπονδιακή Διοίκηση Αεροπορίας.

Οι υποθέσεις και τα στοιχεία που εξετάζονται αλλάζουν τακτικά και έχουν βάθος χρόνου 27 ετών.

Αποκάλυψε, επίσης, πως ο αριθμός των υποθέσεων που είναι πραγματικά περίεργες κυμαίνεται ανάμεσα στο 2 με 5%.