Κυβερνοεπιθέσεις σε συστήματα ψύξης σούπερ μάρκετ στην Ευρώπη – Προειδοποίηση για πάνω από 300 εκτεθειμένα στην Ελλάδα
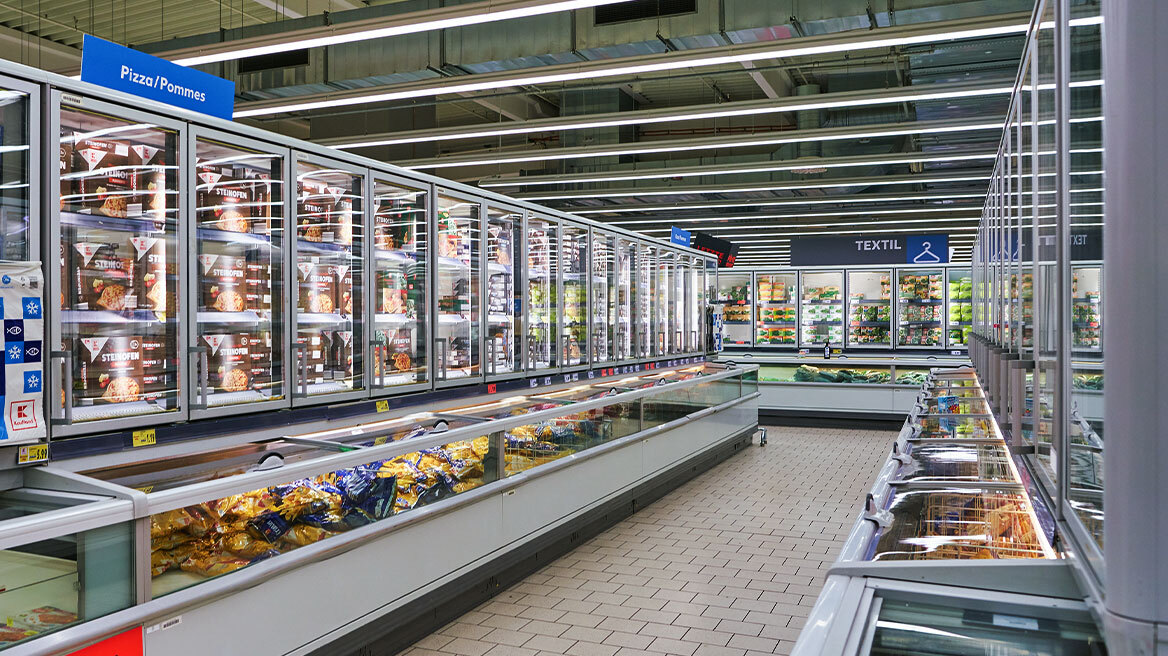
Κυβερνοεπιθέσεις σε συστήματα ψύξης επιχειρήσεων τροφίμων καταγράφονται σε ευρωπαϊκές χώρες, ενώ για την Ελλάδα η Εθνική Αρχή Κυβερνοασφάλειας προειδοποιεί ότι πάνω από 300 συστήματα είναι εκτεθειμένα. Τις εξελίξεις μετέδωσε το ΑΠΕ-ΜΠΕ.
Οι επιθέσεις δείχνουν πώς η ψηφιακή απειλή μεταφέρεται στην πραγματική οικονομία: εγκαταστάσεις που θεωρούνταν τεχνικές υποδομές χαμηλού ρίσκου γίνονται στόχος, με άμεσες οικονομικές και λειτουργικές συνέπειες. Η Εθνική Αρχή Κυβερνοασφάλειας (ΕΑΚ) επαναφέρει τις συστάσεις της προς τις επιχειρήσεις.
Στη Γαλλία, τον Οκτώβριο του 2026, εκατοντάδες καταστήματα μεγάλων αλυσίδων σούπερ μάρκετ δέχθηκαν επίθεση στα συστήματα ψύξης. Οι δράστες φέρονται να απέκτησαν απομακρυσμένη πρόσβαση στους ελεγκτές, αλλάζοντας ρυθμίσεις θερμοκρασίας και απόψυξης. Ψυγεία και καταψύκτες ανέβασαν θερμοκρασία, με αλλοίωση προϊόντων· σε κάποιες περιπτώσεις οι ψυκτικοί θάλαμοι έφτασαν έως και τους 50°C.
Στις 2 Νοεμβρίου, νέο κύμα επιθέσεων έπληξε επιχειρήσεις στο Βέλγιο, τη Σουηδία, την Ιρλανδία, το Λουξεμβούργο και την Εσθονία. Μεγάλες αλυσίδες λιανεμπορίου επιβεβαίωσαν προβλήματα και σε αρκετά καταστήματα απομακρύνθηκαν προϊόντα από ψυγεία και καταψύκτες για λόγους ασφάλειας.
Στις 5 Νοεμβρίου, αμερικανικές αρχές προειδοποίησαν για συνεχιζόμενη απειλή κατά βιομηχανικών συστημάτων ψύξης, επισημαίνοντας ότι η εκμετάλλευση ευπαθειών σε συνδεδεμένους ελεγκτές θερμοκρασίας μπορεί να προκαλέσει σοβαρές ζημιές, απώλειες προϊόντων και διακοπές λειτουργίας.
Στο ελληνικό σκέλος, η ΕΑΚ, με αφορμή διαδοχικές καταγγελίες για προβλήματα ψύξης κυρίως σε κρεοπωλεία και την ανησυχία των καταναλωτών, διευκρινίζει ότι τεχνικοί συντήρησης αποδίδουν τα περιστατικά σε κυβερνοεπιθέσεις, λόγω μη εξουσιοδοτημένων αλλαγών στις ρυθμίσεις των συστημάτων. Ωστόσο, μέχρι σήμερα δεν έχει καταγραφεί επίσημο περιστατικό στις υπηρεσίες της.
Η Αρχή τονίζει ότι είχε εντοπίσει εγκαίρως τα κενά ασφαλείας. Στις 14 Οκτωβρίου, δύο ημέρες μετά την επίθεση σε μεγάλες αλυσίδες τροφίμων στη Γαλλία, εξέδωσε προειδοποίηση για ευπάθειες σε ελεγκτές εμπορικής ψύξης των Danfoss, Copeland/Dixell και Carel. Στην Ελλάδα είχαν εντοπιστεί πάνω από 300 αντίστοιχα συστήματα εκτεθειμένα στο Διαδίκτυο.
Στόχος των επιθέσεων είναι οι ελεγκτές ψύξης (refrigeration controllers), συσκευές συνδεδεμένες στο Διαδίκτυο που επιτρέπουν απομακρυσμένο έλεγχο ψυκτικών μηχανημάτων. Όταν δεν προστατεύονται επαρκώς, καθίστανται προσβάσιμες σε κακόβουλους χρήστες που μπορούν να παρέμβουν στη λειτουργία τους.
Η ΕΑΚ συστήνει άμεση θωράκιση: αποσύνδεση παλαιών ή μη ενημερωμένων ελεγκτών από το δημόσιο Διαδίκτυο και, όπου αυτό δεν είναι εφικτό, απομακρυσμένη πρόσβαση μόνο μέσω ασφαλούς VPN. Επιπλέον, αλλαγή προεπιλεγμένων ή αδύναμων κωδικών, ενεργοποίηση πολυπαραγοντικής αυθεντικοποίησης και εγκατάσταση όλων των ενημερώσεων ασφαλείας.
Ιδιαίτερη έμφαση δίνεται στην αντικατάσταση εξοπλισμού που δεν υποστηρίζεται πλέον από τους κατασκευαστές. Οι επιχειρήσεις καλούνται επίσης να γνωρίζουν ποιοι εξωτερικοί συνεργάτες έχουν πρόσβαση, να ελέγχουν τα δικαιώματα απομακρυσμένης πρόσβασης και να διαθέτουν εκπαιδευμένο προσωπικό για την αναγνώριση ύποπτων συμπεριφορών.
Το κεντρικό μήνυμα της Αρχής είναι ότι η πρόληψη πρέπει να προηγείται: για ένα κυβερνοπεριστατικό το ερώτημα δεν είναι αν, αλλά πότε θα συμβεί. Η αυξανόμενη χρήση εργαλείων Τεχνητής Νοημοσύνης από κακόβουλους χρήστες εντείνει την ανάγκη ενίσχυσης άμυνας, ενώ το κόστος αποκατάστασης είναι πολλαπλάσιο του κόστους της πρόληψης. Η κυβερνοασφάλεια αφορά εξοπλισμό, αλλά και κουλτούρα, ενημέρωση και ετοιμότητα.
Πηγή: iefimerida.gr.
Το κείμενο δημιουργήθηκε από GPT 5.0. Δείτε τα AI Editorial Guidelines.
Σχετικά άρθρα
Το Skroutz λανσάρει το “Skroutz Funding” για άμεση ρευστότητα σε συνεργαζόμενα καταστήματα
Η Κίνα κερδίζει τη μάχη των ανοιχτών μοντέλων AI: Τι σημαίνει το 89% και γιατί δεν είναι όλη η εικόνα